ArticleCybersécurité & Conformité
Des clients de Salesforce victimes de vishing et de vol de données
Des pirates sont parvenus à tromper des employés en simulant de faux appels émanant du support informatique et à les convaincre de se connecter sur une version usurpée de la solution Data Loader de Salesforce à des fins d'exfiltration de données.
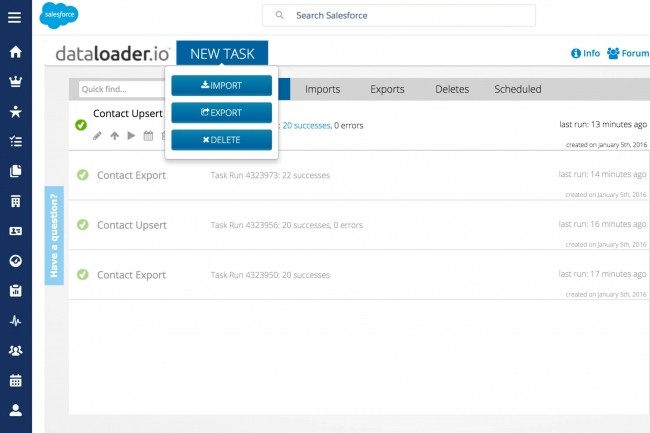
Dans une campagne active à visée financière, un acteur malveillant a utilisé l’hameçonnage vocal ou vishing, pour compromettre les données organisationnelles des clients de Salesforce et procéder à une extorsion ultérieure. Repéré sous le nom de UNC6040 par Google Threat Intelligence Group (GTIG), ce groupe d'acteurs malveillants cible les employés des filiales anglophones de sociétés multinationales pour les inciter à accorder des accès sensibles ou à partager des informations d'identification.
« Ces derniers mois, les membres du groupe UNC6040 ont réussi à pénétrer dans les réseaux en se faisant passer pour du personnel d'assistance informatique dans le cadre d'opérations très convaincantes d'ingénierie sociale par téléphone », ont déclaré les chercheurs en sécurité de Google dans un rapport communiqué avant sa publication officielle mercredi. Plus précisément, ils ont réussi à faire approuver des « applications connectées » malveillantes par des employés, en fait des versions modifiées du Data Loader de Salesforce qui, une fois autorisées, donnent aux attaquants un accès direct pour exfiltrer d'importants volumes de données sensibles de Salesforce. Les chercheurs précisent qu'aucun des cas observés dans le cadre de la campagne n'a permis aux acteurs de la menace d'exploiter une vulnérabilité de Salesforce.
Un usage abusif de la fonction d'intégration d'applications de Salesforce
La campagne est axée sur Data Loader de Salesforce, un outil qui permet aux utilisateurs d'importer, d'exporter, de mettre à jour, de supprimer ou d'insérer de grands volumes d'enregistrements dans la plate-forme Salesforce. Il est doté d'une interface conviviale et d'une option de ligne de commande pour une personnalisation et une automatisation avancées. L'outil prend en charge OAuth et peut être directement intégré en tant qu' « application connectée » dans Salesforce. Selon les chercheurs du GTIG, les attaquants exploitent cette possibilité en convainquant les victimes, souvent lors d'appels téléphoniques, d'ouvrir la page de configuration des applications connectées et d'entrer un code de connexion, reliant ainsi une version malveillante de Data Loader, contrôlée par l'attaquant, à l'environnement Salesforce de la victime.
La possibilité d'utiliser les versions modifiées de Data Loader a été jugée conforme à une directive récente de Salesforce sur ce type d'abus. À cette occasion, les chercheurs du GTIG ont constaté que la capacité et la technique différaient d'une intrusion à l'autre. « Dans un cas, un acteur de la menace a utilisé de petits morceaux pour exfiltrer des données de Salesforce, mais n'a pu récupérer qu'environ 10 % des données avant la détection et la révocation de l'accès », ont déclaré les chercheurs. « Dans un autre cas, de nombreuses requêtes de test ont été effectuées initialement avec de petits morceaux. Une fois qu’il avait recueilli suffisamment d'informations, l'acteur a rapidement augmenté le volume d'exfiltration pour extraire des tables entières. » Une autre astuce a consisté à nommer le Data Loader modifié « My Ticket Portal » pour être en accord avec la prétendue assistance informatique faussement utilisée lors des appels de Vishing.
Du déplacement latéral à des fins d'extorsion
Après avoir pénétré dans le système, le groupe se déplace latéralement dans les services cloud, ciblant des outils comme Okta, Microsoft 365 et Workplace afin d'élargir la portée de la brèche. Les chercheurs soulignent que, dans certains cas, les tentatives d'extorsion se sont manifestées plusieurs mois après l'intrusion initiale, les pirates revendiquant même des liens avec le groupe tristement célèbre ShinyHunters, probablement comme moyen de pression. Le retard dans les demandes d'extorsion laisse également penser que l'UNC6040 pourrait vendre ou remettre les données volées à d'autres acteurs de la menace, qui les utilisent ensuite pour l'extorsion, la revente ou d'autres attaques. Dans leurs conclusions, les chercheurs du GTIG suggèrent que le groupe UNC6040 pourrait faire partie d'un réseau criminel plus vaste, dans lequel différents groupes gèrent les différentes étapes d'une attaque. Cette hypothèse repose sur les similitudes observées dans les tactiques, techniques et procédures (TTP) entre UNC6040 et d'autres acteurs de la menace liés à un collectif peu structuré connu sous le nom de « The Com », dont fait partie Scattered Spider.
Le GTIG note que si les plateformes comme Salesforce apportent de solides protections intégrées, il incombe aux clients de configurer correctement l'accès, de gérer les autorisations et de veiller à ce que les utilisateurs soient formés conformément aux meilleures pratiques. Parmi les meilleures pratiques en matière de responsabilité partagée dans le cloud, on peut citer l'adhésion au principe du moindre privilège, la surveillance de l'accès aux applications connectées, l'application de restrictions d'accès basées sur l'IP et l'authentification multifactorielle (MFA). Le groupe UNC6040 n’est pas le seul à utiliser ce genre de tactiques. Des campagnes d'ingénierie sociale similaires exploitant les appels téléphoniques pour tromper leurs victimes ont fait surface ces derniers mois, notamment les attaques hybrides de vishing de Scattered Spider observées en mai 2024, et la campagne de logiciels malveillants Letscall en Corée du Sud.