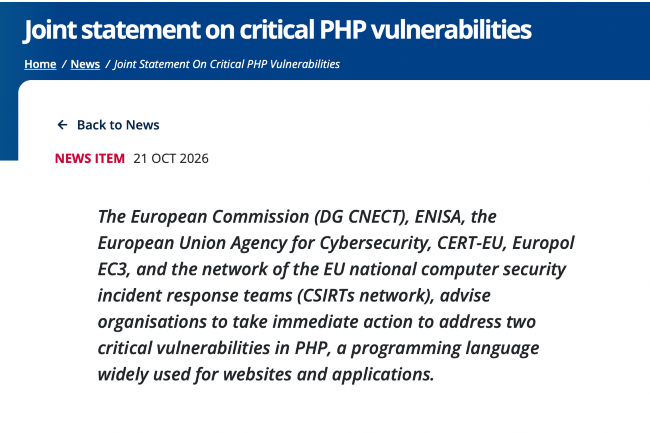
Le 21 octobre 2026, l’ANSSI, via le CERT-FR, a publié une alerte concernant deux failles affectant PHP, l’un des langages de programmation les plus utilisés pour développer des sites et des applications Web. À l’échelle européenne, l’ENISA, la Commission européenne, Europol et le CERT-EU appellent également les organisations à agir sans attendre. Les correctifs sont désormais disponibles, sauf pour les branches 8.1 et antérieures (hors support) et dont la seule option est de migrer, mais la menace ne disparaît pas avec leur publication.
Par mesure de précaution, certains sites exposés ont également été temporairement mis hors ligne, le temps d’évaluer les risques et de sécuriser leurs infrastructures. Plusieurs services publics, notamment des sites de préfectures, auraient ainsi suspendu leur accès en ligne afin de limiter les risques d’exploitation des vulnérabilités. Ces interruptions illustrent la difficulté pour les organisations de trouver un équilibre entre la continuité des services et l'urgence de protéger leurs systèmes informatiques.
Une exécution de code à distance sans authentification
Référencées CVE-2026-109618 et CVE-2026-109619, les deux vulnérabilités présentent un niveau critique dont le score CVSS est de 9,2. Leur exploitation pourrait permettre à un attaquant d’exécuter du code arbitraire sur un serveur vulnérable, sans disposer au préalable d’identifiants de connexion. Une compromission de ce type peut ouvrir la voie à une prise de contrôle du système, à l’installation de logiciels malveillants ou à des rebonds vers d’autres ressources du réseau.
Le périmètre concerné est particulièrement large. Selon le CERT-FR, les vulnérabilités touchent les branches PHP versions 5 à 8.1, ainsi que certaines versions antérieures aux correctifs des branches 8.2 à 8.5. Les installations anciennes, qui ne bénéficient plus du support officiel, constituent un point de vigilance majeur, elles ne reçoivent pas nécessairement de mises à jour de sécurité.
L’enjeu dépasse par ailleurs les seuls sites dont le code repose directement sur PHP. Des produits commerciaux et open source peuvent embarquer ce langage sans que les équipes informatiques en aient toujours une visibilité complète.
L’IA accélère le rythme de la cybersécurité
La découverte de ces vulnérabilités avec l’aide de l’IA illustre une évolution majeure du secteur. Les outils d’IA peuvent assister les chercheurs dans l’analyse du code, repérer des comportements anormaux et accélérer l’identification de défauts difficiles à détecter manuellement. Cette capacité peut renforcer la sécurité en facilitant la recherche et la correction des erreurs. Mais elle peut aussi profiter aux acteurs malveillants.
Le défi ne consiste donc plus seulement à identifier les failles, mais à suivre leur rythme d’apparition et de divulgation. Lorsqu’une vulnérabilité critique devient publique, les équipes de sécurité doivent rapidement déterminer quels systèmes sont exposés, évaluer le risque et déployer les correctifs. Dans les grandes organisations, ces opérations peuvent impliquer des centaines de serveurs, des applications anciennes et plusieurs prestataires.
L’automatisation de la recherche de vulnérabilités risque ainsi d’accentuer l’asymétrie entre la vitesse de détection et celle de la remédiation. Les entreprises qui ne disposent pas d’un inventaire fiable de leurs actifs ou d’une gestion rigoureuse des mises à jour sont particulièrement exposées.
Des correctifs temporaires
Le CERT-FR recommande d’identifier les équipements concernés, d’isoler les systèmes vulnérables si nécessaire et de migrer vers des versions maintenues intégrant les correctifs. Les versions corrigées annoncées sont PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. En cas d’impossibilité de mise à jour immédiate, des mesures temporaires peuvent réduire une partie du risque, sans remplacer l’application des correctifs, comme désactiver session.upload_progress.enabled, et bloquer les requêtes dont le Content-Type est multipart.
Pour les directions informatiques, l’urgence est aussi organisationnelle, il faut vérifier les environnements de production, les conteneurs, les dépendances logicielles et les installations gérées par des hébergeurs. Une alerte qui rappelle qu’à mesure que l’IA accélère la découverte des vulnérabilités, la capacité à maintenir les systèmes à jour devient un facteur déterminant de résilience.
Commentaire