
ArticleApplications & Développement
Après le piratage de GitHub Actions, des milliers de projets open source menacés
Des chercheurs ont découvert la compromission d'un outil au sein de GitHub Actions pour voler des identifiants. Cet utilitaire sert à plus de 23 000 dépôts sur la plateforme de partage de code. Les RSSI sont invités à agir rapidement.
Une alerte a été lancée par des experts de Step Security (spécialiste de la sécurité des plateformes de CI/CD) sur un piratage de GitHub Actions. Plus exactement, ils ont découvert la compromission par un cybercriminel de l’outil nommé tj-actions/changed-files détectant les modifications de fichiers dans les projets open source. Toutes les versions de l’utilitaire jusqu’à la 45.0.7 sont touchées.
Le problème signalé le 14 mars et référencé CVE-2025-3006 exécute un script Python malveillant donnant la capacité aux attaquants de découvrir des secrets, tels que des clés API, des jetons d'accès et des mots de passe. Selon un rapport d’Endor Labs - éditeur d’une plateforme de gestion du cycle de vie des dépendances -, cet outil est utilisé dans plus de 23 000 dépôts. GitHub a supprimé l’accès à l’outil le 16 mars et l’a remplacé par une version corrigée.
La vigilance est de mise
Dans ses travaux, Endor Labs souligne que « tout dépôt public qui crée des paquets ou des conteneurs dans le cadre d’un pipeline CI/CD pourrait avoir été touché » et ajoute, « cela signifie que des milliers de paquets open source pourraient avoir été compromis. » L'attaquant n'était probablement pas à la recherche de secrets dans les dépôts publics, explique l'éditeur, parce qu'ils sont déjà publics. « Il cherchait probablement à compromettre le cycle de développement logiciel pour atteindre d’autres bibliothèques open source, des binaires et des artefacts créés avec ces logiciels », glissent les chercheurs. L’alerte s’applique aux équipes de développement dispsoant à la fois de dépôts privés et publics, ajoute Endor Labs. « Si ces dépôts partagent des secrets de pipeline CI/CD pour les registres d'artefacts ou de conteneurs, ces registres peuvent être potentiellement compromis. » Le fournisseur insiste sur le fait de « n’avoir aucune preuve qu'une bibliothèque ou un conteneur open source en aval ait été affecté pour le moment. Mais nous demandons instamment aux mainteneurs de logiciels libres et à la communauté de la sécurité de se joindre à nous pour surveiller de près les compromissions secondaires potentielles. »
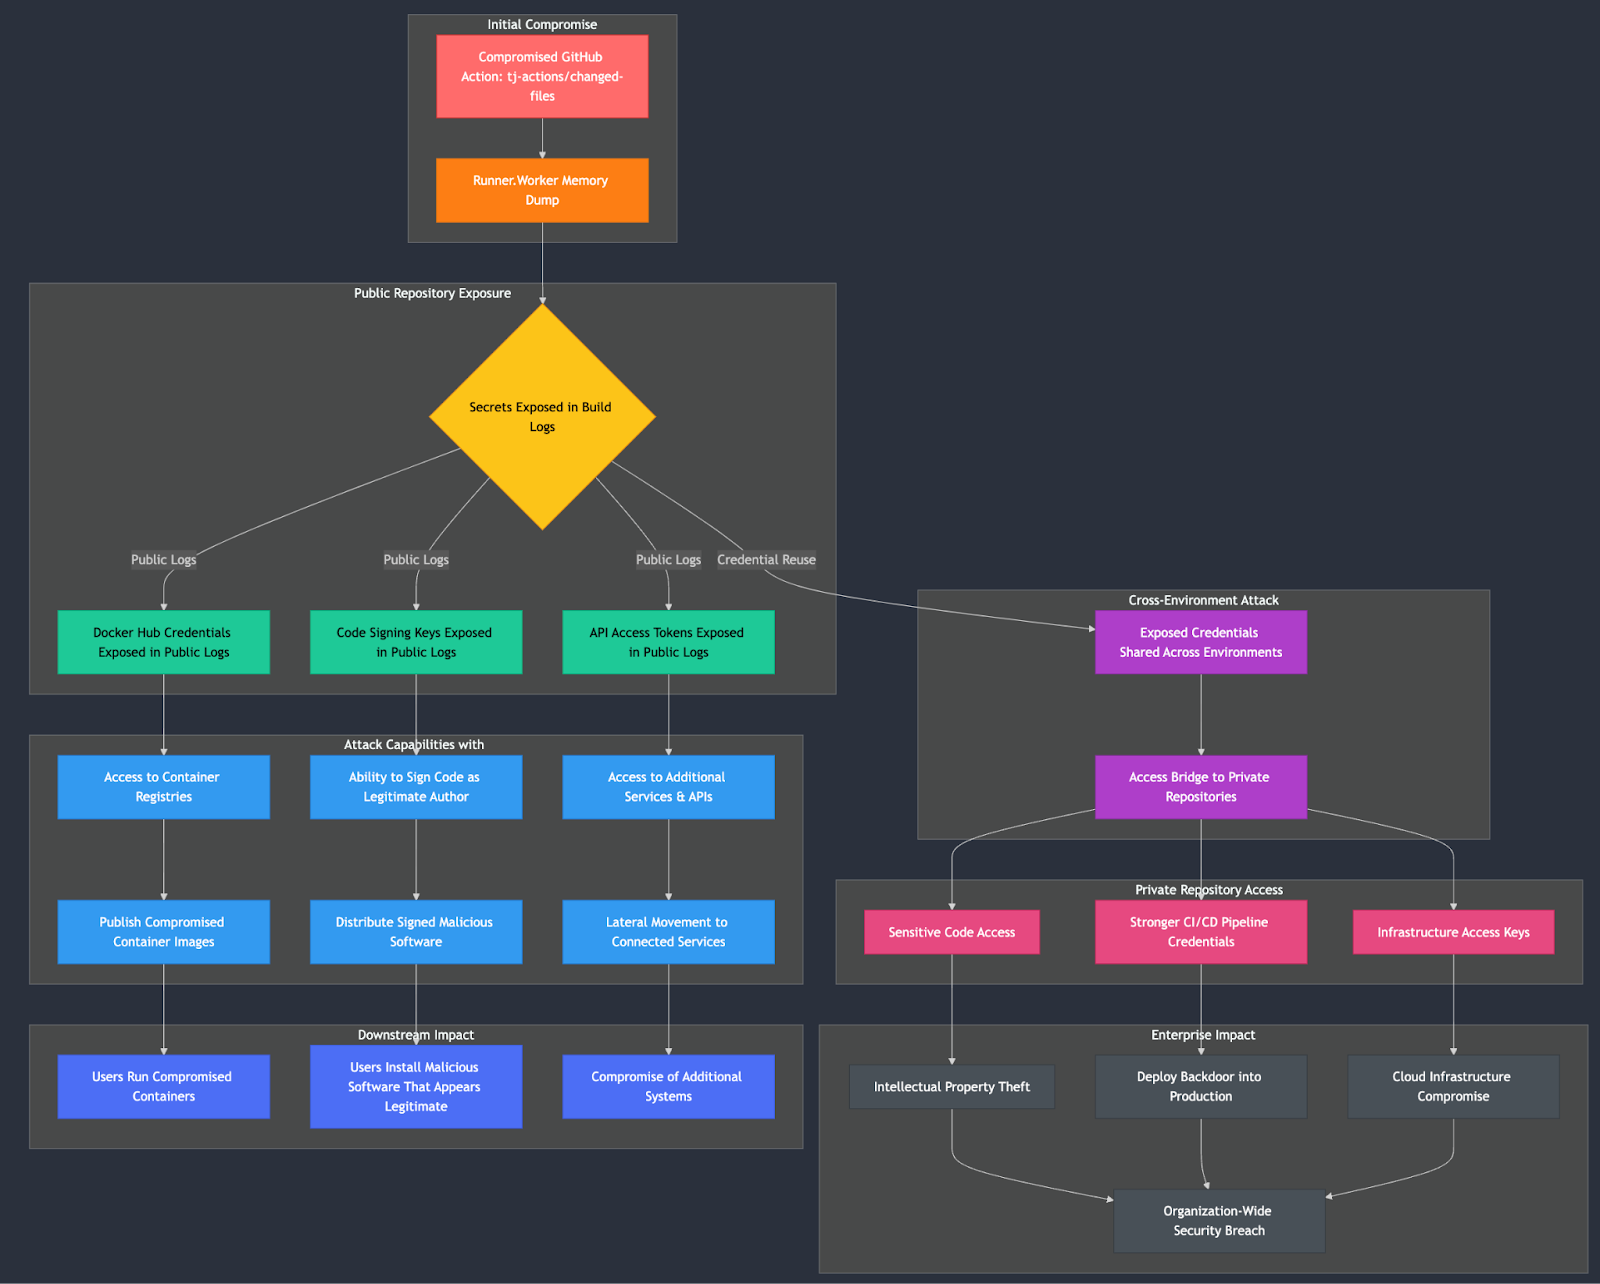
Détails de la compromission touchant l'outil tj-actions de GitHub Actions. (Crédit Photo : Endor Labs)
Dans une interview ce lundi, le CTO d’Endor Labs Dimitri Stiliadis a précisé que la menace concernait certes les applications se servant de l’outil tj-actions, mais les pirates ont pu utiliser des identifiants volés dans Docker Hub ou d’autres référentiels open source. « Nous pourrions avoir des paquets infectés par des malwares sans que personne ne soit au courant » explique-t-il. Avant d’ajouter, « il pourrait s'agir de milliers, de centaines de milliers, voire de millions... Nous ne savons pas vraiment quels sont les dégâts réels pour l'instant. Nous le saurons dans les prochains jours. » De leurs côtés, les chercheurs de Wiz ont indiqué dans un blog avoir identifié des « douzaines » de référentiels publics affectés avec des secrets sensibles exposés et qu’ils étaient en train de contacter les parties concernées. Les chercheurs ont indiqué qu'ils avaient identifié des « douzaines » de référentiels publics affectés avec des secrets sensibles exposés et qu'ils étaient en train de contacter les parties concernées.
Les recommandations de GitHub
Pour déterminer si leurs référentiels ont été affectés, les équipes sécurité doivent vérifier les journaux de GitHub à la recherche d'adresses IP suspectes. Si des adresses suspectes sont trouvées, les secrets actifs dans leurs dépôts doivent être changés. Les spécialistes de Wiz insistent sur une recommandation de GitHub incitant les développeurs à rattacher toutes les actions à des commit spécifiques hachés plutôt qu'à des versions étiquetées afin d'atténuer les futures attaques supply chain. Ils devraient également se servir de la fonction de liste d'autorisation de GitHub pour empêcher les actions non autorisées de s'exécuter et configurer le référentiel de manière à ne valider que les actions de confiance.
Dans un récent entretien, le CEO de StepSecurity Varun Sharma a estimé qu’il s’agissait d’un « incident très grave. » L’éditeur a découvert des connexions réseau sortantes inhabituelles à partir de flux de travail utilisant tj-actions/changed-files et a alerté GitHub qu'une version malveillante de l'outil avait été insérée pour exposer les identifiants CI/CD dans les logs de build. Le dirigeant avoue « ne pas savoir exactement pourquoi l’outil a été compromis. » Comme Wiz, il donne des préconisations aux équipes sécurité ou des développeurs. Ainsi, il faut vérifier où tj-actions/changed-files a été utilisé dans les flux de travail, déterminer si la version compromise a été utilisée dans les pipelines CI/CD. Si c’est le cas, il est nécessaire de remplacer immédiatement les identifiants exposés, y compris les clés API, les jetons d'accès et les mots de passe. Enfin, il est utile de passer à une alternative sécurisée pour cet outil ou mettre à jour vers une version corrigée.
Une méthode de compromission efficace
Les acteurs malveillants ont appris que compromettre un logiciel en cours de développement est un moyen efficace de s'introduire dans un large éventail d'environnements informatiques, plutôt que de pirater une application à la fois. GitHub et d'autres référentiels de code source ouvert comme NPM, GitLab, Ruby on Rails et PyPI attirent de plus en plus l’intérêt des cybercriminels.
Il y a un peu plus d'un an, des chercheurs en sécurité avaient montré comment une action GitHub appelée Bazel pouvait être piratée. En 2012, une vulnérabilité de Rails pouvait être exploitée pour insérer des données non autorisées dans la base de données d'une application de ce type par le biais de formulaires web. En conséquence, les RSSI doivent s'assurer que leurs développeurs respectent les meilleures pratiques de sécurité s'ils utilisent des plateformes open source pour peaufiner leur code.


