Contenus partenaires
Livres blancs et études
Guides d’architecture, benchmarks et retours d’expérience pour les décideurs informatiques, conçus en partenariat avec les acteurs majeurs du secteur. Le document vous est envoyé par un lien sur votre adresse professionnelle.
159 documents sur 697 en Cybersécurité & Conformité
Livre blanc
De l'imprimante au système d'information : protéger, comprendre et transformer le document
L'imprimante n'est plus seulement l'équipement qui met un document sur papier. Connectée au réseau, elle traite des données potentiellement sensibles et peut en conserver des traces. Selon le cabinet Quocirca, 67 % des organisations interrogées en France, en Allemagne, au Royaume-Uni et aux États-Unis déclarent avoir subi une perte de données liée à l'impression au cours des douze derniers mois. Dans le même temps, l'IA étend les capacités des multifonctions : reconnaître un document, en extraire les informations utiles, alimenter les outils métiers. Encore faut-il que cette information…
 Cybersécurité
Livre blanc
Réduire les risques d'accès privilégiés grâce à une élévation intelligente des droits
Le périmètre de sécurité moderne s'est déplacé là où l'identité rencontre le système d'exploitation, faisant des droits d'administration non gérés une cible de choix pour les attaques à grande vitesse. Cette fiche technique fournit les informations essentielles pour les architectes en cybersécurité et détaille comment Idira Endpoint Privilege Manager apporte la "profondeur d'identité" nécessaire pour neutraliser ces menaces en remplaçant les privilèges permanents par une élévation intelligente et basée sur des politiques. En appliquant le moindre privilège spécifique à chaque rôle sur…
paloalto - cyberarkCybersécuritéLivre blanc
Secteur public : 20 cas d'usage concrets pour gagner en visibilité et en résilience
Face à la multiplication des données, les organismes publics doivent améliorer leur visibilité opérationnelle tout en garantissant la continuité des services. Comment exploiter les données pour renforcer la performance, la sécurité et la résilience des services publics ? Dans ce guide pratique, découvrez 20 cas d’usage concrets présentés par des spécialistes du secteur, autour de l’observabilité, de la cybersécurité, de l’automatisation, de la conformité et de l’analyse prédictive, avec des exemples d’applications dans les services d’urgence, les infrastructures critiques, la santé ou encore…
SplunkCybersécuritéLivre blanc
Huit mécanismes intégrés pour la sécurité native de ChromeOS
L’analyse d’Atredis Partners, réalisée en avril 2024, positionne ChromeOS comme le système d’exploitation prêt à l’emploi le plus sécurisé. Huit mécanismes intégrés protègent appareils, utilisateurs et données sans configuration complexe. En mai 2024, aucune attaque de virus ou de rançongiciel réussie sur ChromeOS n’avait encore été documentée. Quels leviers techniques permettent à un système d’exploitation de limiter concrètement les risques de cyberattaque dès la première utilisation ? Dans ce livre blanc, découvrez : Le rôle du démarrage sécurisé et du chiffrement des données par défaut.…
ChromeOSCybersécuritéLivre blanc
5 étapes clés pour renforcer la cyber-résilience des entreprises
Les cyberattaques, en particulier les ransomwares, ne cessent de gagner en fréquence et en gravité. Selon le rapport Sophos sur l’état des ransomwares, 59 % des entreprises ont été victimes d’une attaque l’année précédente. Comment structurer une défense efficace et durable contre des menaces qui évoluent constamment ? Découvrez dans ce guide, les cinq étapes opérationnelles : gouvernance globale des données, restauration sécurisée, détection proactive des menaces, résilience applicative et optimisation de la sécurité.
CohesityCybersécuritéLivre blanc
Évaluer et améliorer la résilience organisationnelle aux ransomwares
Dans un contexte où les cyberattaques destructrices se multiplient, la résilience des entreprises devient une priorité stratégique. Les ransomwares évoluent rapidement, rendant les approches traditionnelles de continuité et de restauration insuffisantes. Comment les organisations peuvent-elles anticiper les nouvelles menaces et s’adapter efficacement à la sophistication croissante des attaques ? Cohesity propose dans ce livre blanc, une analyse structurée et des recommandations concrètes pour évaluer et renforcer la cyber-résilience.
CohesityCybersécuritéLivre blanc
Le fossé de la cyber-résilience face aux cyberattaques majeures
En novembre 2025, Cohesity publie un rapport fondé sur une enquête menée auprès de 400 décideurs en France. 76 % des entreprises françaises ont subi au moins une cyberattaque majeure, 92 % ont versé une rançon. Les pratiques de sauvegarde restent fragmentées et la maturité globale en cyber-résilience demeure en développement. Comment les organisations peuvent-elles combler le fossé entre exposition et préparation face aux menaces croissantes ? Dans ce rapport, découvrez : Les chiffres clés sur l'impact financier et juridique des cyberattaques. Les usages concrets de l'IA et de…
CohesityCybersécuritéLivre blanc
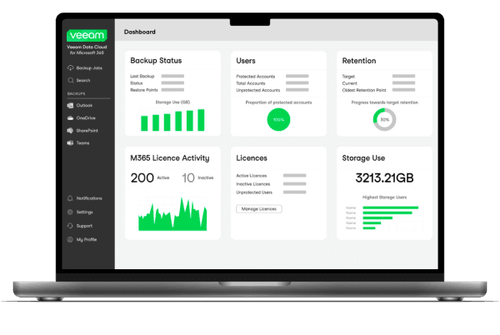
Un guide personnalisé pour renforcer la sécurité de vos données
Face à la montée des ransomwares, garantir la disponibilité et l’intégrité de vos données est devenu un enjeu critique. Pour vous aider à évaluer votre niveau de protection, nous vous proposons un court questionnaire. En quelques minutes, vous recevrez un guide personnalisé avec des recommandations adaptées à votre environnement. Prenez le temps de répondre et accédez à une analyse claire pour mieux sécuriser vos données. //
Veeam | ArrowCybersécuritéLivre blanc
SASE : sécuriser et piloter les environnements hybrides à grande échelle
Avec la dispersion des utilisateurs, des applications et des données, les entreprises doivent repenser leurs architectures pour garantir performance et sécurité. Comment unifier réseau et sécurité tout en simplifiant l’exploitation et en améliorant l’expérience utilisateur ? Dans ce document, découvrez : Un échange avec un spécialiste sur l’apport du SASE : remplacement des VPN par le ZTNA 2.0, sécurisation des accès cloud (CASB, SWG), pilotage centralisé, automatisation via AIOps et modèle as-a-service pour optimiser coûts et exploitation.
NTT et Palo Alto NetworksCybersécuritéLivre blanc
Intégrer l'IA dans les pratiques éducatives : enjeux et opportunités
Dans un contexte de multiplication des cybermenaces, les établissements d’enseignement sont de plus en plus exposés, notamment aux attaques de type rançongiciel. Face à ces risques, la sécurisation des environnements numériques repose sur un ensemble de pratiques complémentaires : gestion des accès, mise à jour des systèmes, surveillance des activités et sensibilisation des utilisateurs. Quels leviers complémentaires pour accompagner les établissements ? Dans ce livre blanc, découvrez : Les enjeux actuels de cybersécurité dans l’éducation Le rôle de la sensibilisation et de la surveillance…
Google CloudCybersécuritéLivre blanc
Panorama annuel des menaces cyber en France - édition 2026
En 2025, la France a concentré 13 % des cyberattaques recensées en Europe, se positionnant comme l'une des cibles prioritaires du continent. Les attaques DDoS ont représenté près de 47 % des incidents, devant le défacement (22 %), le rançongiciel (16 %) et les intrusions. Les secteurs gouvernemental, services aux entreprises et distribution ont été les plus exposés, tandis que des groupes hacktivistes comme Noname057(16) ou Qilin ont significativement intensifié leur activité. L'intelligence artificielle s'impose par ailleurs comme un accélérateur clé des campagnes malveillantes. Le Panorama…
Check PointCybersécuritéLivre blanc
Le navigateur comme levier stratégique de cybersécurité
Les enjeux de la cybersécurité se déplacent désormais là où les utilisateurs travaillent : le navigateur. Ce livre blanc reprend les bonnes pratiques et les caractéristiques clés à rechercher dans un navigateur pour en faire une couche stratégique de défense. Avec ce document découvrez : L’application en temps réel de politiques de sécurité sur tous les endpoints Les mécanismes zero trust et d’isolation des sites Comment prévenir les attaques et sécuriser les terminaux des employés L’intégration des dispositifs de protection des mots de passe
Google CloudCybersécuritéLivre blanc
Rapport sur la cybersécurité 2026
En 2025, les cyberattaques ont atteint un niveau record : près de 1 968 tentatives par semaine en moyenne, soit une hausse de 18 % sur un an. La France figure au deuxième rang des pays européens les plus ciblés. Dans sa 14e édition annuelle, Check Point Research analyse les grandes tendances qui ont structuré le paysage des menaces : montée en puissance de l'IA comme surface d'attaque et accélérateur des opérations cyber, évolution des modes opératoires du ransomware, ingénierie sociale multicanale, appareils non supervisés comme vecteurs d'intrusion, et dimension géopolitique croissante des…
Check PointCybersécuritéLivre blanc
Sécuriser l'IA en 90 jours : passer de l'expérimentation à la maîtrise
Alors que l’IA entre en phase de déploiement opérationnel, les entreprises doivent structurer rapidement leur approche sécurité. Comment sécuriser les projets IA sans ralentir leur mise en production ? Découvrez dans cette feuille de route une méthode en 90 jours pour : cartographier les usages et évaluer la maturité sécurité mettre en place des contrôles adaptés intégrer l’IA dans une stratégie Zero Trust et de gouvernance continue.
 Cybersécurité
Livre blanc
Rapport mondial de Fastly sur la sécurité : Le coût de l'IA
L'IA se développe plus vite que la sécurité ne peut suivre. Les entreprises se définissant comme « IA-first » mettent 80 jours de plus que leurs concurrentes à se remettre d'incidents de sécurité, leurs défenses peinant à contrer l'émergence d'IA parallèles, les lacunes en matière de responsabilité et les nouvelles attaques pilotées par l'IA. Nous avons interrogé 2 000 décideurs informatiques dans 21 régions afin de comprendre comment ils réagissent aux principales cybermenaces actuelles. Le Rapport mondial sur la sécurité de cette année analyse en détail l'influence grandissante de l'IA et…
FastlyCybersécuritéLivre blanc
Se préparer à l'ère post-quantique : anticiper les nouveaux risques cryptographiques
Les avancées de l’informatique quantique pourraient remettre en cause les méthodes de chiffrement utilisées aujourd’hui pour protéger les données et les communications. Comment préparer dès maintenant ses infrastructures et ses stratégies de sécurité à l’arrivée du chiffrement post-quantique ? Découvrez dans cette roadmap : Les risques que l’informatique quantique fait peser sur les systèmes de chiffrement actuels. Les étapes clés pour inventorier les usages cryptographiques et préparer la migration vers des solutions post-quantiques. Les bonnes pratiques pour mettre en place une stratégie de…
CybersécuritéLivre blanc
La pression cyber s'intensifie à l'échelle mondiale, et la France n'y échappe pas.
Le dernier rapport de Mastercard propose une analyse approfondie de la hausse des incidents cyber dans l’Hexagone, tous secteurs et industries confondus. Selon les données recueillies par Mastercard entre janvier 2024 et octobre 2025, le nombre d’incidents déclarés a progressé de 15 % en 2024, dont une part significative a été menée avec succès. Découvrez dans ce rapport : Profils de menaces par secteur : Comprenez comment les cybermenaces diffèrent entre les services financiers, le retail et d’autres secteurs clés. Analyse des acteurs majeurs : Identifiez les groupes les plus actifs en…
MastercardCybersécuritéLivre blanc
DSPM moderne : reprenez le contrôle de vos données sensibles
Explosion du cloud, multiplication des données sensibles, risques accrus liés à l’IA… Les approches traditionnelles de sécurité ne suffisent plus. Découvrez comment le Data Security Posture Management (DSPM) permet enfin d’identifier, comprendre et protéger efficacement vos données critiques, où qu'elles se trouvent. Un guide essentiel pour toute DSI confrontée aux nouveaux enjeux de sécurité data.
CyeraCybersécuritéLivre blanc
5 étapes essentielles pour améliorer la cyber-résilience de votre entreprise
L’augmentation des attaques par ransomware expose les entreprises à des risques financiers et opérationnels majeurs. 59 % des organisations interrogées ont déjà été touchées, et 70 % des incidents ont entraîné un chiffrement des données. Comment structurer une stratégie pour limiter les impacts d’une cyberattaque tout en optimisant la sécurité et l’efficacité IT ? Dans ce guide, découvrez une démarche structurée en cinq étapes pour aligner les pratiques sur les standards de réponse et de restauration.
CohesityCybersécuritéLivre blanc
8 bonnes pratiques pour assurer une cyber-résilience efficace
Dans un contexte où les attaques destructrices se multiplient, la rapidité et l’efficacité de la réponse deviennent essentielles. La cyber-résilience repose sur l’anticipation, la réduction des vulnérabilités et une communication maîtrisée. Comment structurer une réaction efficace face à une attaque sans se limiter à un simple plan de reprise ? Découvrez dans ce guide, les étapes pour garantir la continuité et la sécurité des activités.
CohesityCybersécuritéLivre blanc
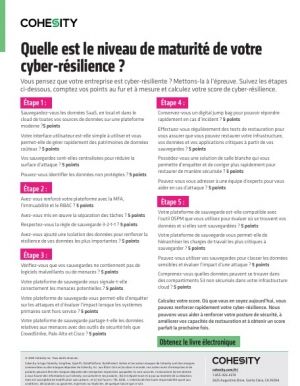
Auto-évaluation du niveau de cyber-résilience de votre entreprise
La cyber-résilience ne se limite plus à la sauvegarde des données. L’auto-évaluation proposée distingue cinq étapes, du contrôle des accès à la classification des données sensibles. Les outils CrowdStrike, Palo Alto et Cisco s’intègrent à la démarche, pour une protection renforcée. La maturité de la cyber-résilience peut-elle réellement être quantifiée ? Dans ce guide, découvrez : - Un système de points pour évaluer chaque niveau de maturité - Les critères concrets à examiner, de la sauvegarde à la restauration - L’importance de l’isolement et de la détection des menaces - La centralisation…
CohesityCybersécuritéLivre blanc
Cybersécurité : deux stratégies pour les DSI à l'horizon 2026
La sécurité s’impose comme un impératif stratégique alors que les ressources restent limitées. Beaucoup d’organisations sous-exploitent les outils inclus dans Microsoft 365, faute de temps ou de maîtrise. Deux approches claires s’offrent aux DSI à l’horizon 2026 : optimiser l’existant ou externaliser la surveillance. Face à la complexité croissante des environnements, comment arbitrer entre montée en compétence interne et délégation de la vigilance ? Dans ce livre blanc, découvrez : Les audits Secure Score et licensing pour activer la sécurité Microsoft 365. L’accompagnement sur la…
Comsoft, Microsoft et ESETCybersécuritéLivre blanc
Souveraineté Numérique : Anticiper les risques de dépendance aux prestataires IT
La dépendance aux prestataires IT – souvent situés hors UE – expose les organisations à des risques juridiques, opérationnels et cyber grandissants. Face à ces enjeux, le cadre réglementaire européen (RGPD, NIS2, DORA) impose désormais un niveau de sécurité renforcé et une maîtrise accrue des données. Comment anticiper les risques liés à une dépendance technologique trop forte ? Découvrez dans cette legal opinion, rédigée en collaboration avec le cabinet Racine : Ce que recouvre réellement la souveraineté numérique pour les organisations européennes Les critères essentiels pour évaluer et…
BitdefenderCybersécuritéLivre blanc
Les attaques sophistiquées et propulsées par l'IA grâce à la puissance du DNS
Les méthodes classiques de cybersécurité deviennent trop lentes, risquées et inefficaces face à des attaques de plus en plus sophistiquées et alimentées par l’intelligence artificielle. Les acteurs malveillants conçoivent désormais des attaques ciblées, souvent uniques, qui échappent aux approches traditionnelles de détection et de réponse. Ce document montre pourquoi une approche réactive ne suffit plus et comment la sécurisation proactive, fondée sur la puissance du DNS, permet d’anticiper, de prédire et de bloquer les cybermenaces avant qu’elles ne puissent causer des dommages. Il explique…
InfobloxCybersécurité