
ArticleCybersécurité & Conformité
Des téléphones IP Cisco ouverts à l'espionnage
Une vulnérabilité dans les paramètres d'authentification permet à des pirates d'écouter les conversations et de réaliser des appels à distance sur des téléphone IP des gammes SPA 300 et 500 de Cisco. Aucun correctif n'est pour l'heure disponible.
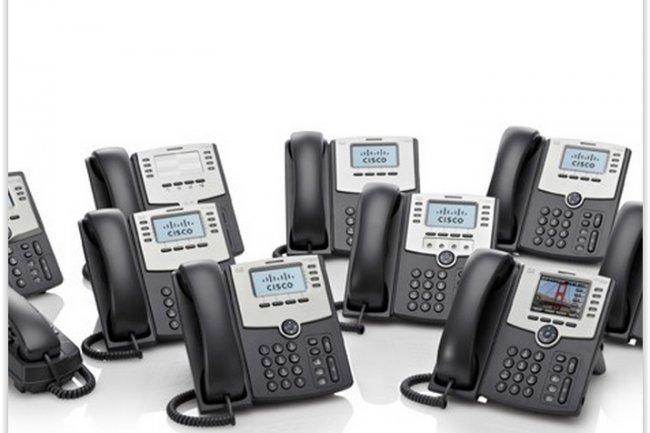
Pas la peine d'être la NSA pour espionner les utilisateurs de certains téléphones IP, en particulier ceux de Cisco appartenant aux gammes SPA 300 et 500, commercialisées en France, et ciblant les PME. Pourquoi ? Une vulnérabilité découverte dans le système d'authentification de ces téléphones permet à des pirates d'écouter à distance des flux audio mais également de passer des appels à l'insu des utilisateurs de ce type de matériels. « Cette vulnérabilité est dûe à des mauvais paramètres d'authentification dans la configuration par défaut », explique Cisco dans un bulletin de sécurité.
Pour l'instant, aucun correctif n'est proposé. Les pirates peuvent envoyer des requêtes XML pour infecter les terminaux afin d'exploiter la faille et d'écouter à distance des conversations ou passer des appels. Cisco a déterminé que les téléphones équipés de firmware 7.5.5 sont vulnérables, tout en indiquant que d'autres ayant des versions supérieures peuvent également être affectées.
Une poignée de mesures de prévention prévues par Cisco
Pour répondre dans l'urgence à la situation, Cisco propose aux administrateurs d'activer l'authentification XML Execution dans les paramètres de configuration des terminaux concernés et de s'assurer que seuls les utilisateurs approuvés ont accès aux réseaux sur lesquels les téléphones sont installés. Des stratégies de pare-feux solides et des listes de contrôle d'accès IP peuvent également être utilisées pour protéger ces systèmes d'attaques externes.

