
ArticleCybersécurité & Conformité
AirDroid corrige une importante vulnérabilité d'authentification
L'éditeur d'AirDroid, une app Android permettant d'afficher toutes les fonctions d'un smartphone sur une tablette ou un poste de travail PC ou Mac, a corrigé en urgence une vulnérabilité liée à l'authentification forte de son interface web.
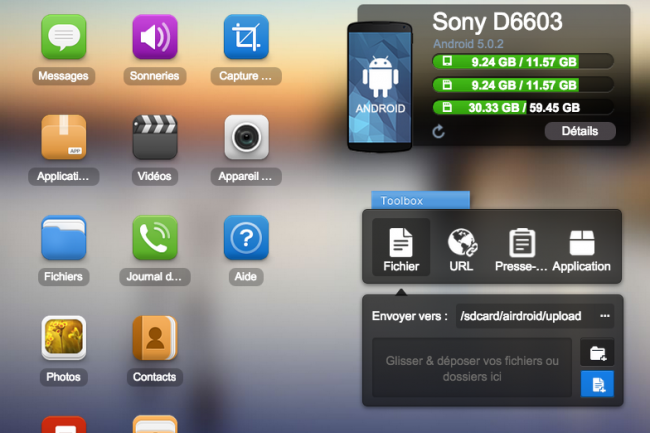
Une faille découverte dans l’app AirDroid aurait pu donner à un cyberpirate un contrôle complet sur le smartphone d’un utilisateur de la solution. Le problème a été corrigé dans une mise à jour publiée le mois dernier, écrit Matt Bryant, consultant auprès de la société de sécurité Bishop Fox, qui a découvert la faille. Les versions 3.0.4 et antérieures de la plate-forme sont concernées.
AirDroid permet aux utilisateurs de gérer leur smartphone à partir d’un poste de travail par l'intermédiaire d'une interface web ou d’une application. Pour ce faire, elle demande beaucoup d'autorisations, comme la possibilité d'envoyer des messages texte, d’utiliser le capteur photo, en fait d’avoir accès à toutes les fonctions du téléphone. Bishop Fox indique que cela pourrait permettre à un utilisateur malveillant d’envoyer un SMS piégé vers une personne utilisant AirDroid.
Accès total et sécurité renforcée
Les versions vulnérables de AirDroid utilisent JavaScript Object Notation ou JSONP, pour demander des données à un serveur sur un domaine différent, précise M. Bryant. Les navigateurs web bloquent généralement ce type de requêtes pour une question de sécurité. « JSONP est une passerelle peu sécurisée pour partager des données, il est en effet possible de détourner toutes les fonctionnalités de l'application AirDroid», écrit M. Bryant. Une attaque réussie signifie qu'un pirate obtiendrait le contrôle total d’un terminal Android et pourrait voir les contacts du téléphone, pister le mobile en utilisant le GPS et récupérer des photos. Après avoir testé la mise à jour d’AirDroid , M. Bryant constate qu'elle est plus que suffisante. La version de base d’AirDroid – déjà très fonctionnelle - est disponible gratuitement en téléchargement , une version premium apporte plus de contrôle sur le terminal.

