
ArticleCybersécurité & Conformité
Node.js affecté par 2 failles dont une sérieuse
La fondation Node.js prépare pour son framework de développement une mise à jour de sécurité pour le 2 décembre prochain. Celle-ci viendra corriger deux vulnérabilités présentant des scores CVSS de 7.5 et 4.4. La plus grave prête le flanc à des attaques DDoS.
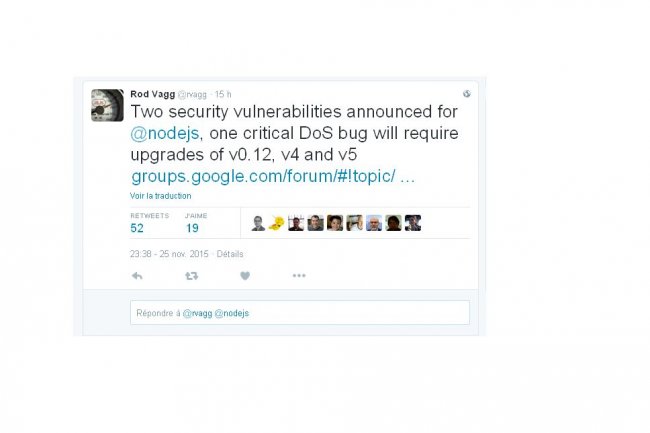
Le framework open source Node.js utilisé pour développer des applications web fait face à deux failles de sécurité, dont l’une peut potentiellement être exploitée pour une attaque en déni de service qui nécessite d’appliquer un correctif sur les versions v0.12 v4 et v5, explique dans un tweet Rod Vagg, l’un des membres de la communauté Node.js. Le 25 novembre, il a publié sur le site de la fondation Node.js un bulletin sur ces vulnérabilités référencées CVE-2015-8027 et CVE-2015-6764.
Le niveau de sévérité de la première est élevé avec un score CVSS de 7.5. Les détails la concernant ne seront pas divulgués avant le 2 décembre prochain, date à laquelle les mises à jour seront disponibles sur Nodejs.org. La deuxième faille est moins grave, son score CVSS est de 4.4. Concernant toutes les versions v4.x et v5.x, elle est liée à V8, le moteur JavaScript développé par Google (mis en oeuvre par Node.js) et poserait un problème si un attaquant permettait l’exécution d’une séquence JavaScript venant d’un client dans une application Node.js. Cette faille n’affecte pas les versions 0.10x et 0.12x.
Les failles n’ont pas été exploitées, a précisé de son côté Mikeal Rogers, community manager de la fondation à nos confrères d’Infoworld, et la menace est minimale, selon lui. « En fait, nous avons déjà des correctifs pour les deux vulnérabilités. Cela fait partie de notre politique de sécurité, que nous prenons au sérieux, d’informer notre communautés des failles et de leur donner du temps pour planifier une mise à jour. »

