
ArticleCybersécurité & Conformité
RansomWhere?, un outil capable de bloquer les ransomwares sur Mac
Petite parade pour Mac OSX, l'outil RansomWhere? détecte le moment précis où les programmes de ransomware commencent le chiffrement des fichiers, puis les bloque.

Les ransomwares sont devenus la nouvelle plaie qui touche aussi bien les particuliers que les entreprises. Une PME du Béarn vient ainsi de régler une somme à quatre chiffres à des cyberpirates pour retrouver ses fichiers chiffrés sur les quinze ordinateurs de l’entreprise. Rien à faire malgré toutes les mises en garde répétées sur toutes les ondes web, papier, tv et radio, les ransomwares progressent avec comme dernière variante (avec Jigsaw) un compte à rebours pour détruire les fichiers cryptés si les clients ne cèdent pas au chantage.
Si BitDefender propose depuis quelques semaines un agent pour bloquer gratuitement le tristement célèbre ransomware Locky mais également CTB-Locker, TeslaCrypt et Petya, rien n’était encore disponible pour la plate-forme Mac OSX. Un chercheur en sécurité a créé un outil de sécurité gratuit qui permet de détecter les tentatives d’un ransomware pour chiffrer les fichiers d’un Mac, puis de le bloquer avant qu'il ne fasse beaucoup de dégâts. Baptisé RansomWhere? l'application a été développée par Patrick Wardell, directeur de la recherche et du développement au sein du cabinet de sécurité Synack. Il est destiné à détecter et bloquer le chiffrement des fichiers par des processus non fiables.
Une surveillance constante
L'outil surveille les répertoires personnels des utilisateurs et détecte si des fichiers chiffrés sont rapidement créés à l'intérieur - un signe révélateur de l'activité d’un ransomware. Quand une telle action est repérée, RansomWhere? détermine le processus responsable et le suspend immédiatement. Afin de limiter les faux positifs - des programmes de cryptage légitimes détectés comme ransomware – une liste blanche autorise toutes les applications numériquement signées par Apple et la plupart de celles qui existaient déjà sur l'ordinateur lorsque RansomWhere? a été installé.
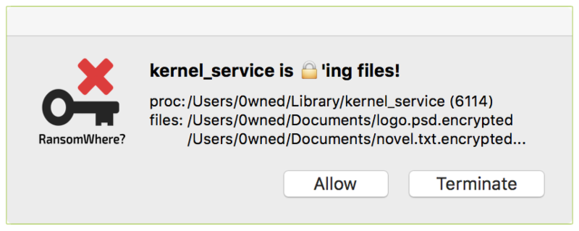
RansowmWhere? travaille en tâche de fond pour bloquer les tentatives de chiffrement, la consommation des ressources est donc à surveiller.
Cela signifie que, pour fonctionner correctement, RansomWhere ? doit être installé sur les ordinateurs qui n’ont pas été déjà infectés par un ransomware. Le logiciel ne pourra pas fonctionner si des ransomwares infectent, détournent ou injectent du code malveillant dans des applications signées par Apple et les utilisent pour chiffre des fichiers.

