
ArticleCybersécurité & Conformité
Des experts de F-Secure hackent des chambres d'hôtel
Deux salariés de l'éditeur de solutions de cybersécurité F-Secure ont réussi à hacker des serrures sécurisées fabriquées par Assa Abloy. Ce dernier n'est autre que l'un des plus grands fournisseurs de systèmes de verrouillage sécurisés de plusieurs chaînes hôtelières dans le monde. Une mise à jour de son logiciel a depuis été publiée.

Tout est parti d'une situation pouvant arriver à n'importe qui. Deux salariés de F-Secure, en conférence à Berlin, reviennent dans leurs chambres d'hôtel. L'un d'entre eux se rend compte que son ordinateur portable y a été volé. Seulement, il ne remarque aucun signe évident d’effraction. Et l'hôtel rejette donc la plainte, puisqu'aucune trace physique ou dans les registres du système de verrouillage de la chambre n'a été relevé.
Frustrés, les deux experts en cybersécurité, Tomi Tuominen et Timo Hirvonen, ont décidé de chercher comment pénétrer dans une chambre d'hôtel sécurisée, sans clé et sans laisser de trace. Ils ont choisi de s'attaquer à un logiciel de système de fermeture utilisé par plusieurs grandes chaînes hotellières. Donc des millions de chambres d'hôtels à travers le monde. Cette solution, c'est Vision de Vingcard, filiale d'Assa Abloy.
Un passe-partout créé en quelques minutes
Les équipes de F-Secure se sont attelées à ce problème il y a une dizaine d'années. « L'élaboration d’un système de contrôle d’accès sécurisé est particulièrement difficile : il y a tant d’éléments à prendre en compte » explique Timo Hirvonen. « Ce n’est qu’après avoir bien compris comment celui-ci a été conçu que nous avons pu identifier des lacunes apparemment inoffensives. Nous avons tiré profit de ces défauts, en les combinant, pour élaborer une méthode de création de clés passe-partout. »
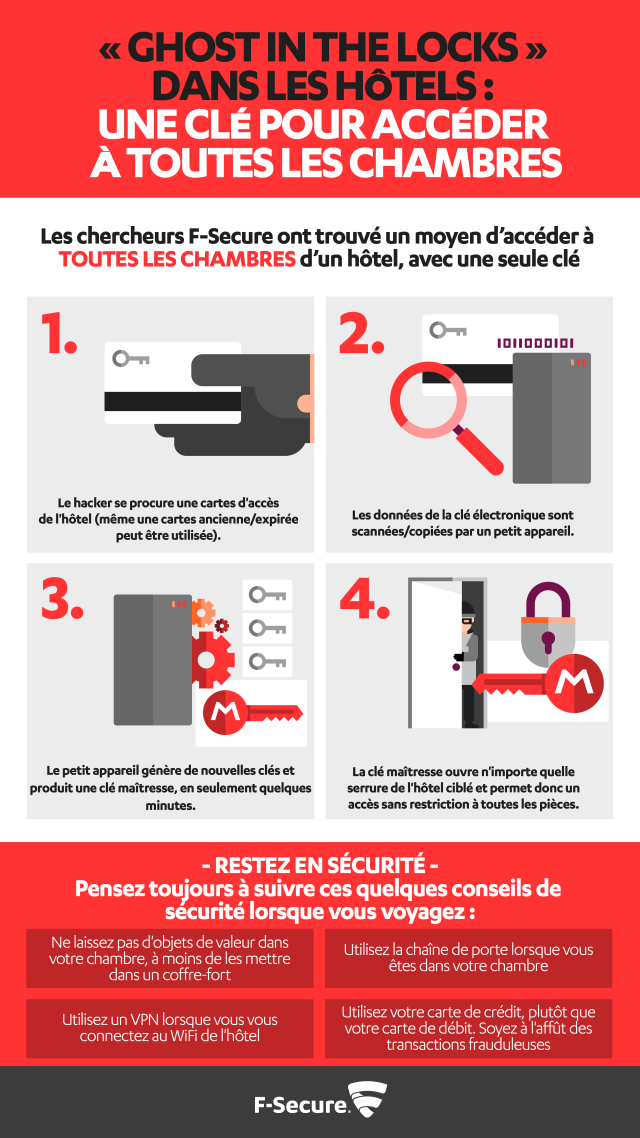
Pour réussir le piratage, il faut une clé électronique utilisée au sein de l’établissement. Il peut s’agir d’une clé de chambre, de la clé d’un placard de rangement ou de celle du garage. Celle-ci n’a pas besoin d’être active : même un pass expiré, datant d’un séjour effectué cinq ans auparavant, peut faire l’affaire.
Une fois créée, la clé maîtresse peut déverrouiller n'importe quelle chambre d'un hôtel équipé du logiciel Vision, de Vingcard, filiale d'Assa Abloy. (Crédit : F-Secure)
Le hacker utilise ensuite un petit appareil pour fabriquer, en quelques minutes, une clé maîtresse capable d’ouvrir n’importe quelle serrure du bâtiment. L’appareil peut créer des clés passe-partout ou encore, écraser une clé existante. Le matériel nécessaire est disponible en ligne pour quelques centaines d’euros… Mais l’attaque n’est possible qu’à partir du logiciel développé par les deux experts en cybersécurité.
Pire, les deux salariés de F-Secure ont constaté que le logiciel Vision pouvait être détourné pour accéder aux données sensibles des clients. Un individu malveillant pourrait télécharger ces données, ou encore créer/modifier/supprimer des réservations.
L'éditeur de solutions de cybersécurité a depuis travaillé avec le fabricant de serrure pour faire une mise à jour de son logiciel de fermeture sécurisée. (Crédit : F-Secure)
Les deux white hat ont donc informé Assa Abloy de ces lacunes de sécurité. Et ont aidé l'équipe R&D du fabricant à mettre à jour son logiciel depuis un an. Le patch est à disposition des hôtels concernés. Les deux chercheurs ne publieront pas tous les détails de l’attaque qu’ils ont conçue. Ils n'ont évidemment pas non plus l'intention de mettre à disposition leurs outils logiciels. À ce jour, ce genre d'attaque n’a, à leur connaissance, jamais été menée par de véritables pirates.

