
ArticleCybersécurité & Conformité
ImmuniWeb propose de véritables tests d'intrusion automatisés
Grâce à la vitesse d'exécution de son appliance, ImmuniWeb peut s'adapter à l'échelle. De plus, afin de garantir une précision totale, le service automatisé est doublé par des testeurs de pénétration humains qui valident ou non les vulnérabilités en cas de doute.

Pour avoir une idée précise de la vulnérabilité de leur réseau, les entreprises recourent couramment à des testeurs de pénétration pour réaliser de véritables attaques contre leurs systèmes, sans les charges utiles malveillantes habituellement introduites par les pirates. En effet, grâce à ces testeurs d'intrusion hautement qualifiés parmi lesquels on trouve parfois d'anciens pirates, les entreprises parviennent à identifier les éléments les plus vulnérables de leur réseau.
Cependant, les tests d'intrusion posent deux problèmes majeurs. D’abord, il est presque impossible de réaliser ces tests à l’échelle. En effet, les testeurs humains travaillent à une certaine vitesse, et même dans le cas d’attaques amicales s’étalant sur plusieurs jours, ils ne peuvent en général tester qu'une petite portion des systèmes de l’entreprise. Ensuite, ils ne peuvent pas travailler en continu, si bien qu’entre deux tests, l’entreprise se trouve exposée à de nombreux risques. Pour ce qui est des inconvénients, ces tests coûtent cher : pour s’offrir les services des meilleures équipes, il faut débourser jusqu'à 100 000 euros ou plus par mission.
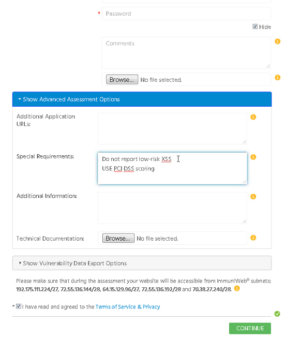
La plate-forme est automatisée, mais parce que les humains supervisent la totalité des opérations, les utilisateurs peuvent faire des demandes spécifiques. Par exemple : pas de test un jour donné ou sur certains systèmes. Les testeurs configureront ImmuniWeb en conséquence. (Crédit : John Breeden II/IDG)
Sur le papier, la suite ImmuniWeb se présente comme une sorte de plateforme de tests d'intrusion accessible à tous, techniquement et financièrement. La quasi-totalité des tests d'intrusion est automatisée. Mais une équipe d'experts reste disponible en permanence pour apporter son aide en cas de blocage de la plate-forme ou en cas de situation inattendue. Pendant que les humains règlent le problème, le programme surveille ce qu'ils font et utilise l'apprentissage machine pour se reprogrammer afin d'éviter un nouveau blocage. La suite ImmuniWeb fait également appel aux experts si elle soupçonne une vulnérabilité, sans en avoir l’absolue certitude, à charge pour eux de valider ou non la vulnérabilité. High-Tech Bridge garantit au client qu’il ne recevra jamais de faux positif de son test. Si cela arrive, il est remboursé. Par rapport à l'embauche d'équipes de testeurs d'intrusion, le prix est on ne peut plus raisonnable : l'abonnement mensuel démarre à 999 dollars HT, mais le service est également disponible à la demande.
ImmuniWeb, en pratique
Le processus d'installation de la plate-forme ImmuniWeb est pratiquement inexistant. Sur le site Web de High-Tech Bridge, les clients potentiels doivent répondre à une série de questions sur leur réseau et sur les types de tests qu'ils aimeraient effectuer. Les utilisateurs peuvent ensuite sélectionner une option de paiement et saisir des demandes spécifiques pour le test : exclure certains jours, ne pas tester le SQL ou d’autres ressources indispensables par exemple. En option, ils peuvent également demander l’assistance d’un interlocuteur humain, mais nos confrères de CSO qui ont testé le service disent qu’ils n’en ont pas eu besoin.
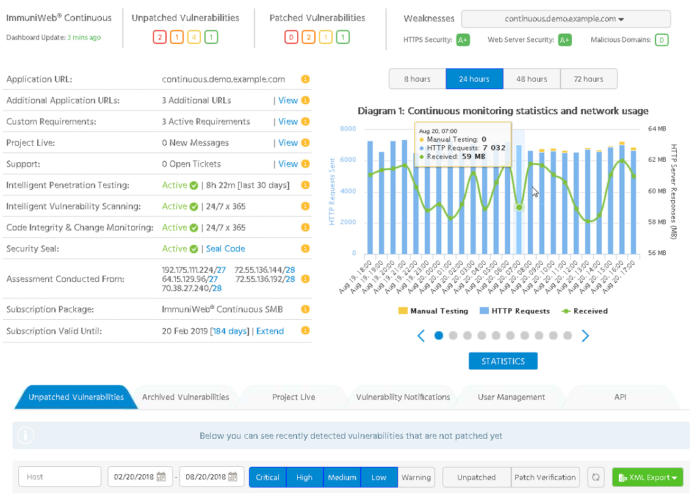
Les clients se connectent à un portail pour suivre le déroulement des tests, programmer des alertes et les différents canaux de communication pour les recevoir. Ci-dessus, le rapport de test en cours pour ImmuniWeb Continuous, lequel offre une surveillance continue des vulnérabilités. (Crédit : John Breeden II/IDG)
Pour que le test d'intrusion ImmuniWeb Continuous fonctionne, les utilisateurs doivent mettre sur liste blanche plusieurs adresses IP qui seront utilisées pour lancer certaines sondes et de fausses attaques. C’est la seule chose à faire en arrière-plan. Ce paramétrage permet au test de passer à travers les défenses périmétriques, les pare-feux notamment, afin de sonder le réseau principal. En général, les entreprises doivent établir une liste blanche d'environ cinq adresses IP.
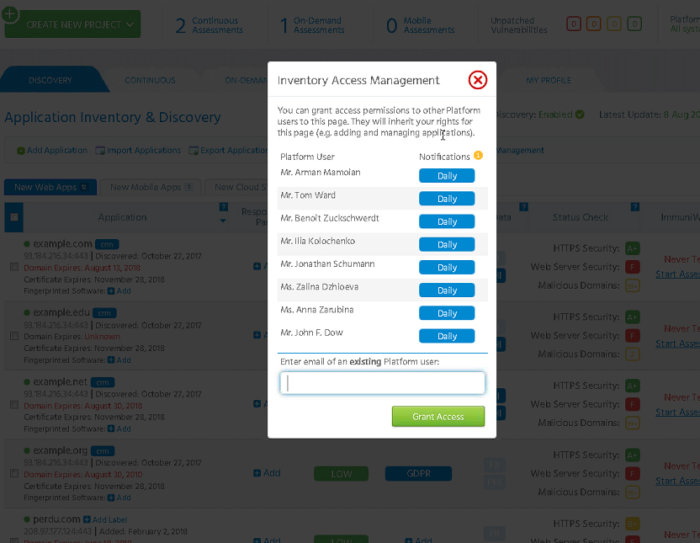
Il est facile de spécifier le destinataire des alertes et leur fréquence quand la plateforme ImmuniWeb découvre des problèmes sur le réseau. (Crédit : John Breeden II/IDG)
La mise en œuvre d’ImmuniWeb Continuous est immédiate, du moins dès que les adresses IP sont exclues des systèmes de défense périmétrique. En général, ce paramétrage permet à la plate-forme de trouver et d'analyser la majeure partie du réseau. Cependant, comme dans beaucoup d’entreprises, le banc de test de nos confrères comporte des ressources et des applications internes qui ne sont pas visibles ou accessibles depuis l'extérieur, ou du moins qui ne sont pas censées être accessibles de cette manière. ImmuniWeb trouvera tous les actifs internes qui sont accidentellement exposés à Internet. Mais pour des ressources vraiment internes, il faut installer - ou virtuellement installer - une petite boîte Linux à l'intérieur du réseau. Elle agit comme un simple agent qui permet d'analyser les résultats des programmes internes, d'envoyer les rapports à l'extérieur et de les recueillir avec les autres rapports. Cette option est facultative, mais utile si les vulnérabilités internes ou les menaces sont problématiques.
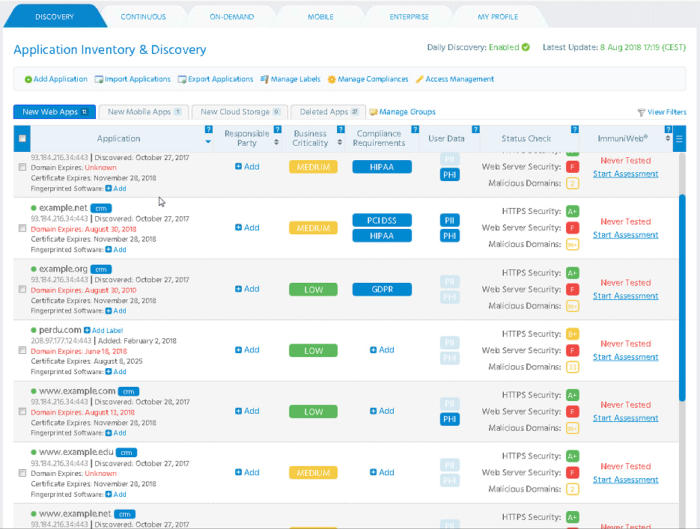
Le programme ImmuniWeb Discovery peut permettre aux entreprises de faire un inventaire exact de leurs actifs et ce qu'elles doivent protéger. Une exécution unique du programme est offerte gratuitement. (Crédit : John Breeden II/IDG)
Dans le test d’intrusion effectué par nos confrères sur leur réseau de test, ImmuniWeb Continuous a pu trouver tous les actifs exposés publiquement, puis effectuer une série d'analyses de vulnérabilité sur ces actifs. En plus des moteurs de recherche de vulnérabilité courants, les analyses testent aussi des standards de conformité comme le RGPD (Règlement général sur la protection des données), le PCI DSS (Payment Card Industry Data Security Standard), et le Health Insurance Portability and Accountability Act (HIPAA, concerne la sécurité des dossiers médicaux électroniques aux États-Unis). Un client soumis à une directive industrielle spécifique ou à une conformité règlementaire particulière peut sans difficulté ajouter sa règle de conformité à cette liste pour la tester.
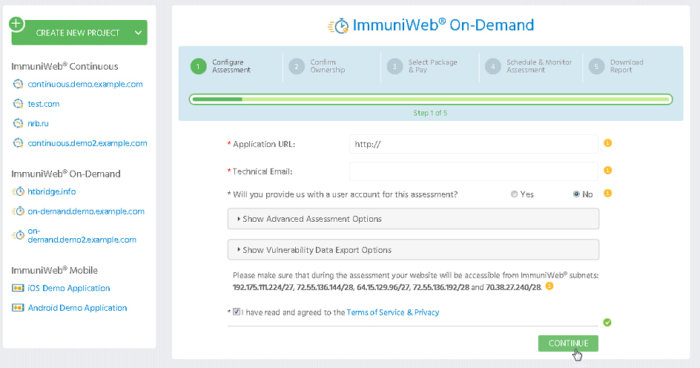
Le portail ImmuniWeb est facile à utiliser pour configurer et mettre en place un test ou un contrat de test. (Crédit : John Breeden II/IDG)
Dans les tests effectués par nos confrères, ImmuniWeb a hésité une seule fois sur une vulnérabilité. La suite était sûre à 70 % d’avoir trouvé quelque chose d'inquiétant, mais cela n'était pas suffisant pour que la plate-forme puisse donner un avis définitif. Cette vulnérabilité potentielle n'est pas apparue dans le premier rapport. Le système a demandé l'aide des experts. Normalement, l'ensemble de ce processus d'arrière-plan est invisible pour les utilisateurs, mais nos confrères ont pu le voir pendant leurs tests. Le testeur d'intrusion humain qui a reçu la demande a effectué certains tests supplémentaires, à la fois pour confirmer la vulnérabilité et pour apprendre à ImmuniWeb à reconnaître par la suite ce type de comportement de défense. En moins d'une journée, la vulnérabilité a été confirmée et ajoutée au rapport global.
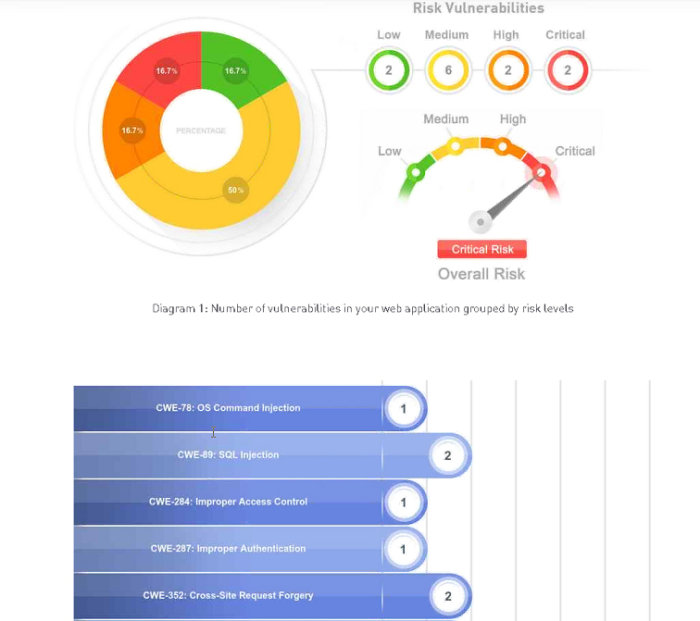
Il est possible d’enregistrer les rapports graphiques au format PDF pour les partager avec les dirigeants ou des personnes qui ont besoin d’une vue d'ensemble sur les vulnérabilités du réseau à un instant T. (Crédit : John Breeden II/IDG)
En conclusion
ImmuniWeb et en particulier ImmuniWeb Continuous sont des outils de gestion des vulnérabilités extrêmement robustes qui vont bien au-delà de ce que pourrait accomplir un simple analyseur de vulnérabilité. ImmuniWeb offre de véritables tests d'intrusion dans un format automatisé, sous la supervision d’une surveillance humaine permanente. La vitesse de la machine permet à ImmuniWeb de s'adapter à l'échelle, mais l’intervenant humain reste disponible pour garantir une précision totale. Ce produit peut convenir à toute entreprise qui souhaite réaliser des tests d'intrusion à un coût raisonnable, sans les inconvénients inhérents aux tests de pénétration occasionnels confiés à des équipes d’experts.

