
ArticleCybersécurité & Conformité
SCC France fait le bilan du FIC 2019
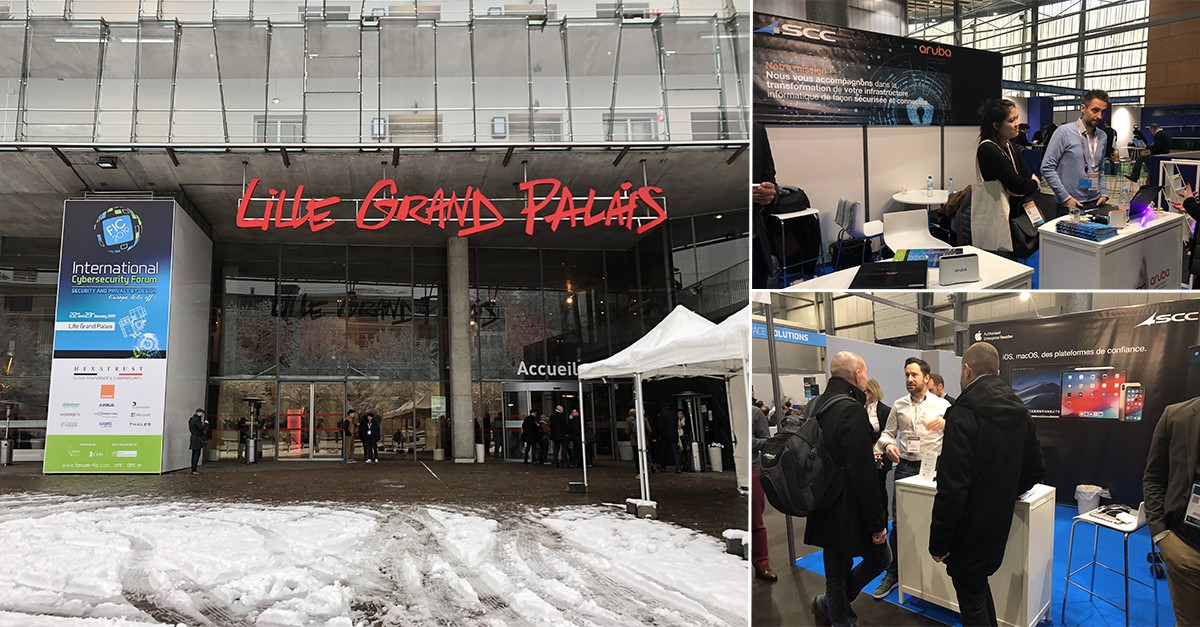
Les 22 et 23 janvier derniers avait lieu le Forum International de la Cybersécurité à Lille. Il était important pour SCC d'y être présent afin de montrer sa place et son ambition d'être acteur majeur de la cybersécurité. Le FIC est un évènement incontournable et le fait qu'il soit ouvert à tous rend les échanges d'autant plus intéressants. Pendant cette édition 2019 du FIC, nous avons également eu la confirmation de ce qui se profilait en cybersécurité pour l'année 2019.
L’IA ET l’IOT, DES RISQUES DÉCUPLÉS
Le premier enjeu sera autour des objets connectés. L’année passée nous avons vu apparaitre des nouvelles technologies d’attaques liées à l’IA et l’IoT, nous devons donc sensibiliser les entreprises à adopter une sécurité différente face à ces nouvelles technologies. Dans les objets connectés, le niveau de sécurité est très faible, les entreprises doivent donc être consciente de la bonne pratique à avoir sur ces outils. De nos jours, les portes d’entrées sont nombreuses, on n’attaque plus seulement un PC mais aussi tous les objets qui y sont associés. Avec l’utilisation d’un mot de passe par défaut et le fait que tout passe par le même protocole réseau, la sécurité doit être renforcée. Prenons comme exemple Facebook qui est lui-même rattaché à un ensemble de réseaux sociaux et de plateformes, il suffit de récupérer un identifiant Facebook pour usurper une identité et récupérer les informations des autres applications satellites. L’IoT étant de plus en plus embarqué dans les entreprises (casque, caméra, badge…), le bon paramétrage des équipements est capital. Quant à l’IA, elle se base sur un comportement, il est donc nécessaire de passer par un stade d’apprentissage car si elle est mal éduquée, c’est-à-dire si nous ne lui apprenons pas le bon comportement, elle ne va pas suffisamment protéger.
UN CAP À FRANCHIR POUR LE SECTEUR INDUSTRIEL
Le deuxième enjeu de cette année concernera principalement le secteur industriel. Dans le secteur industriel, nous distinguons souvent deux réseaux cloisonnés, le bureautique et l’industriel. Ces réseaux n'en sont pas moins liés, donc lorsqu’un réseau est affecté, l’autre l’est aussi. Beaucoup d’entreprises, de peur de perturber la production, ne mettent pas à jour l’environnement industriel. Devant l’obsolescence des machines, l’entreprise devient vulnérable et s’expose à de hauts risques de piratage ou d’espionnage industriel. Il est donc important de mettre en place de la sécurité paramétrique, de revoir l’obsolescence du matériel et de prévoir l’accompagnement dans la gestion du risque. Ce dernier point est sans doute le plus important, il faut être préparé pour faire face à une attaque.
Une chose est sûre, la moindre attaque peut engendrer un défaut de business, une perte financière mais également une perte d’image de marque. C’est pourquoi la Direction comme les métiers considèrent aujourd’hui les enjeux autour de la sécurité comme un sujet primordial.
