
ArticleCybersécurité & Conformité
Turla siphonne les logs des antivirus et dévoie Gmail
Les cybercriminels du gang Turla ont intégré dans un trojan des fonctionnalités originales. Celui-ci est capable de récupérer les logs des antivirus pour savoir s'il est détecté et recevoir des instructions depuis Gmail.

En dehors de leur capacité de nuisance, il faut reconnaître aux cybercriminels un fort degré d’imagination et de culot, diront certains. Le groupe nommé Turla, probablement lié au gouvernement russe, a modernisé le trojan ComRAT avec des fonctionnalités étonnantes. Les chercheurs d'ESET ont découvert dans cette variante (la v4) la possibilité de récupérer les fichiers logs des antivirus et de recevoir des instructions via Gmail.
Sur ce dernier point, les malwares doivent généralement se connecter à un serveur de C&C, la variante de ComRAT est capable d’ouvrir Gmail, de télécharger une pièce jointe à un courriel et d’exécuter les instructions se trouvant dans le fichier. Cette technique originale inquiète les experts d’ESET, car elle montre une sophistication de plus en plus importante des menaces.
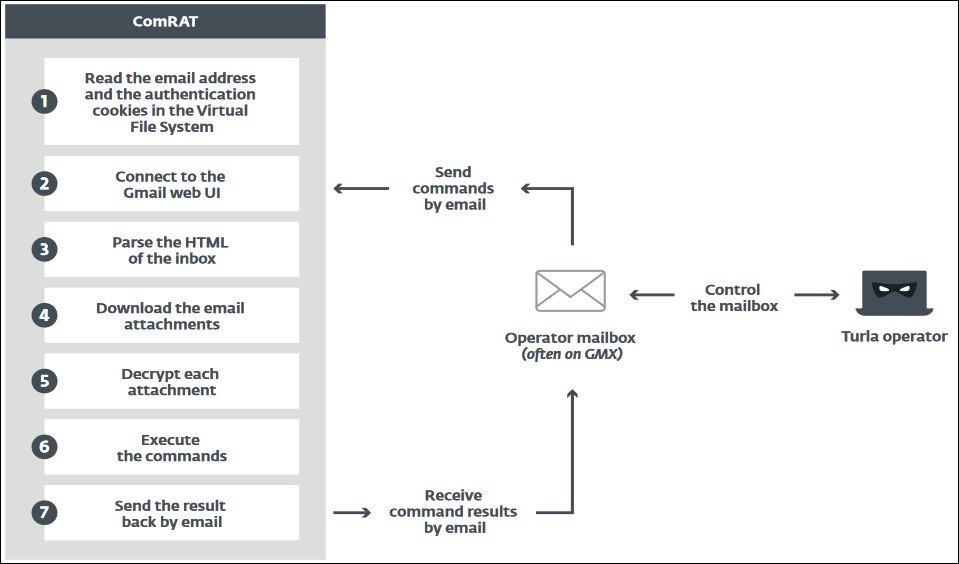
ComRAT utilise Gmail comme intermédiaire pour donner des instructions. (Crédit Photo : ESET)
Exfiltration des données, y compris des logs des antivirus
Autre élément, ComRAT est capable d’exfiltrer des logs de sécurité du ou des antivirus présents sur le système infecté. En analysant ces données, le groupe peut savoir s’il a été repéré et modifier le malware en conséquence, passant ainsi sous les radars des logiciels de protection. Cette technique est de plus en plus utilisée par les cybercriminels selon le rapport d'ESET.
Dans leur analyse, les experts de la firme en sécurité ont déterminé que l’usage de ComRAT v4 a permis de subtiliser des documents sensibles auprès de diplomates et de militaires. « Cela montre que le groupe Turla est toujours très actif et constitue une menace majeure », déplorent-ils.

