
ArticleCybersécurité & Conformité
Une faille zero-day de Pulse Secure VPN, exploitée par des cyber-espions
Des groupes de cyber-espionnage s'appuient sur les vulnérabilités des VPN pour contourner l'authentification et établir des portes dérobées. Des groupes exploitent actuellement la faille zero-day de Pulse Secure VPN pour pirater des entreprises.
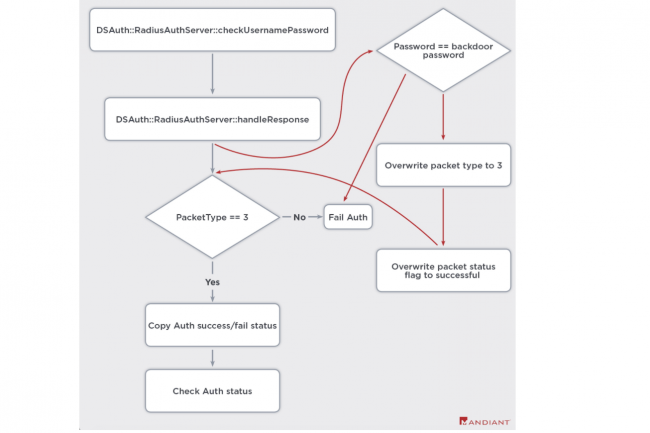
Ces derniers mois, plusieurs groupes de cyber-espions, dont l’un serait lié au gouvernement chinois, se sont introduits dans les réseaux d’entreprises américaines et européennes en exploitant des vulnérabilités affectant les appareils VPN du fournisseur d'accès zéro trust Pulse Secure. Si certaines de ces failles datent de 2019 et 2020, l’une était inconnue jusqu'à présent. « Mandiant surveille actuellement 12 familles de malwares associées à l'exploitation des appareils VPN de Pulse Secure », ont déclaré dans un rapport publié récemment les chercheurs de Mandiant, la division de services managés de détection et de réponse aux incidents du fournisseur américain de solutions de cybersécurité FireEye. « Ces familles sont liées au contournement de l'authentification et à l'accès par porte dérobée à ces dispositifs, mais elles ne sont pas nécessairement liées les unes aux autres et ont été observées dans des enquêtes distinctes. Il est probable que de multiples acteurs soient à l’origine de la création et du déploiement de ces différentes familles de codes », ont déclaré les chercheurs.
Vulnérabilité zero-day de Pulse Secure VPN
Pendant les enquêtes qu’elle a menées cette année sur des brèches dans diverses entreprises de défense et organisations gouvernementales et financières du monde entier, l'équipe de Mandiant n'a cessé de constater des activités malveillantes dans les environnements compromis remontant jusqu'aux appliances Pulse Secure VPN où les pirates avaient obtenu un accès d’administration. N’ayant pas pu déterminer comment les pirates avaient obtenu les identifiants d’administration, les experts ont contacté Pulse Secure et sa société mère Ivanti. Leur enquête a conclu que les attaquants utilisaient probablement des vulnérabilités connues, découvertes et corrigées au cours des deux dernières années, mais aussi une vulnérabilité inconnue jusqu'alors.
Identifiée sous la référence CVE-2021-22893, la vulnérabilité permet aux attaquants de contourner l'authentification sur la solution VPN Pulse Connect Secure (PCS) et d'exécuter du code arbitraire. La vulnérabilité, très critique, affiche un score de gravité de 10 sur l'échelle Common Vulnerability Scoring System (CVSS). Un correctif pour cette faille sera inclus dans la version 9.1R.11.4 du serveur PCS, qui n'a pas encore été publiée. En attendant, le fournisseur de solutions d’accès et de sécurité mobile a livré une solution de contournement sous la forme d'un fichier de configuration .xml pouvant être importé dans l’appliance. Ce fichier désactivera les fonctions Windows File Share Browser et Pulse Secure Collaboration de l’appliance afin de bloquer le vecteur d'attaque jusqu'à la publication du correctif complet.
Le malware Pulse Secure VPN
Cette solution de contournement présente néanmoins quelques limitations. Si l'appliance VPN se trouve derrière un équilibreur de charge, la désactivation de la fonction de Collaboration peut affecter l'équilibreur. La solution de contournement ne fonctionne pas non plus sur les versions 9.0R1 à 9.0R4.1 et 9.1R1 à 9.1R2 de Pulse Connect Secure (PCS), les appliances exécutant ces versions du logiciel doivent donc être mises à niveau avant d'appliquer cette mesure d'atténuation. La solution de contournement n'est pas non plus recommandée sur les serveurs de licences et le fournisseur conseille de placer ces serveurs sur des VLAN de gestion ou derrière un pare-feu appliquant des contrôles d'accès basés sur l'IP. Pulse Secure a également publié un outil qui permet aux administrateurs de vérifier l'intégrité du système de fichiers de leurs appareils PCS afin de détecter toute modification de fichier malveillant ou tout fichier supplémentaire déployé par les pirates.
FireEye pense que plusieurs groupes de menaces persistantes avancées (APT) exploitent les vulnérabilités des appliances Pulse Secure VPN pour déployer différents types de malwares et d'outils de persistance. L'un des groupes, dénommé UNC2630 par les chercheurs, a principalement ciblé des entreprises de la base industrielle de défense américaine entre août 2020 et mars 2021. Les chercheurs soupçonnent le groupe UNC2630 d'opérer pour le compte du gouvernement chinois et ses techniques et procédures présentent de fortes similitudes avec celles d'un groupe de cyberespions chinois baptisé APT5. Ce groupe, dont l’activité de piratage remonte à 2014, est connu pour cibler des entreprises de l'aérospatiale et de la défense en modifiant les images d’appliances matérielles ou de plateformes technologiques compromis.
Pas de groupe formellement identifié
FireEye attribue à UNC2630 sept outils malveillants distincts découverts lors des récentes brèches de Pulse Secure. Ils ont pour nom SLOWPULSE, RADIALPULSE, THINBLOOD, ATRIUM, PACEMAKER, SLIGHTPULSE et PULSECHECK. SLOWPULSE est un cheval de Troie. Il est déployé en modifiant les fichiers partagés existants sur les appliances compromises afin de capturer les identifiants et de contourner différents modes d'authentification à deux facteurs dans les flux de connexion existants de façon à permettre aux attaquants de se déplacer latéralement dans ces réseaux en utilisant les informations d'identification capturées. RADIALPULSE et PULSECHECK sont des shells web. Ils sont déployés sur des appareils VPN accessibles via Internet afin de permettre aux attaquants d'exécuter des commandes à distance. THINBLOOD est un outil utilisé pour nettoyer les preuves des fichiers logs sur les appareils affectés. La plupart des autres outils sont utilisés pour maintenir la persistance en modifiant les fichiers binaires ou les scripts existants sur les appliances VPN compromises. Pour y parvenir, les attaquants basculent le système de fichiers de l’appliance en mode lecture-écriture, alors qu'il est en lecture seule par défaut.
Un second groupe ayant ciblé les appliances PCS pour pirater des agences gouvernementales mondiales entre octobre et mars est répertorié sous le nom UNC2717. Pour l'instant, FireEye ne dispose pas d'informations suffisantes pour relier ce groupe à un gouvernement spécifique ou à un groupe APT connu. Les outils utilisés par ce groupe sont HARDPULSE, un shell web, QUIETPULSE, un utilitaire qui permet d'exécuter des commandes shell, et PULSEJUMP, un script de collecte d’identifiants. Au cours de leurs investigations, les experts de FireEye ont également découvert une modification malveillante de la bibliothèque OpenSSL qui permet d’agir sur la génération de nombres aléatoires, essentielle aux opérations cryptographiques. Le fournisseur a baptisé cette bibliothèque « trojanisée » LOCKPICK, mais ne dispose pas de suffisamment de preuves pour l'attribuer au groupe UNC2717 ou au groupe UNC2630.
Réinitialiser les mots de passe
FireEye a publié une série de règles de détection Snort et Yara pour repérer ces attaques, ainsi que de nombreux indicateurs de compromission, des hachages de fichiers, des URL, des noms de fichiers et des techniques MIRE ATT&CK que les équipes de sécurité peuvent utiliser pour savoir si leurs appliances ont été compromises. « Les entreprises doivent examiner les preuves médico-légales disponibles pour déterminer si un attaquant a compromis les identifiants des utilisateurs », a conseillé le fournisseur. « Ivanti recommande vivement de réinitialiser tous les mots de passe dans l'environnement et de revoir la configuration pour s'assurer qu'aucun compte de service ne peut être utilisé pour s'authentifier dans le processus d’exploitation de la vulnérabilité ».

