
ArticleCybersécurité & Conformité
Google corrige une 8ème faille zero day dans Chrome
Google recommande aux utilisateurs de son navigateur Chrome pour Windows ainsi que macOS et Linux de procéder à une mise à jour dès que possible suite à la découverte d'une vulnérabilité zero day actuellement exploitée. De type débordement de tampon dans WebRTC elle pourrait déboucher pour exécuter du code arbitraire.
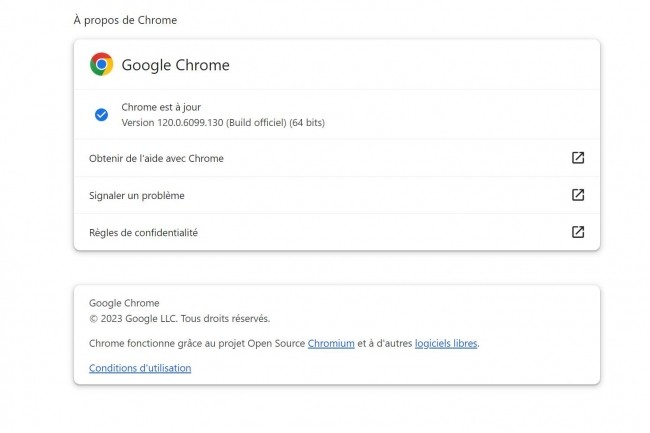
Google a publié un bulletin de sécurité concernant la découverte d'une faille de sécurité relatives à son navigateur Chrome. Le problème est grave puisque celle-ci s'avère être une zero day actuellement exploitée. Des mises à jour 120.0.6099.129 pour Mac et Linux ainsi que 120.0.6099.129/130 pour Windows sont disponibles et doivent donc être installées dès que possible. Les utilisateurs de navigateurs basés sur Chromium tels que Microsoft Edge, Brave, Opera et Vivaldi sont également invités à appliquer les correctifs dès qu'ils seront disponibles.
La vulnérabilité, identifiée en tant que CVE-2023-7024, a été décrite comme un débordement de mémoire tampon dans WebRTC qui pourrait être exploité pour entraîner des plantages de programme ou l'exécution de code arbitraire. « Google sait qu'il existe un programme d'exploitation pour CVE-2023-7024 dans la nature «, a indiqué la firme dans un bulletin. Cette faille a été découverte par Clément Lecigne et Vlad Stolyarov du Threat Analysis Group de Google ce 19 décembre.
La 8e faille zero day corrigée depuis le début de l'année
Cette faille vient allonger la liste des autres zero day relatives à Chrome depuis le début de l'année qui ont été les : CVE-2023-2033 (CVSS 8.8 confusion de type dans V8), CVE-2023-2136 (CVSS 9.6 integer overflow dans Skia), CVE-2023-3079 (CVSS 8.8 confusion de type dans V8), CVE-2023-4762 (CVSS 8.8 confusion de type dans V8), CVE-2023-4863 (CVSS 8.8 heap buffer overflow dans WebP), CVE-2023-5217 (CVSS 8.8 heap buffer overflow dans vp8 encoding dans libvpx) et CVE-2023-6345 (CVSS 9.6 integer overflow dans Skia).

