
ArticleCybersécurité & Conformité
La faille corrigée récemment dans Ivanti CSA, encore activement exploitée
Ivanti confirme que la vulnérabilité d'injection de commande affectant Cloud Service Appliance, qui avait été corrigée par la dernière mise à jour 4.6, est en cours d'exploitation dans les entreprises.
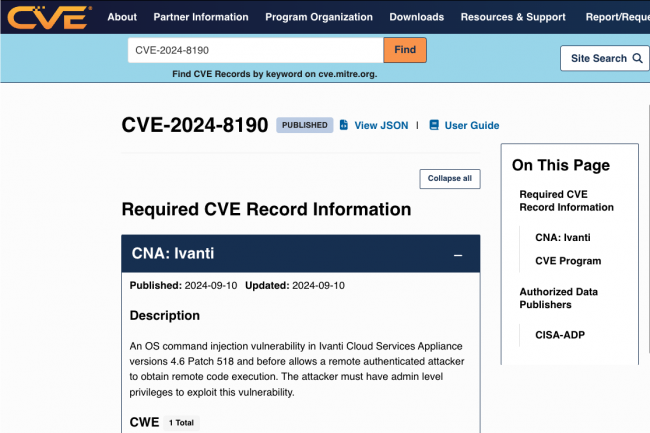
Le fournisseur de solutions de gestion IT Ivanti a confirmé qu'une faille très grave, corrigée la semaine passée dans une ancienne version de Cloud Service Appliance (CSA), a été exploitée lors de cyberattaques. La vulnérabilité a été corrigée dans le cadre de la mise à jour de sécurité de septembre du fournisseur, qui comprenait également des correctifs pour des failles critiques et de haute sévérité dans d'autres produits. « Suite à la divulgation publique, Ivanti a confirmé l'exploitation de cette vulnérabilité dans la nature », a écrit l'entreprise dans son avis de mise à jour. « Alors que nous livrons cette mise à jour, nous avons connaissance de l’exploitation de la faille chez un nombre limité de clients ». L'agence américaine de cybersécurité et de sécurité des infrastructures (Cybersecurity and Infrastructure Security Agency, CISA) a ajouté la faille, référencée CVE-2024-8190, à son catalogue des vulnérabilités exploitées Exploited Vulnerabilities Catalog (KEV), et rappelle que ce type de faille est un vecteur d'attaque fréquemment utilisé par les cyberacteurs malveillants.
En janvier, après une série d'attaques exploitant des vulnérabilités de type « zero day » dans Ivanti Connect Secure et Policy Secure, la CISA avait pris la décision inhabituelle d'ordonner à toutes les agences fédérales de déconnecter de leurs réseaux les produits Ivanti concernés. Après cet incident, Ivanti est devenu l'un des premiers fournisseurs à signer l'engagement Secure by Design de la CISA et a lancé un examen et une révision de ses pratiques en matière d'ingénierie de la sécurité et de gestion des vulnérabilités. En février, des attaquants ont ciblé une vulnérabilité Ivanti XXE dans des versions spécifiques des passerelles Connect Secure, Policy Secure et ZTA, quelques jours après qu'elle a été corrigée. Par la suite, les agences de sécurité de plusieurs pays ont averti que les attaquants étaient capables de tromper les outils de vérification de l'intégrité fournis par Ivanti en réponse à ces vulnérabilités « zero day ». En avril, suite à ces problèmes, Ivanti a fait part de son intention de réorganiser ses opérations d'ingénierie et de sécurité afin de se prémunir contre les activités fréquentes et évolutives des adversaires.
Les utilisateurs de CSA concernés, invités à passer à la version 5.0
Corrigée le 10 septembre, la vulnérabilité par injection de commande CVE-2024-8190 permet aux attaquants d'exécuter un code arbitraire sur le système d'exploitation sous-jacent. L'exploitation de cette vulnérabilité nécessite des privilèges d’administration, ce qui signifie que les attaquants doivent soit avoir obtenu ces informations d'identification d'une autre manière, soit les avoir forcées de manière brute parce qu'elles étaient trop faibles. Pour cette raison, la faille n'est pas considérée comme critique, mais comme très grave, avec un score de 7,2 sur 10 sur l'échelle CVSS. Autre aspect important : la vulnérabilité n'affecte que la version 4.6 de Cloud Service Appliance, arrivée en fin de vie en août. Le fournisseur a publié le correctif 519 pour la version 4.6 afin de remédier à cette faille, mais elle prévient qu'il s'agit du dernier correctif de sécurité qui sera rétroporté sur cette version et conseille aux clients de passer à la version 5.0 de Cloud Service Appliance pour continuer à bénéficier d'une assistance.
Failles critiques dans Ivanti Endpoint Manager
La mise à jour de sécurité de septembre de l’éditeur comprend également des correctifs pour 16 vulnérabilités dans Ivanti Endpoint Manager, dont 10 sont jugées critiques, deux élevées et quatre moyennes. Les vulnérabilités critiques permettent l'exécution de codes à distance, mais neuf d'entre elles nécessitent une authentification pour être exploitées. La vulnérabilité référencée CVE-2024-29847 est un peu différente des autres, car elle permet une exécution de code à distance sans authentification. Cette faille, qui a reçu la note maximale de 10 sur l'échelle CVSS, résulte de la désérialisation de données non fiables. Vendredi dernier, des chercheurs de l’entreprise de sécurité Horizon3.ai ont publié une analyse technique détaillée de la faille CVE-2024-29847 ainsi qu'un exploit de preuve de concept. Ils notent que dans leur laboratoire, ils ont dû ouvrir un port pour le service AgentPortal dans le pare-feu Windows pour que l'exploit fonctionne. Cependant, en examinant quelques installations d'Enterprise Performance Management (EPM) sur le terrain, les chercheurs ont constaté que ce port était déjà ouvert pour une raison ou une autre.
Ivanti a déclaré qu'elle n'avait pas connaissance d'exploits dans la nature pour les vulnérabilités EPM corrigées, mais comme des détails techniques et un PoC sont maintenant disponibles pour la faille CVE-2024-29847, le fournisseur recommande aux entreprises de corriger cette vulnérabilité en priorité et sans délai. Six vulnérabilités de haute sévérité ont également été corrigées dans Ivanti Workspace Control (IWC). Le fournisseur conseille aux clients de passer à la version 10.18.99.0 d'IWC, mais cette version utilise une architecture de produit qui nécessite le déploiement d'un composant appelé Shield API.

