
ArticleCybersécurité & Conformité
Hashicorp étoffe Terraform, tout en renforçant Vault et Boundary
A l'occasion de son évènement annuel, Hashicorp a fait plusieurs annonces autour de son offre infrastructure as code Terraform. Les clients vont pouvoir tester Stack, les règles d'orchestration, le module de gestion du cycle de vie,...La sécurité n'est pas oubliée dans Vault et Boundary avec du blocage automatique d'exposition, des agents de contrôle de la sensibilité des données,...

Une dernière conférence avant de passer dans le giron d’IBM. La plupart des participants à la réunion annuelle (qui se déroule à Boston cette semaine) du spécialiste de l’infrastructure as a code ont dû avoir cette pensée. Big Blue a en effet annoncé cette acquisition en avril dernier pour 6,4 Md$. L’opération est maintenant soumise à l’approbation des autorités de la concurrence et semble « en bonne voie » selon les dirigeants de Hashicorp. En dehors de ces considérations capitalistiques, la société a présenté plusieurs évolutions de ses solutions : Terraform, Vault et Boundary.
Terraform gagne en fonctionnalité
Parmi les fonctionnalités les plus importantes lancées par Hashicorp, il y a Terraform Stacks. Cette fonction existe depuis plus d’un an en beta privée, elle passe maintenant en beta publique. Elle propose de coordonner, de déployer et de gérer des configurations Terraform interdépendantes dans des flux de travail. Le service élimine la nécessité de suivre manuellement les dépendances entre les configurations. Un autre projet passe en beta publique, Migrate qui automatise la migration des workflow de la version communautaire de Terraform vers la déclinaison (payante) entreprise ou sur Hashicorp Cloud Platform (HCP).
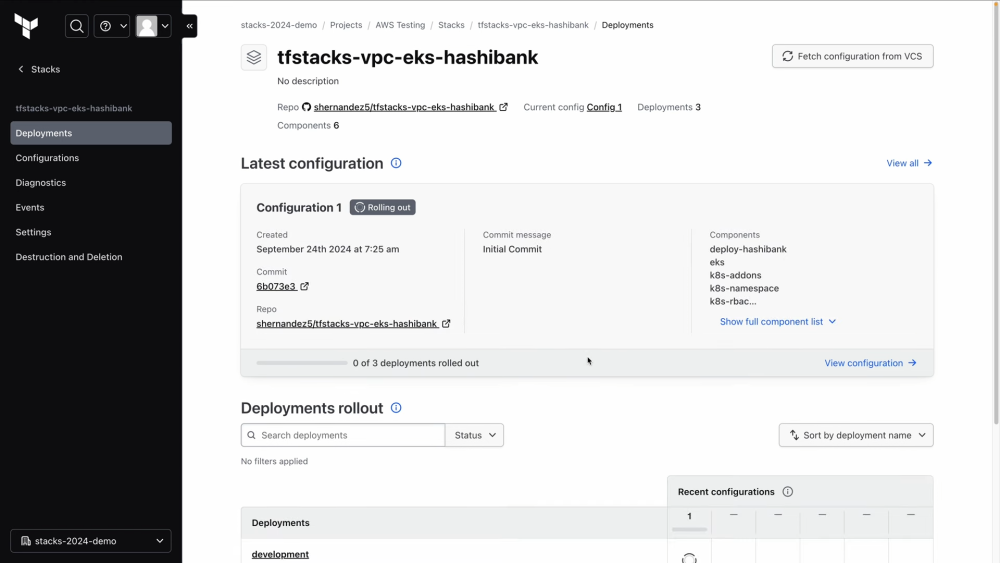
Terraform Stacks est maintenant disponible en beta publique. (Crédit Photo : Hashicorp)
Les administrateurs seront ravis de pouvoir définir des règles d’orchestration via du code. Une fonction utile pour les tâches répétitives avec les mêmes critères d'acceptation à chaque fois. Ainsi, les interdépendances des différentes configurations peuvent être synchronisées automatiquement (via le code), et aucun ajustement manuel n'est nécessaire par la suite. Le CTO de Hashicorp Armon Dadgar a donné l’exemple d'une app qui doit s'exécuter sur un workspace Kubernetes, qui n'existe pas encore. Habituellement un message d’erreur est retourné, mais en indiquant des règles d’orchestration, Terraform reconnaît ce qui est nécessaire pour lancer de telles charges de travail, ce qui limite les erreurs et permet d'économiser du temps et des efforts.
L’éditeur a par ailleurs présenté toujours en beta publique la possibilité de gérer des modules pour les applications et les environnements déjà pleinement opérationnels. Certains de ces modules sont obsolètes (donc à risque pour la sécurité) et gaspillent de la ressource informatique. Les administrateurs peuvent définir des règles de dépréciation régulière au tout début du processus et communiquer aux développeurs que la version d'un module qu'ils utilisent doit être mise à jour.
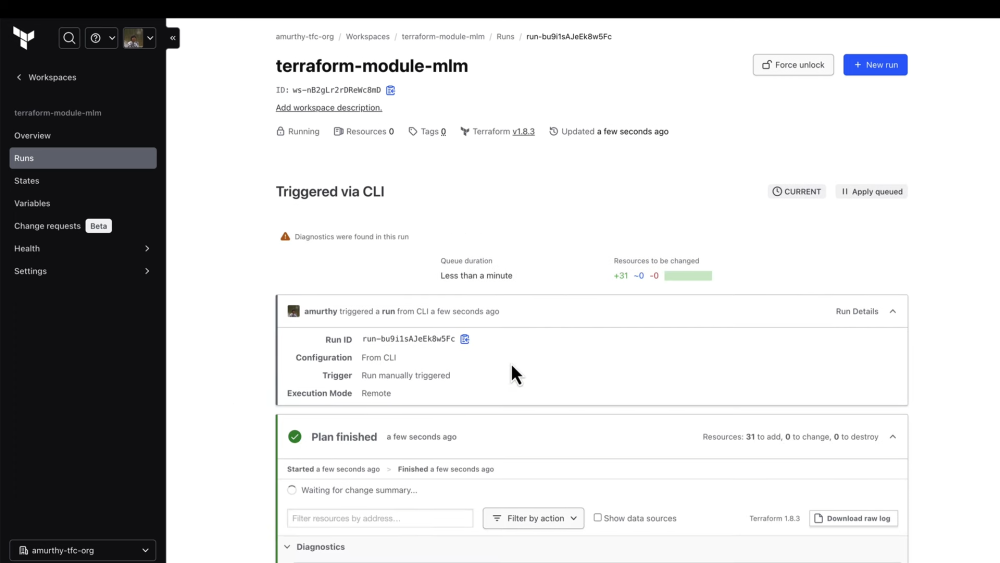
La fonctionnalité de gestion du cycle de vie des modules aidera les administrateurs à actualiser les modules obsolètes ou à les supprimer. (Crédit Photo : Hashicorp)
Renforcement de Vault et Boundary
Hashicorp a aussi mis à jour ses solutions de sécurité Vault (gestion de secrets) et Boundary (gestion des accès et des identités). Sur le premier, un agent de contrôle est installé dans Vault Radar pour analyser et bloquer de manière pro-active les données sensibles lors des transferts des charges de travail dans le cloud. Sur la partie secrets, Hashicorp lance officiellement son service de rotation automatique des clés et des mots de passe et présente en beta publique le support des secrets dynamiques (pour générer des identifiants éphémères). A noter que la rotation automatique n'est actuellement disponible que pour les clés d'accès utilisateur AWS IAM, les clés de compte de service Google Cloud, les noms d'utilisateur et mots de passe MongoDB et les clés API Twilio.
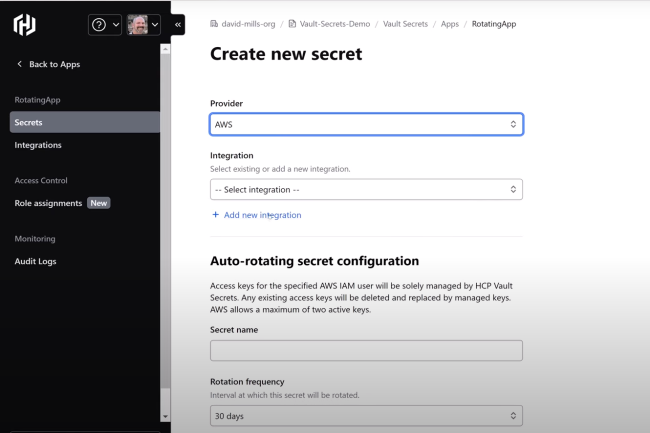
Hashicorp a présenté la fonction d'autorotation des secrets dans Vault. (Crédit Photo: Hashicorp)
Pour Boundary, Hashicorp ajoute l’audit des flux de logs qui propose de suivre précisément les demandes d’accès aux secrets, améliorant ainsi l’observabilité. Une autre fonction nommée Transparent Sessions assure aux utilisateurs autorisés l'accès à distance à des systèmes sensibles sans avoir besoin d’un processus de connexion ou d’authentification.

