ArticleCybersécurité & Conformité
Panocrim 2024 du Clusif : JO, résilience des cybercriminels et IA au programme
Fêtant ses 25 ans, le Panocrim du Clusif donne une synthèse des tendances sur les évènements de cybersécurité pendant l'année 2024. Un retour sur le Jeux Olympiques, mais aussi la résilience des groupes de ransowmares et la montée en puissance de l'IA sont des faits saillants de cette dernière édition.
Par Jacques Cheminat
De l’exceptionnel, du récurrent et de l’innovation au programme Panocrim 2024 du Clusif. Cette étude, soufflant sa 25eme bougie, met à contribution les membres de l’association (éditeurs, société de conseil et RSSI) qui analyse les évolutions des évènements de sécurité pendant l’année écoulée. Et durant 2024, l’évènement qui a focalisé la plus grande attention a été sans conteste les Jeux Olympiques et Paralympiques de Paris. Franz Regul, ancien RSSI de Paris 2024 (qui vient d’être nommé RSSI de Bpifrance) a évoqué les raisons de la réussite de la compétition y compris en cybersécurité.
Une préparation des JO sans failles
Il a rappelé les doutes initiaux et la situation géopolitique tendue, « nous savions que nous allions être attaqués. » Pour mettre en perspective le défi, il précise que le périmètre de surveillance était « équivalent à une ETI avec les missions d’un Etat » et de redonner quelques chiffres, 240 applications, 7 000 points d’accès réseaux, 12 000 terminaux, 40 sites,… » Très entouré par les partenaires, Cisco et Atos (Eviden), Franz Regul a aussi innové avec la création de « flying squad » des équipes mobiles qui se rendaient sur les différents sites avant les compétitions pour effectuer des vérifications « pas de mots de passe sur des post-it ou des portes ouvertes sur les salles machines ».
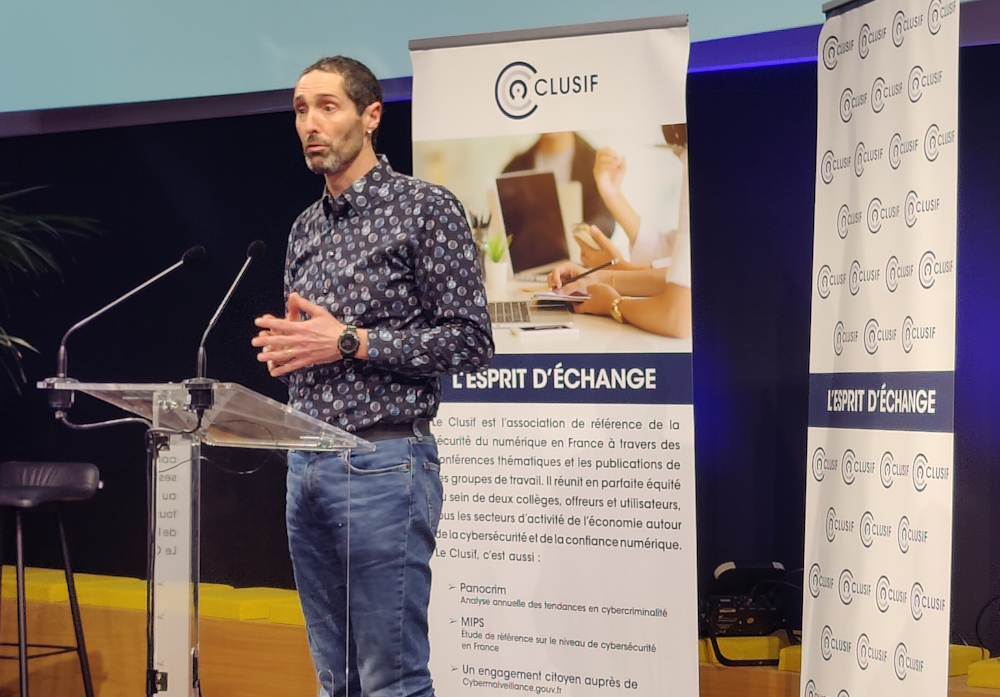
Franz Regul, ancien RSSI de Paris 2024, est revenu sur le bilan cybersécurité des Jeux Olympiques. (Crédit Photo: JC)
Soulignant l’importance du triptyque anticipation, expertise et coopération, il a salué la mobilisation de l’écosystème de la cybersécurité avec une forte sensibilisation et la réalisation d’exercices de crise (comme le Clusir Hauts de France avec le Clusir Aquitaine ou LVMH avec YesWeHack). Au final, le nombre d’évènements de sécurité a atteint 55 milliards, il y a eu 2 200 tickets nécessitant un traitement humain et aucune attaque n’a affecté les opérations. « Cela ne signifie pas qu’il ne s’est rien passé », observe Franz Regul. Il ajoute philosophe, « il est très probable que les attaquants se soient pré-positionnés sur les systèmes, mais n’ont pas réussi à déclencher les charges. » Une chose est sûre, « l’ensemble de l’écosystème des JO a vu un accroissement des attaques et des opérations de déstabilisation et d’influence. » Cela a été notamment le cas lors de l'arrestation de Pavel Durov, CEO de Telegram en août et qui a entraîné une vague d'attaques DDoS.
La résilience et la proximité des groupes de cybercriminels
Le Clusif a également fait un focus sur les différents groupes d’attaquants et montrer que, malgré des opérations de police plus importantes, ces gangs se reforment. Qualifié « d’hydre éternelle », Lockbit en est la parfaite illustration. En février 2024, l’opération Cronos a permis l’arrestation de membres présumés du groupe de ransomware, ainsi que la saisie du site vitrine et des clés de déchiffrement. Puis en mai, des attaques ont été détectées se revendiquant de Lockbit, « il s’agissait probablement d’un rassemblement de plusieurs affiliés de différents groupes comme ALPHV, Medusa, … », souligne Cédric Cailleaux d’Axians Cybersecurity. Et le groupe ressuscité innove de plus en plus en élargissant ses cibles (sur les environnements Linux et ESXi). Il prévoit de dévoiler en février prochain la version « Lockbit 4.0 », souligne-t-il.
Gérôme Billois, responsable de l’activité cybersécurité chez Wavestone, est revenu par ailleurs sur l’idée convenue que les groupes de ransomwares seraient tous russophones. « C’est une majorité, mais ils sont parfois plus proches que l’on ne pense », glisse-t-il. Ainsi le groupe Scattered Spider qui a revendiqué le piratage des casinos de Las Vegas comprenaient des américains et des britanniques. Il cite aussi le cas de Julius Kivimäki, un pirate finlandais découvert l’année dernière et qui est à l’origine d’une attaque en 2020 contre des centres de psychiatrie. Il faisait chanter les victimes pour obtenir de l’argent contre leurs données médicales.
L’IA, une menace à ne pas prendre à la légère
Le Panocrim ne pouvait pas rester insensible à la montée en puissance de l’intelligence artificielle dans le paysage de la cybersécurité. Bien évidemment, cette technologie peut servir à confectionner des deepfakes vidéo ou audio pour mener des fraudes au président ou aux faux ordres de virement. Elle trouve également sa place dans l’amélioration des courriers de phishing. Loïc Montoisy, responsable de l’expérience client chez l’assureur Beazley constate que « les outils demandent peu de compétences et d’investissement. » Le spectre des attaques est donc relativement large allant des campagnes ciblées et complexes à des offensives à plus grande échelle.
L’inquiétude est également de mise sur la sécurité de l’IA. Les attaquants se servent de techniques pour empoisonner les données d’entraînement des modèles d’IA ou injecter des prompts malveillants. Des chercheurs de Hugging Face ont trouvé une technique dite d’ « ablitération » qui « lobotomise les fonctions de sécurité et des garde-fous des LLM » rapporte Gérôme Billois. Les modèles peuvent par ailleurs créer des virus comme le montre l’expérience Morriss 2 un vers auto-réplicable pouvant être généré par ChatGPT ou Gemini. La vigilance est donc de mise sur l’IA en particulier avec le développement cette année des agents IA plus autonomes.