
ArticleCybersécurité & Conformité
Des fonctions cachées fragilisent la sécurité de millions de puces Bluetooth
Des chercheurs en sécurité de Tarlogic ont détecté une fonction cachée dans le microcontrôleur ESP32 présent dans plusieurs millions de terminaux et objets connectés susceptible d'être exploitée à des fins malveillantes. Le fournisseur chinois de cette puce, Espressif, minimise le souci.
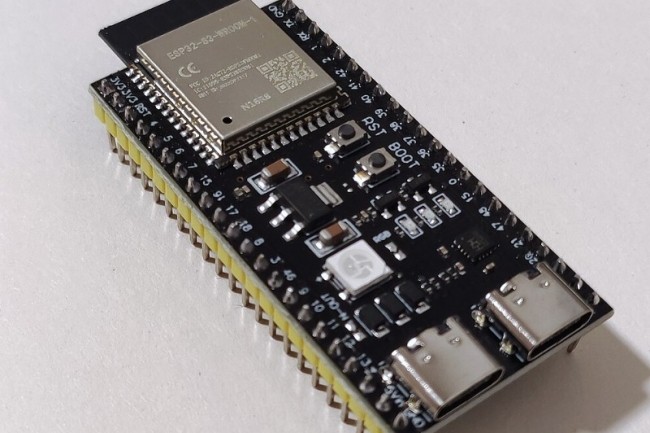
La société espagnole en cybersécurité Tarlogic a détecté une fonctionnalité cachée qui peut selon elle être utilisée comme porte dérobée dans ESP32, un microcontrôleur de connexion WiFi/Bluetooth présent dans des millions de systèmes IoT. Selon des chercheurs, son exploitation pourrait ouvrir la voie à différentes attaques et des pirates pourraient parvenir à obtenir des informations confidentielles stockées sur ces appareils, accéder à des conversations personnelles et professionnelles, voire espionner des individus aussi bien que des entreprises.
Plus précisément, Tarlogic a identifié 29 commandes non documentées relatives à cette puce ESP32, pouvant être utilisées pour manipuler de la mémoire (lecture/écriture de la RAM et de la flash), usurper des adresses MAC (usurpation d'identité de l'appareil) et injecter des paquets LMP/LLCP. "Au cours de l'enquête, une fonctionnalité cachée a été découverte dans la puce ESP32, utilisée dans des millions de dispositifs IoT et qui peut être achetée sur les sites de commerce électronique les plus connus au monde pour 2 $", explique Tarlogic. Le faible coût de cette puce explique qu'elle soit répandue à si grande échelle dans une très grande majorité de dispositifs IoT Bluetooth à usage domestique. En 2023, son fabricant chinois Espressif, a indiqué dans un communiqué qu'un milliard d'unités de cette puce avaient été vendues dans le monde à ce jour.
Espressif ouvre le parapluie et nie tout backdoor
Suite à cette découverte, Espressif s'est exprimé face à cette situation. "Les fonctionnalités trouvées sont des commandes de débogage incluses à des fins de test. Ces commandes de débogage font partie de l'implémentation par Espressif du protocole Host Controller Interface utilisé dans la technologie Bluetooth. Ce protocole est utilisé en interne dans un produit pour communiquer entre les couches Bluetooth", explique le fournisseur. "Ces commandes sont destinées aux développeurs et ne sont pas accessibles à distance. Il n'est pas rare d'avoir des commandes privées de ce type. Elles ne peuvent pas être déclenchées par Bluetooth, par des signaux radio ou par Internet, ce qui signifie qu'elles ne présentent pas de risque de compromission à distance. Bien que ces commandes de débogage existent, elles ne peuvent pas, en elles-mêmes, poser un risque de sécurité pour les puces ESP32. Espressif fournira un correctif logiciel pour supprimer ces commandes non documentées. Si ESP32 est utilisé dans une application autonome et n'est pas connecté à une puce hôte qui exécute un hôte bluetooth low energy, les commandes HCI susmentionnées ne sont pas exposées et il n'y a pas de menace pour la sécurité. Ces commandes sont présentes uniquement dans les puces ESP32 et ne sont présentes dans aucune des puces des séries ESP32-C, ESP32-S et ESP32-H."
L'existence même de ces commandes de débogage pose toutefois question. Espressif n'a en effet pas documenté publiquement ces commandes, donc soit elles n'étaient pas censées être accessibles, soit elles ont été laissées par erreur. Ce problème de sécurité est maintenant référencé en tant que CVE-2025-27840.

