
ArticleCybersécurité & Conformité
La cybercriminalité et la déstabilisation sont montées en puissance en 2024
L'Anssi a livré son panorama de la cybermenace pour l'année 2024. S'il a été marqué par les Jeux Olympiques, l'agence observe une pression toujours croissante des attaquants avec quelques évolutions sur les méthodes, avec un point particulier sur les équipements de sécurité en périphérie et les cibles. Elle se tourne maintenant sur la discussion au Parlement de la transposition de la directive NIS 2.

« La menace était déjà forte en 2023, elle l’est restée en 2024 », indique en préambule Vincent Strubel, directeur général de l’Anssi à l’occasion de la publication du panorama des cybermenaces 2024. L’année dernière a bien sûr était marquée par la tenue des Jeux olympiques et paralympiques à Paris, « il y a eu douze fois plus d’attaques que lors de la précédente olympiade à Tokyo, mais aucune n’a perturbé l’évènement », précise le dirigeant. Il salue une réussite collective et estime qu' « il y a un héritage des JO sur l’accompagnement des petites structures et sur la gestion de crise à l’échelle ».
Au global, l’Anssi a recensé 4 386 évènements de sécurité soit une augmentation de 15% par rapport à 2023. « L’augmentation est visible sur l’ensemble des composants de la menace, de la criminalité organisée aux acteurs étatiques ou des hacktivistes », glisse Vincent Strubel. Il souligne que « les ransomwares sont restés stables, mais les principales victimes sont des PME, puis les collectivités, les établissements d’enseignements supérieurs ». Il note un léger mieux « sur les établissements de santé avec la mise en place d’audit et du plan Care pour renforcer leur cybersécurité ».
Coup de gueule sur les équipements de bordure
Les satisfecits s’arrêteront là, car le patron de l’Anssi a aussi des coups de gueule. En particulier, il tacle les éditeurs de solutions de sécurité et notamment ceux qui proposent des équipements en périphérie, comme les pare-feux, les services de filtrage ou les passerelles VPN. « Vendre des équipements de sécurité qui se retrouvent être des portes d’entrée pour les attaquants, c’est rageant », observe-t-il. Dans le top 10 des vulnérabilités exploitées dans les incidents traités par l’Anssi, 9 sont liées à ces équipements (Ivanti, Palo Alto, Fortinet et Check Point).
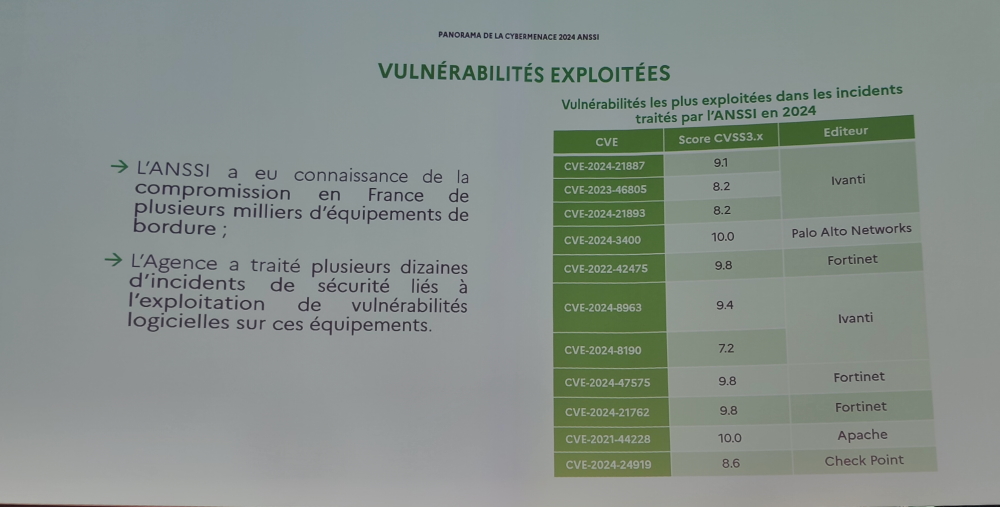
9 vulnérabilités sur 10 exploitées dans les incidents traités par l'Anssi ont concerné des passerelles VPN, des firewall ou des solutions de filtrage. (Crédit Photo : JC)
Chloé Chabanol, sous-directrice des opérations à l’Anssi, indique « ces failles sont massivement utilisées, car il y a un problème de temps dans l’application des correctifs. Ainsi, un opérateur télécom a été impacté sur une solution Palo Alto pendant plusieurs semaines, alors que la faille était exploitée depuis deux mois ». Elle observe que les équipements de bordure ont « une adhérence avec des éléments critiques du SI comme Active Directory et ils sont régulièrement exposés sur Internet, donc visibles par des scans ». Le paysage des attaquants dans ce domaine évolue avec une « multitude d’acteurs avec des groupes soutenus par des Etats qui mènent des campagnes à grande échelle à des fins d’espionnage et des cybercriminels qui disposent des failles même avant la sortie » précise la responsable.
Des campagnes de déstabilisation en croissance
La frontière entre les différents acteurs est parfois ténue notamment dans les stratégies de déstabilisation et de cyberespionnage. Mention spéciale pour la Russie, qui est « un acteur singulier » remarque Vincent Strubel. « Il y a un mélange d’éléments étatiques, des groupes de cybercriminels connus et protégés et des hacktivitstes. Dans certains cas, nous pouvons nous poser la question de la convergence entre ces acteurs », poursuit-il en donnant l’exemple pendant les JO d’un groupe qui voulait « cibler les stations d’épuration pour polluer la Seine ». Il est attendu qu’au regard du contexte géopolitique autour du conflit Ukrainien, les attaques en déni de service se poursuivent. Aujourd’hui, plusieurs sites français ont été touchés, mais comme le rappelle Vincent Strubel, « il s’agit de perturbations, mais pas il n’y a pas d’impact important ».
Toujours dans la déstabilisation, les attaques DDoS ont gagné en intensité. « Au mois de mars 2024, le RIE [ndlr : le réseau interministériel de l’Etat] a été la cible d’une campagne importante qui a touché certains ministères », affirme Chloé Chabanol. Les opérateurs télécoms constituent aussi des cibles privilégiées « avec des attaquants affiliés à la Chine, qui connaissent très bien les protocoles de cœur de réseau », constate la responsable. Elle ajoute un autre exemple « d’un opérateur satellitaire où la présence d’un cyberespion a été découvert et il disposait d’une capacité de sabotage ».
Cap sur NIS 2 en 2025
« NIS 2 est plus que jamais nécessaire », scande Vincent Strubel. Le texte de transposition de la directive européenne visant à renforcer la cybersécurité de plusieurs entités (entreprises et collectivités territoriales) est discuté à partir d’aujourd’hui par le Sénat. Au total, 15 000 entités vont être concernées par la notification d’incidents à l’Anssi, l’obligation de mettre en place des politiques de sécurité, de la sensibilisation,… Si l’agence va laisser un peu de temps aux structures concernées, « dans les six premiers mois, il y a des choses qui peuvent aller vite comme la notification des incidents ». Vincent Strubel garde néanmoins le calendrier de trois ans pour vérifier la conformité, « pour certaines entités, cela peut passer très vite et nécessite la mise en place rapide de discussions avec l’écosystème ».
Si NIS 2 est un vecteur essentiel pour remonter les curseurs de cybersécurité, l’Anssi compte également sur le Cyber resilience Act de l’UE à cette fin. Ce texte vise notamment à renforcer la sécurité des produits IT, un écho aux inquiétudes de l’Anssi sur les failles trouvées dans les équipements de périphérie. Enfin, interrogé sur les relations avec la CISA depuis l’arrivée de Donald Trump au pouvoir, Vincent Strubel ne constate pas de changements « nous sommes des alliés avec des échanges et des signalements communs. Grâce à eux, nous avons évité des attaques sur des hôpitaux en France et inversement », conclut le dirigeant.

