
ArticleCybersécurité & Conformité
Un patch incomplet expose Nvidia et Docker à des attaques en déni de service
Un bug critique dans Nvidia Container Toolkit n'a pas été corrigé complètement. La faille peut donc servir à des attaques en déni de service en plus de l'exploitation des privilèges au niveau root.
Les correctifs de sécurité peuvent ne pas réparer complètement une faille. C’est ce qui vient de se passer sur une vulnérabilité affectant Nvidia Container Toolkit, colmatée en septembre dernier. La faille référencée CVE-2024-0132, dite de « Time Of Check Time Of Use » (TOCTOU), est qualifiée de critique avec un CVSS de 9 sur 10. Elle pourrait permettre à une image de conteneur spécifiquement conçue d'accéder au système de fichiers de l'hôte. Le correctif est cependant incomplet et rend les systèmes vulnérables aux attaques par évasion de conteneur, ce qui pourrait entraîner l'exécution de code, la falsification de données ou la divulgation d'informations.
Une étude de Trend Micro a révélé que la vulnérabilité existait toujours après l'application répétée de correctifs, ainsi qu'un vecteur d'attaque possible qui utilise la faille TOCTOU pour créer un déni de service (DOS) sur Docker fonctionnant sur des systèmes Linux. « Le rapport de recherche de Trend Micro montre que les mesures d'atténuation ne traitent pas de manière exhaustive tous les vecteurs d'exploitation, ce qui crée un faux sentiment de sécurité », a déclaré Jason Soroko, chercheur principal chez Sectigo. « Cette analyse incite les défenseurs à remettre en question l'exhaustivité des correctifs et à adopter une attitude proactive en ce qui concerne la vérification de l'intégrité des pilotes. » Le Nvidia Container Toolkit est un ensemble d'outils développés par Nvidia pour permettre la prise en charge du GPU dans les conteneurs Docker (ou autre runtime de conteneur), en particulier pour les applications basées sur l'IA et le ML.
Une vulnérabilité DoS dans Docker
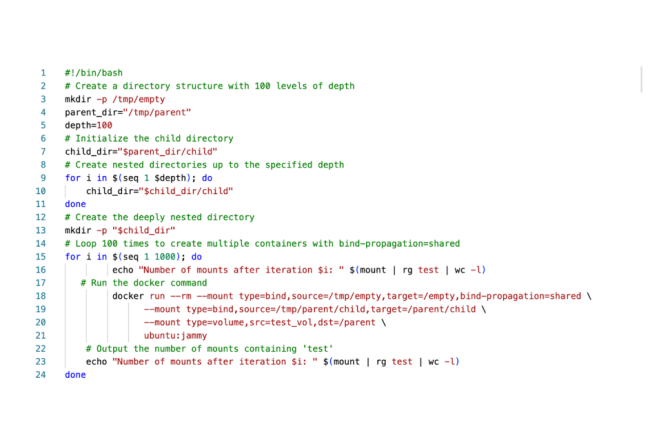
Outre le fait que les versions 1.17.3 et antérieures restent vulnérables à la vulnérabilité CVE-2024-0132 dans les configurations par défaut et que la version 1.17.4 nécessite l'activation de la fonctionnalité « allow-cuda-libs-from-container » pour être exploitée, Trend Micro a mis en évidence un problème de performance connexe pouvant conduire à une attaque par déni de service sur la machine hôte. « Ce problème affecte Docker sur les systèmes Linux », a précisé Trend Micro dans un billet de blog. « Lorsqu'un nouveau conteneur est créé avec plusieurs montages configurés à l'aide de (bind-propogation=shared), plusieurs chemins parent/enfant sont établis. Cependant, les entrées associées ne sont pas supprimées dans la table de montage Linux après la fermeture du conteneur. » Ce problème crée une table de montage surdimensionnée qui peut devenir incontrôlable et épuiser rapidement les descripteurs de fichiers (File Descriptor, FD) disponibles.
Lorsque l'approvisionnement en FD se tarit, Docker se heurte à un mur et il n'est plus possible de créer de nouveaux conteneurs. De plus, selon le blog, une table de montage surdimensionnée peut ralentir les performances du système, bloquer les utilisateurs hors de l'hôte et créer une condition DoS. L'attaque nécessite au préalable des privilèges élevés au niveau de la racine, qui peuvent être obtenus par un exploit CVE-2024-0132. Pour expliquer cela, Trend Micro décrit les étapes d'une modalité d’attaque potentielle impliquant la création de deux images de conteneur malveillantes qui exploitent la faille TOCTOU pour obtenir des privilèges de niveau racine complets et mener simultanément une attaque DoS.
Une restriction de l'accès à Docker parmi les mesures d'atténuation
La faille CVE-2024-0132 a bien été corrigée une première fois en septembre 2024, sauf que le patch ne corrigeait pas complètement la vulnérabilité et notamment ne résolvait pas un problème de contournement du correctif référencé CVE-2025-23359. Nvidia a corrigé le contournement en février. Mais Trend Micro considère que ce n’est pas suffisant. L’entreprise de sécurité fait remarquer que le correctif publié avec la mise à jour de la version 1.17.4 inclut un indicateur de fonctionnalité facultatif « allow-cuda-compat-libs-from-containers » pour revenir à des paramètres non corrigés, restituant ainsi la faille CVE-2024-0132.
Les demandes envoyées par courrier électronique à Nvidia concernant le caractère incomplet du correctif n'ont pas donné lieu à une réponse avant la publication de cet article. Pour protéger totalement les systèmes contre l'exploitation, Trend Micro recommande de désactiver cette fonction facultative à tout moment. De plus, pour éviter les tentatives de DoS, l'accès à l'API Docker doit être limité au personnel autorisé.

