
ArticleCybersécurité & Conformité
Pour piéger plus de victimes, Scattered Spider change de modus operandi
Le groupe de criminels par rançongiciel Scattered Spider change son mode opératoire en poussant les utilisateurs à réinitialiser les mots de passe et à transférer les jetons MFA vers des terminaux qu'ils contrôlent.
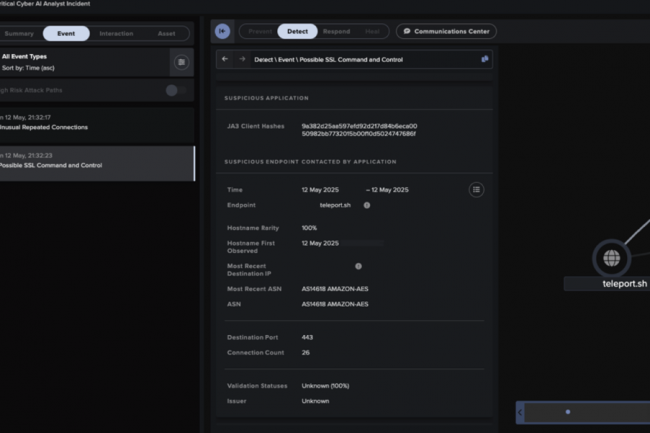
Dans le viseur du FBI et de plusieurs agences de cybersécurité mondiales, le cybergang Scattered Spider (aussi appelé Ocktopus, Octo Tempest, Scattered Swine et UNC3944) qui vise les instances ESXi recourt à d'autres tactiques pour piéger davantage de victimes. De nombreux gouvernements à travers le monde ont alerté sur le fait que ce groupe se fait passer par des employés pour tromper les services de support informatique des entreprises. Le but ? Les pousser à réinitialiser leurs mots de passe et transférer leurs jetons MFA à des terminaux d’attaque qu’ils contrôlent. Ce faisant, ils sont ensuite capables d’activer des campagnes de rançongiciels et d’extorsion.
“Scattered Spider réussit parce qu’ils sont experts en ingénierie sociale”, indique Johannes Ullrich, directrice de recherche au SANS Technology Institute. “Les défenses se concentrent trop souvent sur les attaques et les solutions techniques alors que les assaillants comme Scattered Spider utilisent de simples appels ou des messages SMS, et dans certains cas payent quelques pots-de-vin pour s’appuyer sur des insiders.”
Du spear phishing sophistiqué pour percer les défenses
Ce gang est actif depuis au moins mai 2022 et recourt à des techniques variées d'ingénierie sociale pour accéder à des identifiants/mots de passe, installer des outils d’accès à distance, contourner le MFA, voler des données, et racketter les sociétés. Ses membres sont connus pour se faire passer pour des employés du support technique pour piéger les employés et récupérer leurs credentials, partager les mots uniques (OTP), ou exécuter des outils d'accès distants pour accéder au réseau. Ils s’appuient sur plusieurs tactiques incluant smishing (phishing par SMS), le vishing (phishing vocal), et le spear phishing (hameçonnage ciblé).
Le FBI ainsi que plusieurs agences mondiales de cybersécurité CISA aux Etats-Unis, RCMP et CCCS au Canada, ACSC et AFP en Australie, et NCSC au Royaume-Uni disent que ce groupe change ses tactiques et recourt à un autre logiciel malveillant et des techniques de ransomware incluant RattyRat et DragonForce pour exfiltrer des données. Ces organismes ont prévenu que Scattered Spider réutilise des outils légitimes de prise en main à distance comme Teleport.sh et AnyDesk pour contourner facilement les mesures de sécurité. Il cherche de plus en plus les accès Snowflake afin d’exfiltrer de grands volumes de données en peu de temps, en exécutant souvent des milliers de requêtes simultanément. Ce groupe est connu pour exfiltrer des données après avoir accédé à un réseau, puis menacer de les divulguer. Récemment, des données exfiltrées ont été transférées vers des centres de données basés aux États-Unis, puis chiffrées. Les membres communiquent ensuite avec leurs cibles via TOR, Tox, messagerie et d'autres applications cryptées. Octo Tempest utilise des domaines tels que targetsname-cms[.]com, targetsname-helpdesk[.]com et oktalogin-targetcompany[.]com.
Un oeil direct sur la stratégie cybersécurité des entreprises
Dans certains cas, les cybercriminels achètent des identifiants d'employés ou de sous-traitants sur le dark web pour obtenir un accès. Plus souvent, ils recherchent des sites web interentreprises pour recueillir des informations sur des personnes spécifiques. Après avoir identifié les noms d'utilisateur, mots de passe et informations personnelles identifiables (PII) procédé à un échange de carte SIM (en transférant le numéro de téléphone de la victime vers une autre qu'ils contrôlent), ils usent ensuite des techniques d'ingénierie sociale “multicouches” sur plusieurs appels. L’objectif de ces mesures est de connaitre les étapes nécessaires pour réinitialiser les mots de passe, recueillir les informations de réinitialisation du mot de passe de l'employé ciblé et passer des appels de spear phishing pour convaincre le personnel du support IT de les réinitialiser et/ou de transférer les jetons MFA pour contrôler les comptes.
Pour savoir si leurs activités ont été détectées, les escrocs recherchent souvent dans Slack, Microsoft Teams et Exchange Online de l'entreprise des discussions relatives à l'attaque et à la réponse sécuritaire qui s'en est suivie. Ils créent également de nouvelles identités dans ces environnements, soutenues par de faux profils sur les réseaux sociaux, et participent fréquemment à des appels et à des visioconférences sur la réponse et résolution d’incidents. Cela leur permet ainsi de comprendre comment les équipes de sécurité les traquent. Ocktopus est très répandu « parce qu'il utilise des techniques d'ingénierie sociale avancées et agressives contournant la plupart des défenses », explique Roger Grimes, évangéliste en sécurité des données chez le fournisseur de sécurité KnowBe4, acquis pour 4,6 Md$ en 2022 par Vista Equity Partners.
Conseils pour éviter le piège tendu par Scattered Spider
En réponse aux dernières tactiques du groupe, les agences de sécurité mondiales conseillent aux entreprises de rechercher les connexions à risque dans les environnements où les tentatives de connexion ont été signalées comme suspectes ou inhabituelles. Parmi les autres pratiques importantes en matière de cybersécurité, on peut citer :
-L’application d’une authentification multifactorielle (MFA) résistante au phishing ;
-Mise en place de contrôles d'application pour gérer et contrôler l'exécution des logiciels, y compris en ajoutant les programmes d'accès à distance à la liste blanche ;
-Auditez les outils d'accès à distance afin d'identifier les logiciels actuellement utilisés et/ou autorisés ;
-Examiner les journaux d'exécution des logiciels d'accès à distance afin de détecter toute utilisation anormale ;
-N'autoriser l'utilisation d'outils d'accès à distance autorisés au sein d'un réseau que via des mécanismes approuvés tels que les réseaux privés virtuels (VPN) ou les bureaux virtuels;
-Bloquez les connexions entrantes et sortantes sur les ports et protocoles d'accès à distance courants;
-Limitez strictement l'utilisation du protocole RDP (Remote Desktop Protocol) et d'autres services de bureau à distance.
Une culture et un reporting cybersécurité à développer
Comme les techniques d'ingénierie sociale des criminels peuvent amoindrir la plupart des défenses, les experts soulignent également l'importance de développer une culture holistique de la cybersécurité, plutôt que de se contenter de s'appuyer sur des outils. « Les RSSI ne peuvent pas acheter une boîte noire pour atténuer Scattered Spider », d’après David Shipley, CEO de Beauceron Security. « Il faut mettre en place des équipes conscientes et engagées pour reconnaître l'ingénierie sociale, instaurer une culture de sécurité positive et mettre en place des procédures d'authentification robustes et assertives pour le support informatique, testées au moins une fois par mois par des red team. »
Roger Grimes fait de son côté remarquer que de nombreux guides de défense, y compris ceux de la CISA, mentionnent à peine la meilleure façon de lutter contre l'ingénierie sociale, qui, selon lui, passe par une meilleure formation à la sensibilisation en cybersécurité. “Les gens se concentrent donc sur les mauvaises choses et se demandent ensuite pourquoi Scattered Spider connaît un tel succès”. Et de conseiller : “N'utilisez pas d'authentification multifacteurs facilement piratable, c'est-à-dire la plupart des MFA”. Ses suggestions pour une stratégie de ce type résistante au phishing : NIST, FIDO2, 1Kosmos, AuthN par IEEE, Beyond Identity, IDEE, Google Advanced Protection Program, HYPR et idenprotect. M. Ullrich du SANS Institute fait quant à lui remarquer que les entreprises s'appuient trop souvent sur des fournisseurs tiers pour apporter des fonctions de sécurité essentielles telles que le contrôle des identités et des accès. Il peut donc être difficile d'apporter rapidement des changements tactiques pour lutter contre les menaces actuelles. La visibilité détaillée sur les activités d'autorisation peut être limitée, ce qui ralentit ou empêche une détection et une atténuation adéquates, tandis que les réseaux modernes programmables et virtualisés rendent leur surveillance détaillée presque impossible. Selon lui, l'expertise interne est optimale, mais à défaut, les entreprises devraient promouvoir un solide système de signalements auprès de leurs employés. « Les formations de sensibilisation efficaces mettent souvent l'accent sur les fonctionnalités de reporting plutôt que sur les formations anti-hameçonnage plus traditionnelles », selon M. Ullrich.

