
ArticleCybersécurité & Conformité
Les failles de Chaos-Mesh menacent les clusters Kubernetes
Quatre vulnérabilités récemment découvertes dans la plateforme de simulation de pannes peuvent conduire à l'injection de commandes OS et à la prise de contrôle du cluster, même à partir de pods sans privilèges.
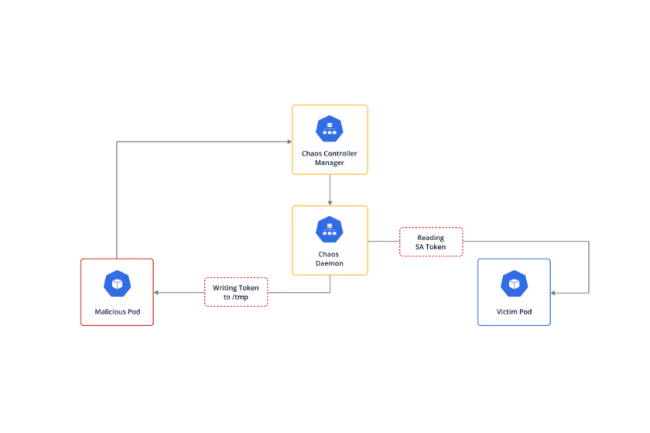
Des chercheurs ont découvert des vulnérabilités critiques dans Chaos-Mesh, une plateforme populaire utilisée par les propriétaires de clusters Kubernetes pour simuler l'impact des bogues et des défaillances sur leurs déploiements. Si elles sont exploitées, les failles pourraient donner aux attaquants ayant accès à des pods sans privilèges la possibilité d'exécuter des commandes sur d'autres pods et même de prendre le contrôle de l'ensemble du cluster. Répertoriées sous les références CVE-2025-59358, CVE-2025-59360, CVE-2025-59361 et CVE-2025-59359, ces failles ont été collectivement baptisées « Chaotic Deputy » par les chercheurs de JFrog, à l’origine de la découverte.
Trois d'entre elles sont des failles d'injection de commande d'une gravité critique (score CVSS de 9,8) et peuvent être exploitées même dans les configurations par défaut de Chaos-Mesh. « Par leur conception, les plateformes comme Chaos-Mesh accordent des privilèges API dangereux à certains pods qui, en cas d'abus, peuvent prendre le contrôle total du cluster Kubernetes », ont mis en garde les experts dans leur rapport. « Cet abus potentiel peut devenir un risque critique lorsque des vulnérabilités telles que Chaotic Deputy sont découvertes. » Il est conseillé aux utilisateurs de passer à Chaos-Mesh 2.7.3 ou d'utiliser une solution de contournement via un chart Helm pour désactiver l'outil chaosctl et le port. Certains fournisseurs d'infrastructures cloud proposant des implémentations Chaos-Mesh dans le cadre de leurs services Kubernetes gérés, tels qu'Azure Chaos Studio, sont également concernés.
Injection de défaillances pour le déni de service
Chaos-Mesh a été conçu pour orchestrer des scénarios de défaillance susceptibles d'avoir un impact sur l'infrastructure et les applications. Les chercheurs ont observé que le Controller Manager, composant central de l’outil, exposait un serveur GraphQL qui n'imposait pas d'authentification pour les requêtes. En conséquence, un attaquant avec un accès réseau au cluster, même via un pod sans privilège, pouvait envoyer des commandes au composant Chaos Daemon via le Controller Manager afin d'injecter des défaillances.
Une commande intégrée, ou « mutation », appelée killProcesses peut arrêter les processus sur d'autres pods, y compris des processus importants tels que le pod de provisionnement de stockage Kubernetes ou le pod de serveur API. Si ces pods sont désactivés, l'ensemble du cluster subit un déni de service.
Injection de commandes OS et mouvement latéral
Certaines mutations, telles que cleanTcs, killProcesses et cleanIptables, exécutent des commandes shell ajoutées sur les pods ciblés. Les attaquants peuvent utiliser cette fonctionnalité pour effectuer des injections de commandes OS et réaliser des mouvements latéraux en extrayant les jetons de compte de service de ces pods. Le Chaos Daemon monte le système de fichiers de chaque pod sous un chemin d'accès /proc//root afin de faciliter l'exécution de commandes sur ceux-ci.
Un pirate informatique contrôlant le Chaos Daemon peut simplement parcourir les PID de tous les pods pour extraire leurs jetons de compte de service, qui sont stockés à un emplacement spécifique dans leurs systèmes de fichiers : /proc//root/var/run/secrets/kubernetes.io/serviceaccount/token. Ces jetons peuvent ensuite être utilisés avec l'outil Kubernetes kubectl pour exécuter des commandes arbitraires sur ceux-ci. « Nous recommandons aux utilisateurs de Chaos-Mesh de procéder rapidement à la mise à niveau, car ces vulnérabilités sont extrêmement faciles à exploiter et peuvent conduire à la prise de contrôle totale du cluster, à partir d’un simple accès au réseau du cluster », ont insisté les chercheurs.

