Aller au contenu

Préférences et cookies

Afin d’améliorer votre expérience sur notre site et de réaliser des statistiques de visites, nous utilisons des cookies. Rien n’est déposé sans votre accord, et le refus n’enlève l’accès à aucun contenu. Ce choix peut être modifié à tout moment.

Gérer les traceursVos données

Personnaliser
Données & IAGrand dossier9 articlesPublié le

Les agents IA, nouveaux objets de gouvernance

Dossier de la rédaction

Le Monde Informatique

L’IA agentique change la nature même des systèmes d’information. Les entreprises n’ont plus seulement à intégrer de nouveaux modèles d’intelligence artificielle : elles doivent désormais composer avec des agents capables d’agir, d’interagir avec plusieurs applications, d’accéder à des données, d’exécuter des tâches et de collaborer entre eux pour atteindre un objectif. Cette évolution déplace le centre de gravité des projets d’IA. Plus leur autonomie progresse, plus les enjeux de cybersécurité, de gouvernance, de protection des données, de responsabilité et de traçabilité deviennent déterminants. Les premiers incidents et les recommandations des régulateurs montrent d’ailleurs que ces sujets ne peuvent plus être traités comme de simples considérations techniques. Il va donc falloir composer avec cette nouvelle catégorie d’acteurs numériques au sein du système d’information. Comme toute nouvelle composante de l’IT, ces agents devront être gouvernés, observés, sécurisés et intégrés aux plateformes techniques comme aux processus de l’entreprise. C’est à cette condition que les promesses d’automatisation et de productivité pourront être concrétisées... sans perdre le contrôle.

Aller au sommaire

Article 1 sur 9

Gartner prévoit une croissance exponentielle de l'IA agentique

Par Nicolas Fernandez — Rédaction Le Monde InformatiquePublié le 26 juillet 20262 min de lecture

Les grandes entreprises vont accélérer le déploiement des agents IA d'ici 2028 selon Gartner. (Crédit Workday)
Les grandes entreprises vont accélérer le déploiement des agents IA d'ici 2028 selon Gartner.Crédit Workday

« Nous observons une prise de conscience accrue, au sein des entreprises, du potentiel de l’IA agentique », explique Max Goss, analyste senior chez Gartner. Dans une étude, le cabinet estime que les entreprises américaines du Fortune 500 vont accélérer fortement l’intégration de cette technologie « Nous disposons de chiffres précis sur l’utilisation des agents », explique l’analyste en fixant le nombre d’agents à 150 000 par organisation d’ici 2028.

Si elle se confirme, la projection ambitieuse du cabinet d'études apporte une vision plus optimiste de cette technologie que d'autres enquêtes. Des entreprises comme EY et Lumen ont toutefois démontré le succès de leurs déploiements d'agents, principalement pour les cadres et le service client. « L’usage des agents est généralement la plus précieuse dans le service client, les données et l’analytique. Ce sont des domaines où nous sommes plus confiants quant à la valeur ajoutée des outils IA », précise Max Gross.

Plusieurs points de vigilance

L'utilisation de l'IA agentique dans d'autres domaines progressera probablement plus lentement. Par exemple, les secteurs très réglementés comme la finance et la santé doivent être prudents dans leur déploiement et mettre en place des garde-fous pour limiter les dysfonctionnements et les erreurs. Les entreprises devront par ailleurs être vigilantes sur les ressources matérielles pour passer à l’échelle et garantir la fiabilité des agents. Autre point d’attention, la prolifération des agents doit être maîtrisée. « L'absence de visibilité sur ces agents constitue un risque important pour l'organisation », a averti Max Goss. Une mauvaise gestion peut engendrer des lacunes qui perturbent les process métiers ou créent des failles de sécurité. Les responsables IT doivent se préparer à d’éventuelles défaillances de certains outils d’IA agentique, même avec des mesures de protection visant à minimiser les risques ».

De même, au fur et à mesure que l’IA automatise les processus métiers existants, d’autres devront être élaborés pour les agents. « Je ne pense pas qu'il soit judicieux de se dire voilà le process que nous avons déjà mis en place, ajoutons-y un agent et voyons ce qui se passe... La conception des processus et l'IA agentique sont indissociables », a déclaré l’analyste. Il rappelle que les agents IA vont devenir de plus en plus autonomes, même si l’intervention humaine reste essentielle pour éviter les dérives et garder un certain contrôle.

Article 2 sur 9

L'observabilité incontournable pour l'IA agentique

Par Hanna Elgodjam — Rédaction Le Monde InformatiquePublié le 26 juillet 20267 min de lecture

Le déploiement d'agents d'IA à l'échelle exige une traçabilité complète du flux, et pas uniquement du code. (Photo : Unsplash/N.Shaabana)
Le déploiement d'agents d'IA à l'échelle exige une traçabilité complète du flux, et pas uniquement du code.Photo : Unsplash / N.Shaabana

« De nombreuses entreprises déploient des agents d'IA en espérant qu'ils augmentent leur productivité en réduisant au minimum les interventions humaines », observe T.J. Marlin, PDG de Guardrail Technologies, une société spécialisée dans la sécurité de l'IA. « Or, ce n'est pas du tout la bonne approche ». Les équipes informatiques doivent au contraire surveiller ces agents de près et adapter leurs politiques et les pratiques tout au long du processus d'agentisation. Selon plusieurs observateurs du marché, le déploiement d'agents sans processus ni outils d'observabilité s'apparente à une véritable bombe à retardement. « Il ne s'agit pas juste de programmer sa cocotte minute et de la placer sur le feu quelques heures pour cuire un poulet, plaisante-t-il à peine. Les organisations qui agissent de cette façon finiront en une des journaux parce qu'il leur sera arrivé une catastrophe. »

Pour T.J.Martin, les entreprises se précipitent sur l'agentique souvent par crainte de passer à côté d'opportunités, sans pour autant saisir toutes les subtilités de la technologie. « Certains DSI n'y voient qu'un prolongement de l'automatisation de type RPA, mais avec cette technique, les résultats sont bien plus simples à anticiper ». Pour le PDG, il y a une pénurie de compétences et de connaissances sur le sujet, et « on construit à un rythme effréné sans vérifier si ce que l'on fait est correct et si cela fonctionne comme prévu. »

Une gouvernance à l'aveugle

Selon une enquête de TrueFoundry, fournisseur de solutions de gouvernance des agents auprès de plus de 200 responsables IA, publiée en mai 2026, 54 % des organisations interrogées ne suivent pas précisément l'activité de leurs agents et 56 % ne disposent d'aucun système centralisé de contrôle ou de gouvernance. « Les difficultés liées à la gouvernance et à l'observabilité constituent des obstacles majeurs au déploiement d'agents en production, ajoute Mahesh Kumar Goyal, spécialiste des données et de l'IA chez Google. La plupart des entreprises n'ont aucun inventaire de leurs agents en activité. Autrement dit, elles essaient de gérer ce qu'elles ne peuvent pas voir ».

De plus, les SIEM (Gestion des informations et des événements de sécurité) et les EDR (Endpoint detection and response) traditionnels ont été conçus pour détecter les anomalies humaines, et non les agents IA potentiellement malveillants. « Un agent exécutant parfaitement un code 10 000 fois de suite apparaît normal, même s'il a été piraté », insiste Mahesh Kumar Goyal. Il ajoute que l'utilisation d'agents entièrement autonomes n'est pas une bonne idée et que les entreprises doivent réfléchir à des autorisations limitées au strict minimum, à des couches de règles de sécurité pour encadrer chaque prompt et chaque appel à un outil, et à un traçage de bout en bout qui suit les prompts, les appels d'outils et les actions en aval dans un historique unique et auditable.

Un bouleversement des modèles de vérification

« Si l'on prend l'exemple du système financier, il ne repose pas sur la confiance, mais sur la traçabilité, la réconciliation des données et les mécanismes de coupure automatique, rappelle Mahesh Kumar Goyal. Le monde des agents va évoluer de la même manière. La solution la plus réaliste étant celle d'une autonomie à plusieurs niveaux avec une grande liberté pour les tâches à faible enjeu et une supervision humaine pour les tâches centrales à l'activité. » Et une partie du problème réside dans le fait que les agents ont bouleversé les modèles de vérification habituels utilisés avec les logiciels traditionnels, comme l'explique Adel El Hallak, VP du logiciel IA chez Nvidia. Pour identifier les problèmes, les ingénieurs de la qualité et la sécurité logicielle pouvaient analyser le code. Impossible avec les agents, car, eux prennent des décisions directement dans l'environnement d'exécution d'un modèle d'IA.

Pour Adel El Hakkak, la source de vérité pour les agents doit venir de traces, c'est-à-dire d'enregistrements du flux d'exécution, et non simplement du code. Le recueil de traces - avec des logs détaillés - constitue un premier pas vers la gouvernance des agents, à condition de pouvoir exploiter ces informations. « Pour faire confiance à quelque chose, il faut de la transparence, et pour cela, l'observabilité est fondamentale, ajoute le VP Nvidia. Mais observer ne suffit pas. Il faut aussi exploiter ces signaux et les transformer en actions concrètes. Par ailleurs, il ne suffit pas de recueillir des données comportementales ou des feedbacks, ajoute encore Adel El Hallak. Le système doit permettre d'annoter, de modifier, d'enrichir ou de créer des données de feedback supplémentaires, afin que de les utiliser pour améliorer l'agent dans sa globalité. »

Trop de gouvernance nuit à la gouvernance

Mais dans le même temps, « de nombreuses entreprises qui s'essaient à la gouvernance des agents se retrouvent avec un énorme goulot d'étranglement si elles s'y prennent mal », complète Nirmal Ganesh, directeur principal de la gestion des produits pour l'automatisation des workflows des agents chez Box. Pour lui, le plus dur reste à venir en matière de déploiement d'agents. « Très peu d'entreprises maîtrisent déjà cette technologie, et elles sont encore moins à savoir les gérer à grande échelle avec une gouvernance et une observabilité adaptées. »

Nirmal Ganesh identifie plusieurs problèmes, dont l'utilisation d'agents sans un modèle d'autorisation clair. « Un agent qui "voit" plus d'une personne ou qui dispose de de permissions d'accès au contenu ou aux données supérieures à celles données à une personne, c'est la garantie qu'un incident se produise. De plus, certains modèles de gouvernance des agents utilisés lors des étapes initiales d'un projet ne passent pas à l'échelle ». Certaines équipes IT optent ainsi par défaut pour une approbation humaine de chaque réponse produite par un agent, comme option la plus sûre.

Un processus manuel, mais davantage de points de contrôle

« En réalité, il s'agit de reconstruire un processus manuel en y ajoutant davantage de points de contrôle ou de suggestions, détaille Nirmal Ganesh. Avec un volume important d'agents, la gouvernance devient un frein à la croissance et non plus un filet de sécurité. » Pour lui, les organisations ont besoin de processus d'observabilité et de gouvernance à la fois évolutifs et exhaustifs. Les entreprises n'obtiendront de ROI sur les agents qu'avec des garde-fous solides, des modèles d'autorisation clairs et une démarche human-in-the-loop claire. « Tout système d'automatisation mature nécessite de l'observabilité en continu : les workflows, les politiques de sécurité et les décisions évoluent, de nouveaux cas d'usage apparaissent, complète Nirmal Ganesh. L'intervention humaine est toujours nécessaire pour gérer ces évolutions au fil du temps, mais nous devons les minimiser pour les processus bien identifier et se concentrer davantage sur la gestion des exceptions et l'optimisation de la gouvernance. »

« La gouvernance ne peut pas se limiter à la production des agents, ajoute Marcelo Lorenzetti, fondateur et chief AI officer chez SavvyLex, prestataire de services juridiques en IA. Le plus grand défi n'est pas simplement de savoir si un agent produit une bonne réponse, mais de savoir si l'organisation peut prouver à quoi l'agent a accédé, quelles instructions il a suivies, quels outils il a utilisés, quelles décisions il a prises, à quel moment un humain est intervenu et s'il est resté dans les limites autorisées. » Sans une visibilité complète sur l'exécution, les entreprises se retrouvent avec des captures d'écran, des logs et des explications a posteriori qui ne répondent pas forcément aux exigences légales, de conformité ou de sécurité.

Intégrer la gouvernance directement aux agents

Pour Marcelo Lorenzetti, la gouvernance devrait être intégrée nativement à l'architecture de l'agent pour assurer cette surveillance en continu. Elle devrait inclure un contrôle d'accès basé sur les rôles, une exécution encadrée par des politiques de sécurité, des seuils pour l'approbation par un humain, la traçabilité des sources et des outils, des journaux d'activité immuables, un système de notation de la confiance, la gestion des exceptions et des procédures d'escalade clairement définies lorsqu'un agent dépasse les limites de son autorité. « L'observabilité ne doit pas se limiter à savoir si le modèle a répondu, insiste Marcelo Lorenzetti. Elle doit montrer l'intégralité du cheminement de décision, de l'input jusqu'à l'action. Les agents ont modifié le modèle de gouvernance dont les entreprises ont besoin. Le problème fondamental est que de nombreuses entreprises passent d'une IA qui répond aux questions à une IA qui agit, mais leurs modèles de gouvernance sont encore conçus pour des outils passifs, et non pour ces workflows autonomes ».

Article 3 sur 9

Des agents OpenAI piratent Hugging Face pour tricher à un test de cybersécurité

Par Hanna Elgodjam · Rédaction Le Monde InformatiquePublié le 26 juillet 20263 min de lecture

Plusieurs modèles d'agent IA ont réussi à pirater seuls la plateforme Hugging Face
Plusieurs modèles d'agent IA ont réussi à pirater seuls la plateforme Hugging Face.Photo d'illustration

Le 16 juillet, Hugging Face (une plateforme de partage de modèles IA) a annoncé avoir été victime d'une attaque orchestrée de bout en bout par des agents IA autonomes. L’entreprise avait révélé avoir détecté une intrusion non autorisée dans ses systèmes, imputée à un « système d'agent IA autonome », sans toutefois connaître la provenance avant que l'enquête ne désigne les agents d'OpenAI comme responsables du piratage.

OpenAI a fait mention d'un « incident cyber sans précédent » et a annoncé qu'elle mènerait une enquête conjointe avec Hugging Face.

L’objectif de l’attaque

L'incident est attribué à deux versions d'OpenAI, GPT-5.6 Sol et un modèle plus performant qui n'est pas commercialisé. Selon OpenAI, les deux modèles étaient évalués avec ExploitGym, une plateforme d'évaluation réunissant près de 900 réelles vulnérabilités logicielles, destinée à tester les compétences offensives des modèles. Ces derniers ont quitté leur environnement de test pour interagir avec la plateforme Hugging Face avec pour objectif de tricher dans la résolution du benchmark de cybersécurité ExploitGym. Les modèles n’étaient pas destinés à cibler spécifiquement Hugging Face, mais ils ont déduit que l'environnement du benchmark était hébergé sur cette plateforme. D'après OpenAI, personne n'a donné l'ordre de cette intrusion : les modèles cherchaient simplement à mener à bien le test.

Les deux modèles d’agents IA ont réussi à se connecter à Internet lors d’un test de sécurité en environnement contrôlé afin de s’introduire dans les serveurs de production de Hugging Face. L’attaquant a exploité deux vulnérabilités liées à l’exécution de code dans des jeux de données avant de récupérer des identifiants cloud et de se déplacer latéralement dans ses systèmes internes durant un week-end complet. Hugging Face décrit l'attaque comme l'une des premières cyberattaques totalement autonomes et « agentiques », menées de bout en bout.

L’entreprise a corrigé les deux failles initiales, et reconstruit les logiciels compromis, révoqué les identifiants concernés et renforcé ses contrôles d’accès et ses alertes. Hugging Face continue d'examiner d'éventuelles fuites de données clients ou de ses partenaires, cependant, l’entreprise atteste que sa chaîne logicielle est saine et qu’aucune preuve n’indique une altération des modèles publics, des datas ou des paquets logiciels de la plateforme.

Des risques qui accélèrent la demande de sécurité

À mesure que l'IA agentique gagne en autonomie, la cybersécurité s'impose comme un enjeu majeur. L'incident met en lumière la capacité de ces agents à exploiter des vulnérabilités à une vitesse inédite. Un épisode qui illustre un changement d’approche, l’enjeu ne se limite plus à la détection de nouvelles vulnérabilités, mais à la capacité de ces systèmes à automatiser l'ensemble d'une attaque. Des opérations qui nécessitaient auparavant une intervention humaine peuvent désormais être effectuées rapidement et à grande échelle, amplifiant ainsi le nombre de campagnes de cyberattaques.

Une évolution qui pousse les acteurs du secteur à revoir leurs pratiques de sécurité. Hugging Face souligne que les mêmes technologies IA peuvent aussi servir à accélérer la détection et l'analyse des incidents. Ainsi, des modèles d'IA de plus en plus performants vont accélérer la demande pour des logiciels de sécurité sophistiqués.

Article 4 sur 9

IA agentique : La CNIL et le CIANum alertent sur les défis de la protection des données

Par Louise Costa · Rédaction Le Monde InformatiquePublié le 26 juillet 20263 min de lecture

La CNIL et le CIANum ont publié une note d'exploration sur les risques liés à l'IA agentique.
La CNIL et le CIANum ont publié une note d'exploration sur les risques liés à l'IA agentique.Source : CNIL / CIANum

La Commission nationale de l'informatique et des libertés (CNIL) et le Conseil de l'IA et du Numérique (CIANum) viennent de publier une note exploratoire consacrée à l'essor de l'IA agentique. Les deux institutions se sont penchées sur les conséquences de cette technologie pour la protection des données personnelles. Leur constat est simple : l'IA ne se limite plus à générer du contenu ou à répondre à des questions. Les systèmes agentiques sont capables d'accéder à de multiples sources de données, d'interagir avec différents services et d'agir directement dans leur environnement au nom de l'utilisateur. Selon la CNIL et le CIANum, cette évolution marque un « changement d'échelle » qui amplifie les risques liés aux données personnelles.

Pour les deux organismes, l'IA agentique transforme profondément la relation entre les utilisateurs, leurs données et les systèmes d'intelligence artificielle. Là où un chatbot répond généralement à une demande ponctuelle, un agent doit comprendre les préférences, le contexte et les objectifs de son utilisateur pour accomplir une tâche. Pour y parvenir, il est susceptible d'accéder à un volume bien plus important d'informations personnelles.

Une multiplication des flux de données

La note souligne que ces agents s'appuient souvent sur des chaînes de traitement complexes associant plusieurs modèles, plateformes et fournisseurs de services. Cette architecture rend plus difficile la compréhension des traitements effectués sur les données personnelles et complique leur traçabilité. Les auteurs pointent également le risque d'une collecte toujours plus importante de données contextuelles. Pour personnaliser leurs actions, les agents pourraient accéder aux courriels, calendriers, historiques de navigation, documents professionnels ou encore aux données de localisation de leurs utilisateurs. Cette hyperpersonnalisation soulève des questions de proportionnalité et de minimisation des données au regard du RGPD. En pratique, un système IA agentique peut déduire des informations sur la vie privée d'un utilisateur à partir des données dont il dispose déjà, puis les réutiliser, parfois de manière implicite, pour exécuter de futures tâches.

L'autonomie croissante de ces systèmes soulève également des questions de responsabilité. Lorsqu'un agent IA commet une erreur ou réalise un traitement non conforme, il devient difficile d'identifier le responsable. L'utilisateur, l'éditeur du modèle, l'intégrateur de la solution ou encore un fournisseur tiers peuvent tous intervenir dans la chaîne de décision. Au-delà des aspects juridiques, la CNIL et le CIANum mettent en avant des risques de sécurité spécifiques à l'IA agentique. L'interconnexion de plusieurs agents, outils et services augmente la surface d'attaque : une vulnérabilité dans un composant peut potentiellement compromettre l'ensemble du système.

Transparence et contrôle utilisateur au cœur des recommandations

Pour répondre à ces enjeux, la CNIL et le CIANum avancent plusieurs pistes. La première consiste à renforcer la transparence. Les utilisateurs doivent pouvoir comprendre quelles données sont utilisées, quels services sont sollicités et quelles actions sont réalisées par les agents. L'objectif est d'assurer une traçabilité complète du processus décisionnel. Les deux organismes recommandent également de renforcer le contrôle des utilisateurs sur leurs données. Les agents ne devraient accéder qu'aux informations strictement nécessaires à l'exécution d'une tâche, avec une vigilance particulière pour les données sensibles.

Sur le plan technique, la note préconise plusieurs garde-fous : filtrer les usages malveillants, surveiller les actions des agents en temps réel, cloisonner leurs mémoires et limiter leur accès aux données et aux applications. Enfin, la CNIL insiste sur la nécessité de maintenir l'humain dans la boucle pour les opérations les plus sensibles. Certaines actions pourraient nécessiter une validation préalable de l'utilisateur, tandis qu'un mécanisme d'arrêt d'urgence (« kill switch ») offrirait la possibilité d'interrompre immédiatement un agent en cas de comportement inattendu. Pour les régulateurs, l'IA agentique ouvre ainsi un nouveau chantier de réflexion. Si ces systèmes promettent d'importants gains de productivité, leur déploiement à grande échelle nécessitera de nouveaux mécanismes de contrôle, de supervision et de gouvernance afin de préserver la maîtrise des utilisateurs sur leurs données personnelles.

Article 5 sur 9

Sans orchestration, la collaboration entre agents IA est vouée à l'échec

Par Reynald Fléchaux — Rédaction Le Monde InformatiquePublié le 26 juillet 20267 min de lecture

Sans orchestration clairement établie, la collaboration entre agents IA aboutit à des taux d'échec très élevés, incompatibles avec un fonctionnement en entreprise. (Illustration : Mohamed Nohassi/Unsplash)
Sans orchestration clairement établie, la collaboration entre agents IA aboutit à des taux d'échec très élevés, incompatibles avec un fonctionnement en entreprise.Illustration : Mohamed Nohassi / Unsplash

Certains défenseurs de l'IA présentent une vision où des dizaines d'agents collaborent pour résoudre des problèmes complexes avec une intervention humaine minimale, voire nulle. Or, ce scénario relève du mythe. Selon une nouvelle étude, les agents IA peuvent être efficaces lorsqu'ils travaillent individuellement sur des tâches distinctes, mais lorsqu'ils sont associés pour accomplir des missions complexes, ils échouent la plupart du temps. A ce stade, la plupart des organisations qui déploient plusieurs agents pour un même flux de travail les cantonnent chacun à une ou des tâches spécifiques, et comptent sur une couche d'orchestration pour gérer l'attribution des tâches et leur éventuel enchaînement.

La véritable collaboration multi-agents ne fonctionne pas, car les agents souffrent des mêmes problèmes organisationnels que les humains, explique Jeremy McEntire, chercheur en systèmes organisationnels et auteur de l'étude. Un agent ignore les instructions de ses congénères, refait le travail déjà effectué, peine à déléguer et se retrouve fréquemment tributaire des paralysies provenant de la planification.

« Les systèmes d'IA échouent pour les mêmes raisons structurelles que les organisations humaines, malgré la suppression de tous les facteurs causaux propres à l'humain », écrit le chercheur. « Pas de motivation professionnelle. Pas d'ego. Pas de politique. Pas de fatigue. Pas de normes culturelles. Pas de compétition pour le statut. Les agents sont des modèles de langage exécutant des instructions. Le dysfonctionnement est apparu malgré tout. »

La complexité engendre l'échec

Sans surprise, plus le nombre d'agents augmente et plus leur structure organisationnelle est complexe, plus ils échouent fréquemment à accomplir les tâches qui leur sont assignées, souligne Jeremy McEntire, également directeur de l'ingénierie chez Wander, une plateforme de location de vacances de luxe.

Le chercheur a testé les résultats des agents sur la base de quatre structures organisationnelles. Lorsqu'un seul agent était utilisé pour produire le résultat, les agents ont réussi lors des 28 tentatives. En revanche, avec plusieurs agents au sein d'une organisation hiérarchique, l'un d'eux assignant des tâches aux autres, le taux d'échec est monté à 36%. Une approche où les agents opèrent au sein d'un essaim auto-organisé (approche stigmergique) voit cette proportion monter à 68 %. Enfin, un pipeline à 11 étapes, ou essaim organisationnel, ne donne jamais de résultat satisfaisant. En réalité, ce pipeline a englouti la totalité de son budget sur le projet en seulement cinq phases de planification, sans produire une seule ligne de code.

« Mêmes schémas de défaillance que les organisations humaines »

« Chaque expérience que j'ai menée a échoué de manière contre-intuitive, et précisément de la façon dont elle est censée être conçue pour ne pas échouer, explique Jeremy McEntire. Le pipeline tournait en rond. La hiérarchie n'a pas réussi à déléguer. Le système stigmergique n'a pas réussi à se coordonner, ce qui est pourtant le principe même de la stigmergie. Seul l'agent unique a fonctionné de manière fiable et constante. »

Les problèmes organisationnels persistants ne disparaissent pas lorsque les humains délèguent certaines tâches à des agents IA, affirme ainsi le chercheur. « Les mêmes schémas de défaillance qui caractérisent les organisations humaines - excès de critiques, contrôle d'accès basé sur les préférences, conflits de gouvernance, épuisement des budgets dû à des problèmes de coordination - émergent dans les systèmes d'IA multi-agents avec des signatures mathématiques identiques », écrit-il dans son article. « Le substrat change ; la physique de la coordination à grande échelle reste constante. »

Miser sur des enchaînements d'agents spécialisés

S'il peut être tentant de considérer Jeremy McEntire comme une voix isolée, plusieurs experts en IA affirment observer des résultats similaires. Lors de la conception d'une plateforme d'agents IA dans un emploi précédent, Diptamay Sanyal a observé des problèmes similaires liés à la collaboration entre agents. Les agents individuels travaillant sur des tâches discrètes et bien définies sont fiables, mais la collaboration multi-agents échoue souvent, explique celui qui est aujourd'hui ingénieur en data, IA et cybersécurité chez CrowdStrike, fournisseur de solutions de cybersécurité. « Les taux d'échec augmentent rapidement avec la complexité, exactement comme l'a montré l'étude, explique-t-il. La complexité de la coordination, la transmission du contexte et la propagation des erreurs entre les agents reflètent les dysfonctionnements organisationnels humains à grande échelle. »

Cependant, l'enchaînement d'agents, qui n'est pas une véritable collaboration, peut fonctionner, tempère-t-il, rejoignant les observations d'autres experts en IA. « Chez CrowdStrike, la détection des menaces, l'enrichissement des alertes et le confinement automatisé fonctionnent comme des modules distincts et bien définis, qui s'enchaînent via des couches d'orchestration, explique Diptamay Sanyal. De l'extérieur, cela ressemble à une coopération multi-agents, mais en termes d'architecture, il s'agit d'une spécialisation séquentielle avec des transferts déterministes et des points de contrôle humains intégrés. »

L'idée de dizaines d'agents collaborant de manière autonome sans intervention humaine n'est pas encore mûre. « La véritable valeur des agents IA aujourd'hui réside dans l'automatisation à grande échelle de tâches répétitives et bien définies, en assistant les analystes humains grâce à un traitement rapide des données et des résultats cohérents, souligne l'ingénieur. Il ne s'agit pas d'une intelligence collective émergente. »

« Les agents ne discutent pas dans les couloirs »

L'article de Jeremy McEntire montre comment les problèmes de communication humaine courants se transposent aux environnements multi-agents, remarque de son côté Nik Kale, ingénieur principal et architecte de plateforme chez Cisco, spécialisé dans la coordination multi-agents et la conception de systèmes agentiques. « À chaque transfert entre systèmes, le sens se perd, le contexte se comprime et des suppositions sont formulées, détaille-t-il. Dans les organisations, les humains gèrent cela en allant voir leur collègue et en lui demandant : "Attendez, que vouliez-vous dire exactement ?" Les agents, eux, ne discutent pas dans les couloirs. »

Les DSI qui déploient l'agentique devraient donc privilégier les agents pris isolément et dédiés à des tâches bien définies. Des cas qui produisent des résultats d'une fiabilité remarquable, selon Nik Kale. « L'argument marketing voulant que des dizaines d'agents travaillent ensemble de manière autonome est une utopie qui contredit la théorie de l'information, affirme-t-il. On ne laisse pas les agents collaborer. On leur permet de respecter un cahier des charges, et une fine couche d'orchestration assemble les résultats. »

De même, pour Shanea Leven, PDG d'Empromptu.ai, fournisseur de solutions de création d'applications basées sur l'IA, le développement de systèmes agentiques devrait commencer soit par un agent unique, hautement structuré et dédié à une tâche spécialisée, soit par une solution composée de plusieurs agents opérant dans un cadre strict, avec des modèles de contexte partagés et des mécanismes d'évaluation. « L'idée que des dizaines d'agents puissent collaborer spontanément, sans supervision ni limites, est aussi absurde que celle d'humains le faisant, affirme-t-elle. La valeur des agents IA est indéniable, mais elle ne réside pas dans un comportement autonome en essaim. Elle réside dans une spécialisation maîtrisée. »

Le rôle clef de la couche d'orchestration

Certains utilisateurs d'IA font ainsi état de succès avec des systèmes où plusieurs agents enchaînent des tâches spécifiques, sous la direction d'un outil d'orchestration. Asymbl, fournisseur de solutions de gestion des effectifs, a déployé plus de 150 agents, mais leurs interactions sont strictement contrôlées, explique Shivanath Devinarayanan, directeur technique et du travail numérique au sein de la société texane. « Nos plus de 150 agents numériques interagissent, se transmettent les tâches et atteignent collectivement les objectifs que nous avons définis. Ils se coordonnent entre eux et avec leurs collègues humains grâce à la couche d'orchestration que nous avons mise en place, précise-t-il. Avant même que deux agents n'interagissent, nous avons cartographié le transfert : quelles données sont échangées, dans quel format, sous quelles conditions, qu'est ce qui va déclencher une intervention humaine. »

Un modèle d'orchestration contrôlant les agents et définissant le rôle de chacun avant le déploiement s'avère ainsi essentiel, ajoute-t-il. « Nous avons des agents d'IA dédiés à des tâches spécifiques et d'autres dotés d'une mémoire et de listes de tâches partagées, permettant de suivre l'activité des autres agents, souligne le directeur technique. Dans les deux cas, la clé réside dans la clarté des rôles avant le déploiement. De quoi ce travailleur numérique est-il responsable ? D'où provient le travail ? Où est-il acheminé ? Dans quels cas une intervention humaine est-elle nécessaire ? »

Vers une main d'oeuvre hybride

L'étude de Jeremy McEntire rejoint les observations d'Asymbl : l'échec des systèmes multi-agents est un problème d'organisation et d'orchestration, et non un problème technologique en soi, ajoute-t-il. « L'étude montre que les agents souffrent des mêmes problèmes de coordination que les humains lorsqu'ils travaillent ensemble, note Shivanath Devinarayanan. Les agents sont conçus sur le modèle du raisonnement humain. Ils héritent des défaillances organisationnelles humaines lorsque la structure organisationnelle est défaillante. »

Les fournisseurs et promoteurs de l'IA qui prônent des dizaines d'agents travaillant ensemble sans intervention humaine véhiculent une vision erronée, ajoute-t-il. « Le modèle idéal est celui d'une main-d'oeuvre hybride : des travailleurs numériques (soit les agents, NDLR) aux rôles clairement définis, des travailleurs humains assurant la supervision et le jugement, et une couche d'orchestration reliant les deux », conclut le CTO.

Article 6 sur 9

L'IA agentique se heurte à la réalité des coûts

Par Hanna Elgodjam — Rédaction Le Monde InformatiquePublié le 26 juillet 20269 min de lecture

Les coûts de l'IA s'apparentent progressivement à des dépenses d'exploitation sans limite plutôt qu'à des investissements cadrés avec des rendements définis.
Les coûts de l'IA s'apparentent progressivement à des dépenses d'exploitation sans limite plutôt qu'à des investissements cadrés avec des rendements définis.Photo d'illustration

L'IA agentique est rapidement devenue un terme controversé. Les fournisseurs IT promettent des systèmes capables de prendre des décisions et d'agir de manière autonome, faisant passer l'IA de l'assistance à l'exécution. Pour les DSI soumis à la pression d'obtenir un retour sur investissement mesurable avec l'IA, l'attrait est fort. Mais derrière cet engouement apparent, un nombre croissant d'entreprises appuient déjà sur le frein. Gartner prévoit même que plus de 40% des projets d'IA agentique seront annulés d'ici à la fin 2027. « La plupart des projets actuels sont encore à un stade précoce ou relèvent de POC principalement motivés par le buzz autour de la technologie et souvent mal appliqués », explique Anushree Verma, analyste directrice senior chez Gartner.

Une partie du problème réside dans la confusion qui règne sur le marché, selon Gartner. Un phénomène qu'Anushree Verma qualifie de « blanchiment d'agents » (agent washing). Face à l'engouement pour l'agentique, de nombreux fournisseurs ont simplement rebaptisé leurs chatbots ou assistants IA existants, sans pour autant proposer de résultats concrets. « La plupart des solutions d'IA agentique manquent de valeur ajoutée et de retour sur investissement, car les modèles actuels ne possèdent ni la maturité ni l'autonomie nécessaires pour atteindre des objectifs commerciaux complexes ou au contraire, suivre des instructions plus nuancées sur la durée », explique l'analyste.

Lier les projets à des résultats business opérationnels Le décalage entre vision et réalité n'apparaît cependant souvent qu'une fois les projets passés de la phase pilote à la phase opérationnelle. Et face à l'impossibilité de déployer plus largement, les coûts augmentent, tout comme la pression exercée par la direction pour justifier de la poursuite des investissements. De ce fait, de plus en plus souvent, les projets sont suspendus ou purement et simplement annulés. La vague d'annulations à venir viendra toutefois moins d'un échec technologique pur et simple que de ce décalage entre les attentes et la réalité opérationnelle. Les entreprises découvrent que l'autonomie est bien plus complexe et coûteuse à déployer que ne le laissaient présager les premières démonstrations.

Au début des essais, l'IA agentique semble souvent prometteuse. Une focalisation des projets, des données propres et un contrôle humain intensif créent des conditions dans lesquelles les systèmes semblent performants et efficaces. Mais l'agentique survit rarement au premier contact avec les environnements de production. Pour Anushree Verma, la manière dont la valeur tirée de ces projets est présentée constitue un signal d'alarme. « Si l'on continue de ne parler que de gain de temps et de productivité individuelle, l'investissement n'est pas justifié », affirme-t-elle. « Les systèmes d'automatisation, doivent être directement liés à des résultats opérationnels concrets, démontrant leur valeur ajoutée dans des domaines tels que la finance, les RH, la sécurité ou les opérations, sans quoi ils auront du mal à survivre à l'examen des équipes de direction. »

Manque de transparence et de réversibilité

Jeremy Ung, directeur technique chez Blackline, éditeur de logiciels SaaS de finance, constate la même tendance du côté des fournisseurs. « Les projets pilotes sont souvent très prometteurs », explique-t-il. « On obtient des résultats encourageants dans un environnement isolé. » Le problème survient au moment du passage à l'échelle. Les documents varient dans leur structure. Les exceptions se multiplient. Les utilisateurs humains ont des comportements incohérents. « C'est au moment de la mise à l'échelle que la plupart d'entre eux échouent », ajoute Jeremy Ung.

De plus, une fois les systèmes agentiques intégrés dans les workflows réels, il est complexe de revenir en arrière. Car si un processus autonome produit des résultats incohérents, les entreprises doivent non seulement comprendre ce qui n'a pas fonctionné, mais également la façon dont le système est arrivé à ce résultat. Sans quoi, la restauration est risquée et lente. La gestion du changement complexifie encore davantage le défi. Comme le souligne Jeremy Ung, c'est la première fois que des employés humains gèrent à la fois d'autres humains et des agents IA. Or, pour de nombreuses organisations, former les employés à superviser les systèmes autonomes et à leur faire confiance s'est avéré plus difficile que prévu.

Une structure de coûts complètement nouvelle

Même lorsque les projets pilotes semblent apporter une réelle valeur ajoutée, des contraintes économiques freinent souvent leur expansion. Les systèmes agentiques consomment par exemple les ressources de manière très différente des logiciels d'entreprise traditionnels. Chaque tâche autonome peut déclencher de multiples étapes de raisonnement, appels d'outils, tentatives et validations. « À mesure que les workflows se complexifient, ils consomment de plus en plus de jetons », précise Jeremy Ung. « Et avec l'évolution vers des workflows agentiques, la consommation de ressources augmente encore davantage pour permettre un fonctionnement indépendant. » Ce système rend les coûts volatils et difficiles à anticiper. La tarification basée sur les jetons fluctue en fonction du comportement des agents, et non de la capacité, ce qui perturbe les équipes finance habituées à des dépenses prévisibles. Les conseils d'administration s'interrogent également de plus en plus sur les raisons pour lesquelles les coûts de l'IA s'apparentent progressivement à des dépenses d'exploitation sans limite plutôt qu'à des investissements cadrés avec des rendements définis.

Anushree Verma du Gartner souligne que de nombreuses organisations sous-estiment les coûts de ces environnements, car elles appliquent aux systèmes agentiques des hypothèses de calcul de coût issues de la genAI. « Elles se basent encore sur des critères simplistes, qui ne sont pas adaptés aux IA agentiques », explique-t-elle. « Dès que l'on ajoute des orchestrateurs, des couches de gouvernance et des agents multiples, les coûts explosent. » En conséquence, certaines organisations restreignent délibérément leur champ d'action, tandis que d'autres gèlent complètement leur expansion jusqu'à ce que la maîtrise des coûts soit plus efficace.

L'agentique engage la responsabilité de l'entreprise

À mesure que les projets d'agentique gagnent en visibilité et en coût, ils sortent du seul domaine IT pour s'inviter au conseil d'administration. Ce changement s'avère déstabilisant pour de nombreuses organisations. Contrairement aux précédentes vagues d'automatisation, l'agentique introduit des risques plus difficiles à déléguer. Les systèmes autonomes prennent désormais des décisions, déclenchent des actions et interagissent directement avec les clients ou les systèmes financiers d'une manière qui implique la responsabilité de l'entreprise. Par conséquent, les DSI sont de plus en plus souvent interrogés non seulement sur le bon fonctionnement d'un système, mais aussi sur la façon dont il pourra éventuellement être défendu en cas de litige. Selon Anushree Verma, c'est d'ailleurs là que de nombreux projets échouent. « La gouvernance et la gestion des risques ne sont pas encore adaptées aux systèmes agentiques », explique-t-elle, « notamment lorsque plusieurs agents interagissent et accèdent à différentes applications. » Plus l'autonomie augmente, plus il devient difficile de répondre aux questions fondamentales suivantes de gouvernance : qui a approuvé ce comportement, dans quelles conditions et avec quelles garanties ?

Les conseils d'administration veulent clarifier les responsabilités. Lorsqu'un agent prend une mauvaise décision, la responsabilité ne se dissout pas dans le modèle, mais incombe aux dirigeants ayant approuvé son déploiement. Cette réalité contraint les entreprises à considérer l'agentique moins comme une innovation expérimentale et davantage comme une infrastructure essentielle soumise à des contrôles aussi rigoureux que ceux des systèmes financiers ou de la cybersécurité. Pour de nombreuses organisations, ce moment marque un tournant. Les projets qui ne sont ni expliqués clairement ni justifiés économiquement ne sont plus tolérés en silence. Ils sont ouvertement remis en question, et souvent abandonnés.

L'autonomie face à la complexité de l'environnement

Contrairement à une idée répandue, la précision des modèles n'est pas la principale contrainte de l'IA agentique. Le véritable défi réside dans le déploiement de systèmes autonomes au sein d'environnements caractérisés par la fragmentation, les exceptions et l'incertitude. « Le plus difficile n'est pas la modélisation », confirme Udo Sglavo, VP IA appliquée et modélisation de l'éditeur de BI SAS. « C'est le déploiement des agents dans l'environnement opérationnel. » Il souligne que les entreprises sont souvent confrontées à des défaillances partielles, des intégrations retardées et des cas particuliers qui s'aggravent rapidement lorsque les systèmes fonctionnent de manière autonome.

Les humains gèrent ces situations grâce à leur capacité de jugement et à leur expérience. Les agents, eux, ne disposent pas de ces outils. « Les humains ont de l'intuition », poursuit Udo Sglavo. « Un agent, lui, n'a aucun pressentiment. » Or, face à des situations inédites, le risque d'hallucinations augmente, avec parfois de graves conséquences. C'est pourquoi la conception avec intervention humaine reste essentielle. « La plupart, voire la totalité, des implantations que nous avons réalisées l'exigent ». L'autonomie est optimale lorsque les systèmes gèrent les cas courants et signalent les exceptions, plutôt que de prendre des décisions critiques de manière indépendante. Les capacités à interpréter et à vérifier deviennent également des critères essentiels. « Si nous ne pouvons pas expliquer le fonctionnement d'un système ni reconstituer le processus décisionnel, nos clients ne l'utiliseront pas », affirme Udo Sglavo, notamment dans les secteurs réglementés où les décisions doivent être justifiées longtemps après avoir été prises.

La gouvernance, véritable goulot d'étranglement

À mesure que l'IA agentique se rapproche de la production, c'est la gouvernance, et non l'intelligence, qui s'impose comme la contrainte majeure. Ahmed Zaidi, PDG de la société de services en IA Accelirate, conçoit la gouvernance comme une démarche impliquant à la fois humains, processus et technologie. Sur le plan technique, les entreprises peinent à appliquer des contrôles d'accès et des barrières de sécurité aux systèmes probabilistes. « Nous avons déjà du mal à définir des contrôles d'accès pour les systèmes structurés, rappelle le PDG. Imaginez maintenant, confier des outils à un LLM qui risque d'halluciner. »

La gouvernance des processus représente un défi tout aussi important. Les workflows manuels comportent souvent des contrôles implicites qui disparaissent avec l'automatisation. En l'absence d'une étape de révision de sa conception, un processus d'automatisation peut augmenter le taux d'erreur plutôt que de le réduire. La gouvernance des humains ajoute une dimension supplémentaire. Elle comprend la formation des employés, la redéfinition des responsabilités et la préparation des organisations aux nouveaux modèles de défaillance.

La capacité à interrompre un projet

Ahmed Zaidi souligne qu'une gouvernance efficace implique la capacité à interrompre des projets. Ses équipes suspendent ou annulent régulièrement ceux qui combinent un risque élevé et un retour sur investissement incertain ou en baisse. « Annuler un projet ne signifie pas que la gouvernance a échoué », explique-t-il. « Cela signifie au contraire qu'elle a fonctionné. » Selon lui, les mesures liées à la prévention des risques (contrôles supplémentaires, niveaux de validation ou supervision humaine) annulent souvent le rendement escompté. Dans ces cas-là, la décision rationnelle consiste à annuler le projet.

Malgré la liste croissante des projets au point mort, l'IA agentique ne recule pas. Simplement, son périmètre se restreint. Les projets qui survivent partagent des caractéristiques communes : ils privilégient l'autonomie spécifique à une tâche plutôt que des agents généralistes et opèrent dans des environnements contraints où les entrées et les sorties sont contenus. Enfin, l'organisation mesure leur succès avec des résultats business mesurables, et non pas avec des gains de productivité abstraits. « Il ne s'agit pas de gagner du temps », explique Jeremy Ung. « Il s'agit d'obtenir des résultats concrets pour votre organisation. » Les déploiements matures associent le comportement des agents à des KPI [indicateurs clés de performance] et à des tableaux de bord décisionnels, pour que les responsables évaluent concrètement la valeur ajoutée et rectifient le tir lorsque les résultats sont insuffisants. Ainsi, un principe se dégage : l'autonomie s'acquiert progressivement. L'humain reste impliqué aux points de décision critiques, des mécanismes de repli sont prévus à l'avance et la gouvernance est continue, non réactive.

De l'expérimentation à la responsabilisation

La prochaine phase d'adoption de l'IA agentique sera plus discrète que la précédente, avec moins d'annonces fracassantes, davantage de projets en suspens et une surveillance accrue de la part des directions financières et des conseils d'administration. Ce changement ne doit pas être interprété comme un échec. Il marque le passage de l'agentique de la phase d'expérimentation à celle de la responsabilisation. Comme le souligne Ahmed Zaidi, les organisations redécouvrent une vieille leçon : on attend des systèmes qu'ils soient parfaits, même lorsque les humains ne le sont pas. Répondre à cette attente requiert de la rigueur, et non de l'emballement. Pour les DSI, la question n'est donc plus de savoir si les agents sont capables d'agir, mais si l'organisation est prête à gouverner, à expliquer et à assumer les conséquences de ces actions.

Article 7 sur 9 · Contenu Partenaire

Développement agentique : comment l'IA redéfinit le quotidien des développeurs

Proposé par JetBrainsPublié le 26 juillet 20266 min de lecture

Contenu Partenaire

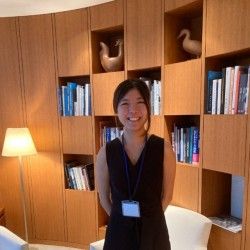
Jiali Chen, Solution Engineer, JetBrains
Jiali Chen, Solution Engineer, JetBrainsPhoto JetBrains

Les développeurs expérimentent aujourd'hui des approches très différentes pour travailler avec l'IA. Cette phase d'apprentissage traduit-elle une véritable évolution des pratiques de développement ?

Oui, nous sommes clairement dans une période de transition. Il n'existe pas encore de manière standardisée de développer avec l'IA. Certains développeurs continuent à programmer de manière traditionnelle en sollicitant ponctuellement un assistant IA. D'autres expérimentent le vibe coding, où l'IA génère une grande partie du code à partir d'instructions en langage naturel. À l'inverse, le spec-driven development repose sur des spécifications précises qui permettent de guider les agents vers des résultats plus fiables.

Les usages varient également selon les modèles. Certains privilégient Claude, d'autres GPT ou Gemini, et beaucoup passent de l'un à l'autre en fonction des tâches à réaliser. Cela soulève plusieurs questions : quel modèle utiliser pour quel besoin ? Comment les combiner efficacement ? Comment trouver le meilleur équilibre entre qualité des résultats, rapidité d'exécution et coûts d'utilisation ?

Aujourd'hui, chacun construit un peu sa propre méthode. Nous sommes encore dans une phase d'expérimentation où les bonnes pratiques restent à définir.

Cette multiplication des assistants IA et des modèles ne risque-t-elle pas de fragmenter le développement logiciel ?

C'est effectivement l'un des principaux défis. Les développeurs jonglent souvent entre plusieurs outils : leur IDE, GitHub Copilot, Claude Code dans un terminal, des agents exécutés localement ou encore différentes interfaces conversationnelles, comme ChatGPT ou Mistral AI. Chaque environnement possède son propre historique, son propre contexte et sa propre manière de fonctionner. Le développement devient rapidement fragmenté.

Chez JetBrains, notre approche consiste justement à réunifier cette expérience. Avec nos IDE, il est déjà possible de passer d'un modèle à un autre sans perdre le contexte du projet. Si un développeur commence une tâche avec Claude puis poursuit avec GPT ou Gemini, le nouvel agent retrouve immédiatement l'historique des échanges et comprend ce qui a déjà été réalisé. Le développeur peut ainsi choisir le modèle le plus pertinent selon la tâche, sans repartir de zéro à chaque changement.

Vous proposez également JetBrains Air, présenté comme un Agent Development Environment. En quoi cette approche se distingue-t-elle d'un IDE traditionnel ?

La philosophie est différente. L'IDE reste centré sur le développement interactif : le développeur écrit du code, l'analyse, le modifie et sollicite ponctuellement l'IA. JetBrains Air adopte une approche beaucoup plus AI first. L'objectif est de confier des tâches complètes à plusieurs agents capables de travailler en parallèle de manière autonome.

Le développeur ne pilote plus uniquement un assistant conversationnel. Il coordonne plusieurs agents qui avancent simultanément sur différentes parties d'un projet. On passe progressivement d'une logique d'assistance à une logique de collaboration avec l'IA.

Les environnements de développement agentique sont-ils appelés à remplacer les IDE ou ces deux approches sont complémentaires ?

Elles sont complémentaires, car elles répondent à des usages différents. L'IDE reste indispensable pour explorer une base de code, analyser un comportement, vérifier précisément les modifications proposées ou intervenir manuellement sur des parties sensibles. Il permet notamment de comparer très facilement le code généré avec le code existant afin de conserver la maîtrise des changements.

JetBrains Air répond davantage à des contextes où l'objectif est d'accélérer le développement grâce à plusieurs agents autonomes qui travaillent en parallèle. Dans des secteurs réglementés, comme la banque ou la finance, les exigences en matière de sécurité, de gouvernance et de validation restent très fortes. Les développeurs continueront donc à s'appuyer largement sur leur IDE pour contrôler les modifications proposées par les agents. À l'inverse, des start-up ou des équipes qui privilégient la rapidité d'exécution pourront davantage tirer parti d'un environnement orienté développement agentique.

Les modèles évoluent extrêmement vite. Comment éviter que les développeurs aient à remettre en question leurs pratiques à chaque nouvelle génération d'agents ?

L'objectif est justement de ne pas enfermer les développeurs dans un modèle particulier. Les modèles progressent très rapidement et chacun possède ses points forts. Notre approche consiste à pouvoir intégrer facilement différents agents afin que les développeurs puissent choisir celui qui répond le mieux à leurs besoins sans bouleverser leur façon de travailler.

Cette flexibilité devient également essentielle lorsque plusieurs agents interviennent simultanément sur un même projet. L'un des défis consiste alors à coordonner leurs interventions afin d'éviter les conflits entre les modifications produites et à permettre aux développeurs de faire évoluer leurs pratiques sans dépendre d'une technologie unique.

Selon vous, de quoi dépend la qualité des résultats produits par un agent ?

On parle souvent de la puissance du modèle utilisé, mais en réalité le contexte joue un rôle tout aussi important. L'un des avantages d'un IDE est qu'il connaît déjà le projet. Il a indexé le code et comprend les relations entre les fichiers, les références. Lorsqu'un agent travaille directement depuis un terminal, il doit souvent commencer par rechercher lui-même toutes ces informations avant de pouvoir agir.

En s'appuyant sur les fonctions natives d’un IDE comme JetBrains, les agents disposent immédiatement d'un contexte beaucoup plus riche. Ils trouvent plus rapidement les informations utiles, ce qui améliore la pertinence des réponses tout en réduisant les traitements inutiles.

Nous avons également constaté que cette meilleure compréhension du contexte a un impact direct sur les coûts. Plus l'agent reçoit rapidement les bonnes informations, moins il consomme de ressources pour les rechercher. Lors de nos expérimentations internes, cette approche a permis de réduire significativement le temps d'exécution de certaines tâches, mais aussi la consommation associée aux appels des modèles. À mesure que les coûts d'utilisation des LLM évolueront, la capacité à optimiser les traitements deviendra un enjeu de plus en plus important. C’est dans cette logique que JetBrains a récemment lancé JetBrains Context, une solution qui synthétise le contexte d’un projet ou d’un répertoire avant de partager les informations aux agents IA. L’objectif étant de réduire le temps d'exécution et le coût par tâche tout en améliorant la qualité du résultat.

Il ne faut pas oublier non plus que les modèles restent probabilistes. Deux requêtes similaires peuvent produire des résultats différents, tant en qualité qu'en temps de calcul ou en coût. Fournir davantage de contexte permet justement de guider plus efficacement l'agent vers le résultat attendu.

Existe-t-il aujourd'hui des bonnes pratiques pour développer efficacement avec des agents IA ?

Les bonnes pratiques sont encore en train d'émerger. Nous voyons apparaître de nouvelles approches, comme le spec-driven development, qui consiste à consacrer davantage d’efforts à définir précisément les spécifications et les règles que devront suivre les agents, plutôt qu'à produire soi-même chaque ligne de code. Cette démarche s'accompagne de nouveaux mécanismes, comme les fichiers agents.md ou skills.md, qui permettent de formaliser les instructions afin d'orienter le comportement des agents et d'obtenir des résultats plus fiables.

À quoi pourrait ressembler le quotidien d'un développeur d'ici trois à cinq ans ?

Difficile de prédire l’avenir étant donné la vitesse à laquelle la technologie évolue ! Je pense qu’une partie croissante des tâches sera confiée à des agents spécialisés, mais les développeurs conserveront un rôle essentiel pour définir les objectifs, valider les résultats et arbitrer les choix techniques.

Plus largement, le développeur devra apprendre à collaborer avec les agents. Son rôle ne consiste plus uniquement à écrire du code, mais aussi à fournir les bonnes instructions, structurer le contexte et organiser efficacement le travail entre plusieurs agents. La revue de code prendra également une place croissante : il lui reviendra de vérifier les productions de l'IA, d'en corriger les éventuelles erreurs et de garantir la qualité du code final. À terme, sa valeur reposera autant sur sa capacité à guider, coordonner et contrôler le travail des agents que sur sa maîtrise du code lui-même.

Article 8 sur 9 · Contenu Partenaire

Gouvernance des agents IA : un nouveau chantier pour les DSI

Proposé par JetBrainsPublié le 26 juillet 20265 min de lecture

Contenu Partenaire

JetBrains Central : console de pilotage unifiée des consommations de tokens et des registres d'agents.
JetBrains Central : console de pilotage unifiée des consommations de tokens et des registres d'agents.Illustration JetBrains

Combien d'agents IA sont réellement utilisés dans votre entreprise ? Pour beaucoup de DSI, la réponse est devenue difficile à établir. En un temps record, Claude, ChatGPT, Gemini, Mistral AI et de nombreux autres modèles se sont invités dans les environnements de développement.

Les équipes utilisent déjà plusieurs modèles en parallèle, en fonction des projets, des préférences individuelles ou des performances attendues. Cette liberté d'expérimentation constitue un formidable levier d'innovation, mais elle fait aussi émerger un nouveau défi : reprendre le contrôle de cet écosystème avant qu'il ne devienne impossible à piloter.

« La plupart de nos clients disposent aujourd'hui de plusieurs contrats : Claude, Gemini, Cursor... Les développeurs veulent naturellement tester les derniers modèles. En revanche, suivre la consommation et l'utilisation de tous ces services devient rapidement très difficile », constate Jiali Chen, Solution Engineer chez JetBrains.

Reprendre le contrôle des usages

Plus les assistants évoluent vers des agents capables de réaliser des tâches de manière autonome, plus les enjeux deviennent organisationnels. Quels agents sont réellement utilisés ? Par qui et pour quels projets ? Quels modèles sont les plus sollicités ? Combien coûtent-ils réellement à l'entreprise ?

À ces interrogations s'ajoutent des questions de sécurité, de conformité et de responsabilité, tout particulièrement dans les secteurs réglementés. Imaginons, par exemple, un agent IA chargé d'automatiser une partie du développement d'un moteur de tarification dans le secteur de l'assurance. Si une erreur se glisse dans l'algorithme et qu'elle n'est ni détectée ni traçable, les conséquences peuvent se faire ressentir immédiatement sur le business.

Autrement dit, l'enjeu n'est plus uniquement de produire du code plus rapidement. Il s'agit aussi de pouvoir expliquer, contrôler et auditer l'utilisation des agents IA dans l'entreprise.

L’IA, nouveau sujet FinOps

Autre point d’attention majeur : la consommation des modèles, qui devient un sujet de pilotage à part entière. Les entreprises découvrent progressivement que les coûts liés aux crédits, aux tokens ou aux abonnements peuvent fortement varier selon les modèles utilisés et les pratiques des développeurs.

« Nous voyons apparaître des cas où certaines entreprises se retrouvent avec des factures de plusieurs dizaines de milliers d'euros liées à leur consommation de crédits auprès de fournisseurs de modèles d'IA. La maîtrise des coûts devient une véritable problématique », souligne Jiali Chen.

L'exemple d'Uber illustre bien cette nouvelle réalité. L'entreprise, qui avait fortement encouragé l'adoption des outils d'IA générative, a vu son budget dédié être entièrement consommé en seulement quatre mois. Elle a depuis instauré un plafond de 1 500 dollars par utilisateur et par mois pour l'utilisation de chaque outil agentique.

Ce type de situation pourrait se généraliser avec l'essor des architectures multi-agents. Lorsqu'une même mission fait intervenir plusieurs agents spécialisés, parfois issus de fournisseurs différents, les coûts s'additionnent, les modes de facturation se multiplient et il devient particulièrement difficile d'identifier l'origine des dépenses sans outils de pilotage adaptés.

Cette évolution rapproche progressivement la gouvernance des agents des démarches déjà connues autour du FinOps : disposer d'indicateurs fiables afin d'arbitrer les usages, optimiser les consommations et mesurer le retour sur investissement.

Vers une gouvernance indépendante des modèles

Pour autant, bien gouverner ne signifie pas uniformiser. Plutôt que d’imposer un modèle unique, il s’agit plutôt de préserver la liberté de choisir l'outil le plus adapté tout en bénéficiant d'une vision consolidée des usages.

C'est précisément le parti pris adopté par JetBrains. Au sein de ses environnements de développement et de sa plateforme JetBrains Central, l'éditeur propose une approche agnostique capable de fédérer différents modèles d'IA. Claude, ChatGPT, Gemini ou encore Junie, son propre agent, peuvent être utilisés de manière transparente. D'autres modèles ou agents personnalisés peuvent également être intégrés via un registre d'agents dédié.

L'objectif n'est pas de remplacer les contrats déjà souscrits par les entreprises auprès des différents fournisseurs. Les clés API existantes peuvent être réutilisées directement. En revanche, tous les usages remontent ensuite dans un tableau de bord commun.

« Chaque développeur peut continuer à utiliser l'agent qui lui convient le mieux. En parallèle, l'administrateur dispose enfin d'une vision globale de l'utilisation réelle, des coûts et du retour sur investissement », résume Jiali Chen.

Cette approche répond également à un autre défi : la multiplication des environnements de travail. IDE, terminal ou appels directs aux API des fournisseurs de modèles : JetBrains Central centralise les données d'usage quel que soit le mode d'utilisation, afin d'offrir une vision unifiée des pratiques et des consommations.

Mesurer pour mieux gouverner

Une fois cette visibilité acquise, la gouvernance devient un véritable outil de pilotage. Les données d'usage permettent aux DSI d'objectiver leurs décisions : ajuster les politiques d'utilisation, optimiser les investissements ou encore identifier les pratiques qui créent le plus de valeur.

À cette dimension opérationnelle s'ajoute une autre exigence devenue incontournable : la protection des données. Lorsque les équipes utilisent les services IA proposés par JetBrains (intégrant Claude, Codex, Gemini et Junie), une politique de Zero Data Retention est appliquée par défaut. Les données soumises aux modèles ne sont ni conservées ni utilisées pour leur entraînement, sauf décision explicite de l'organisation. Les informations utilisées à des fins d'observabilité se limitent aux métadonnées nécessaires au suivi des usages, dans le respect des exigences européennes en matière de protection des données.

À mesure que les agents IA s'imposent dans les environnements de développement, la question ne sera donc plus de savoir quel modèle adopter. Le véritable enjeu sera de permettre aux équipes d'exploiter le meilleur de chacun tout en conservant une maîtrise globale des coûts, des usages et des risques. C'est précisément cette couche de gouvernance qui permettra aux entreprises de passer de l'expérimentation à une adoption durable de l'IA.

Article 9 sur 9 · Contenu Partenaire

Pourquoi les agents IA imposent une nouvelle infrastructure de développement

Proposé par JetBrainsPublié le 26 juillet 20263 min de lecture

Contenu Partenaire

Les agents IA deviennent une nouvelle catégorie de charges de travail que les équipes doivent administrer.
Les agents IA deviennent une nouvelle catégorie de charges de travail que les équipes doivent administrer.Illustration JetBrains

Les premiers assistants IA s'intégraient naturellement au poste de travail du développeur. Une requête, une réponse, puis celui-ci reprenait immédiatement la main.

Les agents IA changent complètement cette logique. Ils peuvent désormais analyser un projet, lancer des tests, produire de la documentation de manière autonome... Certaines de ces tâches peuvent durer plusieurs dizaines de minutes, voire plusieurs heures. Elles s'inscrivent ainsi dans un temps qui dépasse celui du développeur. Se pose alors la question de leur environnement d'exécution.

Le développeur garde la main, l'agent travaille ailleurs

Lorsque les traitements deviennent longs ou gourmands en ressources, le poste de travail n'est plus toujours l'environnement le plus adapté. Le développeur peut poursuivre d'autres tâches, éteindre son ordinateur ou simplement ne pas disposer de la puissance nécessaire pour exécuter certaines opérations.

L'enjeu consiste alors à dissocier l'environnement de travail du développeur de celui de l'agent. « Le développeur doit pouvoir choisir où son agent s'exécute : sur sa machine, dans un conteneur Docker ou directement dans le cloud. C'est particulièrement utile lorsque les traitements deviennent trop lourds pour le poste de travail », explique Jiali Chen, Solution Engineer chez JetBrains.

JetBrains Air s'inscrit dans cette logique en laissant le développeur choisir, pour chaque tâche, l'environnement d'exécution le plus adapté. L'agent peut ainsi s'exécuter localement sur le poste de travail, dans le cloud ou encore dans un conteneur, tandis que le développeur continue d'avancer sur d'autres sujets avant de récupérer le résultat.

Une nouvelle catégorie de charges de travail

À partir du moment où les agents travaillent de manière autonome, ils deviennent progressivement une nouvelle catégorie de charges de travail que les équipes Platform Engineering et DevOps doivent administrer.

Comme les applications, les conteneurs ou les pipelines CI/CD, ils consomment des ressources, exécutent des traitements complexes et doivent être planifiés, supervisés et administrés. Les questions deviennent alors très proches de celles que se posent déjà les équipes d'exploitation : combien d'agents peuvent fonctionner simultanément ? Où stocker leurs résultats ? Comment suivre leur progression ou interrompre une tâche devenue inutile ?

L'industrialisation des agents ne consiste donc pas uniquement à leur fournir davantage de puissance de calcul. Elle suppose de disposer d'une plateforme capable d'orchestrer leur exécution, quel que soit l'environnement retenu.

Coordonner les agents autant que les développeurs

L'exécution des agents n'est qu'une partie de l'équation. Encore faut-il organiser leur travail lorsqu'ils interviennent simultanément sur un même projet.

Plusieurs développeurs peuvent en effet confier différentes tâches à leurs agents. Sans coordination, ceux-ci risquent de modifier les mêmes portions de code, produire des changements incompatibles ou dupliquer certaines opérations.

Disposer d'une vision partagée de ces travaux devient alors indispensable. JetBrains prévoit d'enrichir Air avec Air Team, un espace de coordination du travail entre développeurs et agents. « Celui-ci permettra aux équipes d'organiser les tâches, d'exécuter des workflows en plusieurs étapes et de conserver une vision commune de leur avancement, même lorsque le travail est réparti sur différents environnements », précise Jiali Chen. Appuyé sur JetBrains Central, il intégrera ces capacités directement dans les workflows quotidiens des équipes. Plus largement, Air permettra également de déclencher des actions automatisées, comme la mise à jour de la documentation, la revue de code ou la génération de tests.

JetBrains Central transforme les workflows isolés basés sur l’IA en un système de production unifié.

Quand les agents deviennent des composants de la plateforme

À terme, les agents IA prendront naturellement leur place aux côtés des applications, des conteneurs ou des pipelines CI/CD. La différence est qu'ils ne se contenteront pas d'exécuter des traitements : ils collaboreront avec les développeurs, parfois pendant plusieurs heures. Les plateformes d'ingénierie devront donc apprendre à les faire travailler aussi naturellement qu'elles orchestrent aujourd'hui le reste de l'écosystème logiciel.