Aller au contenu

Préférences et cookies

Afin d’améliorer votre expérience sur notre site et de réaliser des statistiques de visites, nous utilisons des cookies. Rien n’est déposé sans votre accord, et le refus n’enlève l’accès à aucun contenu. Ce choix peut être modifié à tout moment.

Gérer les traceursVos données

Personnaliser
Données & IAGrand dossier9 articlesPublié le

Du papier à la donnée : le document se réinvente

Dossier de la rédaction

Le Monde Informatique

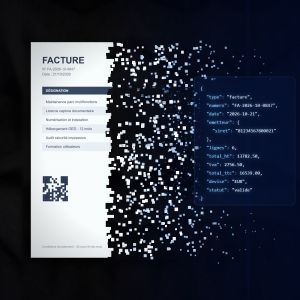
Depuis le 1er septembre, toutes les entreprises françaises doivent être en mesure de recevoir des factures électroniques. L’un des documents les plus échangés devient ainsi un flux de données structurées, destiné à alimenter directement les systèmes comptables. Cette dynamique dépasse largement le domaine de la facturation : portés par l’IA, les outils de capture et de traitement documentaire interprètent un éventail de plus en plus large de documents, en extraient les données et les injectent dans les processus de l’entreprise. Les équipements d’impression participent à ce mouvement. Connectés au système d’information, les multifonctions s’affirment désormais comme un point d’entrée vers les applications métiers. Notre dossier d’octobre fait le point sur ces mutations : le nouveau rôle des équipements d’impression, les apports concrets de l’IA au traitement documentaire, les enjeux de sécurité et de conformité, et la place croissante de la gouvernance de l’information dans les projets des DSI.

Aller au sommaire
Illustration : une facture qui se dissout en données structurées

Article 1 sur 9

L’IA transforme les imprimantes en hubs documentaires
Par Louise Costa · Rédaction Le Monde InformatiquePublié le 21 octobre 20264 min de lecture

L’IA ne se limite plus aux logiciels de gestion documentaire ou aux services hébergés dans le cloud. Elle s’intègre désormais directement aux imprimantes et aux multifonctions, dont les capacités de calcul permettent d’embarquer de nouvelles fonctionnalités. Pour le Syndicat national des entreprises de systèmes et de solutions d’impression (Snessi), cette évolution s’inscrit dans une transformation engagée depuis plusieurs années : l’intégration progressive des équipements d’impression au système d’information des entreprises.

Connectés aux réseaux depuis longtemps, ces matériels sont devenus de véritables composants de l’environnement informatique des organisations. L’IA renforce cette convergence en facilitant le traitement des documents, en anticipant les besoins de maintenance et en contribuant à la sécurisation des équipements et des échanges.

Trois axes : maintenance, traitement documentaire et sécurité

Les applications de l’IA dans le secteur s’articulent principalement autour de trois axes. Le premier concerne la maintenance prédictive. Grâce aux capteurs intégrés aux équipements, les constructeurs peuvent analyser leur fonctionnement et anticiper certaines interventions, afin de limiter les opérations de maintenance et d’améliorer la disponibilité des machines. Le deuxième axe porte sur le traitement documentaire. La reconnaissance optique de caractères (OCR) constitue déjà un usage historique de l’IA dans le secteur. Les possibilités s’étendent désormais à des opérations plus avancées, comme la traduction automatique. « Vous pouvez scanner un document. L’IA embarquée va traduire ce document automatiquement et le réimprimer dans une autre langue », explique Benjamin Claus, directeur Marketing et Communication chez Kyocera.

Enfin, la cybersécurité prend une place croissante. Certaines fonctionnalités permettent de contrôler les opérations effectuées sur les équipements en fonction du contenu des documents. « On va reconnaître le mot “confidentiel”, puis demander un code, voire interdire complètement la copie de ce document », illustre Benjamin Claus. L’objectif est de renforcer la protection des informations sensibles tout en limitant les risques liés à l’utilisation des équipements connectés.

Des fonctionnalités supplémentaires sans hausse annoncée du coût à la page

Dans un marché de l’impression soumis à une forte pression concurrentielle et à une baisse continue des volumes, l’intégration de l’IA ne devrait pas, selon le Snessi, entraîner de hausse mécanique des coûts pour les clients. « On va continuer à apporter des fonctionnalités supplémentaires pour un coût à la page qui, lui, va rester, on l’espère, relativement stable », explique Tanguy Bouffard, directeur général de Rex Rotary et président du Snessi.

Il reste toutefois difficile de quantifier précisément les investissements liés à l’IA, ceux-ci étant généralement intégrés aux budgets informatiques globaux des entreprises. Du côté des constructeurs, les fonctionnalités sont proposées soit en standard, soit sous la forme d’applications complémentaires ou de licences à activer. « Aujourd’hui, principalement, c’est par le biais d’applications, de logiciels supplémentaires, de fonctionnalités à débloquer », précise Benjamin Claus.

Pour l’heure, le marché ne semble pas s’orienter vers une généralisation des abonnements mensuels spécifiquement dédiés à ces fonctions. Les coûts supplémentaires de formation devraient également rester limités pour les clients, les fonctionnalités étant conçues pour s’intégrer à l’utilisation habituelle des équipements. « La formation, elle est la même », indique Tanguy Bouffard. En matière de cybersécurité, l’enjeu consiste surtout à inclure les imprimantes et les multifonctions dans les audits existants, afin de ne pas laisser ces équipements en marge de la protection du système d’information.

Des gains de productivité encore difficiles à quantifier

Si l’IA promet des gains de productivité et une amélioration de la qualité de service, leur mesure reste complexe. Le Snessi ne dispose pas, à ce stade, de données sectorielles permettant de chiffrer précisément les bénéfices obtenus. « C’est très difficile à chiffrer parce qu’on n’a pas de chiffre de départ », reconnaît Tanguy Bouffard. Dans les activités tertiaires, les entreprises disposent rarement d’indicateurs suffisamment précis pour mesurer l’évolution de la productivité des collaborateurs.

Les gains attendus se situent notamment dans l’automatisation du traitement documentaire et la réduction des tâches manuelles. En convertissant un document numérisé sous forme d’image en texte exploitable, l’IA facilite l’extraction des informations et leur transmission vers les applications métier. « L’idée, c’est qu’en fait, le copieur est un point central, une espèce de hub documentaire », explique Tanguy Bouffard. Une facture entrante peut ainsi être orientée vers un système de paiement, tandis que d’autres documents alimentent les outils de gestion des ressources humaines. « Les gains de productivité, ils sont là par l’interconnexion entre les ERP et les CRM et le fait d’ éviter qu’on ait de la saisie manuelle », précise-t-il. À ces gains s’ajoutent des bénéfices plus directement perceptibles par les utilisateurs, comme la traduction automatique ou l’amélioration de la qualité d’impression.
Article 2 sur 9

Impression : la valeur se déplace du matériel vers les services

Par Hanna Elgodjam · Rédaction Le Monde InformatiquePublié le 21 octobre 20265 min de lecture

Edward Popelard, directeur de la catégorie Solutions d’impression chez HP France.

L’imprimante n’a pas disparu des entreprises, mais sa place a changé, longtemps considérée comme un équipement que l’on achetait, installait et renouvelait, elle s’inscrit désormais dans un ensemble de prestations qui englobent son exploitation, sa maintenance et son intégration aux systèmes d’information.

Dans un contexte de dématérialisation croissante, les acteurs de l’impression font face à un défi complexe, vendre moins de matériel, tout en développant des revenus récurrents.

Le déplacement de la valeur

La vente d’équipements ne constitue plus l’unique porte d’entrée du marché. Autour des imprimantes et des multifonctions se déploie une offre associant consommables, maintenance préventive et corrective, supervision à distance, gestion des consommations et renouvellement des appareils. Les contrats de gestion externalisée de l’impression, ou Managed Print Services (MPS), témoignent de cette mutation, plutôt que d’acheter chaque équipement séparément, les entreprises confient tout ou une partie de leur parc à un prestataire, selon des modalités contractuelles définies.

Cette évolution se traduit déjà dans l’activité des fournisseurs. « En 2025, plus de la moitié (53 %) du chiffre d’affaires de l’impression professionnelle d’HP France s’est réalisée en Managed Print Services (MPS) », indique Edward Popelard, directeur de la catégorie Solutions d’impression chez HP France. À l’échelle du marché, 47 % des volumes de l’impression professionnelle auraient également été réalisés sur des imprimantes managées en 2025, selon les chiffres avancés par le responsable.

Les équipements et les consommables restent néanmoins essentiels. La valeur se déplace vers les prestations qui les accompagnent, notamment la supervision, la sécurité et l’optimisation des usages. « La valeur se crée ainsi de plus en plus dans la capacité à proposer une expérience intégrée, associant matériel, logiciels et services, plutôt que dans la vente isolée d’un équipement », résume Edward Popelard.

Ce modèle permet aux fournisseurs de dépasser la transaction ponctuelle pour construire une relation commerciale dans la durée. Il répond également aux besoins des clients, qui cherchent à rationaliser leurs équipements, à limiter les interruptions de service et à mieux anticiper leurs dépenses. Reste que la diminution structurelle des volumes imprimés pèse sur les revenus historiquement liés aux consommables et au nombre de pages. La croissance passe donc aussi par l’enrichissement des prestations et la capacité à proposer une gestion plus fine des parcs.

Des économies promises, mais à quelles conditions ?

La promesse économique des contrats de services repose sur plusieurs leviers, réduction du nombre d’appareils, adaptation des équipements aux usages, suivi des consommations et meilleure maîtrise des coûts de maintenance. En regroupant ces postes dans un contrat, les entreprises peuvent également gagner en visibilité budgétaire.

Mais cette approche ne garantit pas, à elle seule, une baisse des dépenses. Le coût réel dépend du périmètre des prestations, du volume d’impression prévu, de la durée d’engagement et des conditions de révision du contrat. Les coûts de sortie, les éventuelles prestations supplémentaires et les modalités de renouvellement peuvent également peser dans la balance.

La diminution des volumes imprimés continue par ailleurs de peser sur le marché. Les services permettent toutefois de compenser une partie de ce recul, en élargissant le champ d’intervention des prestataires. « Depuis 2024, la fonctionnalité numéro un en termes d’utilisation sur des imprimantes A3 managées est la numérisation (services/workflow), qui est passée devant l’impression », souligne Edward Popelard. L’équipement ne sert donc plus seulement à produire des pages, mais aussi à alimenter des processus numériques.

Pour autant, cette diversification ne signifie pas que la pression économique disparaît. Les entreprises doivent toujours évaluer le coût total de possession, au-delà du montant affiché par page ou de la mensualité proposée. La transparence contractuelle et la capacité à faire évoluer le dispositif restent déterminantes, notamment lorsque les usages changent plus vite que les engagements.

De l’imprimante au système d’information

L’évolution du marché se joue aussi dans l’intégration croissante des équipements à l’environnement informatique des entreprises. Connectées au réseau, les imprimantes et multifonctions peuvent accéder à des documents sensibles, gérer des identifiants et communiquer avec des applications métier. Elles deviennent, à ce titre, un élément à part entière de la politique de sécurité informatique.

« L’imprimante professionnelle ne peut plus être considérée comme un équipement isolé. Elle fait aujourd’hui partie intégrante de l’environnement informatique de l’entreprise, au même titre que les ordinateurs et les autres terminaux connectés », estime Edward Popelard. Pourtant, leur sécurité reste parfois reléguée au second plan. Le responsable évoque des équipements devenus des « angles morts de la sécurité informatique », notamment en raison du manque de surveillance et de mises à jour.

Le contrôle des accès, l’authentification des utilisateurs, la sécurisation des impressions et la mise à jour des équipements prennent une importance accrue. La responsabilité est donc partagée entre fabricants, prestataires et entreprises, depuis la conception des équipements jusqu’à leur configuration et leur exploitation quotidienne. En parallèle, les frontières entre impression, gestion documentaire et dématérialisation deviennent moins nettes. Numérisation, classement, circulation des fichiers et automatisation élargissent le périmètre des prestations. « L’enjeu n’est pas nécessairement de remplacer le papier par le numérique dans tous les usages, mais de permettre aux deux environnements de fonctionner ensemble de manière fluide », précise Edward Popelard.

Un nouveau modèle encore sous tension

Le développement des services ne fait pas disparaître les contradictions du secteur. Les fournisseurs doivent maintenir la rentabilité de leurs offres alors que les volumes diminuent, que les clients attendent davantage de flexibilité et que les exigences environnementales progressent. L’optimisation du matériel d’impression peut réduire le nombre d’équipements nécessaires, mais elle interroge aussi les stratégies de renouvellement et la durée de vie du matériel.

Réparer plutôt que remplacer, prolonger l’utilisation des appareils et favoriser le réemploi peuvent répondre à des objectifs économiques et environnementaux. Ces choix doivent néanmoins être conciliés avec les impératifs de sécurité, de performance et de compatibilité logicielle.

Dans ce contexte, les services apparaissent moins comme un simple relais commercial que comme une tentative de redéfinir la place de l’impression dans l’entreprise. Leur capacité à soutenir durablement la croissance dépendra de la valeur concrète qu’ils apportent aux clients entre économies vérifiables, sécurité renforcée et processus documentaires plus efficaces. Le marché ne se joue donc plus seulement sur le nombre de pages produites, mais sur la capacité des acteurs à gérer l’ensemble de leur cycle de vie et de leur circulation.

Article 3 sur 9

Droits d’accès : l’IA relance le chantier de la gouvernance documentaire

Par Violaine Cherrier · Rédaction Le Monde InformatiquePublié le 21 octobre 20264 min de lecture

Le sujet n’est pas nouveau mais l’IA change considérablement la donne. Plus précisément, les agents IA peuvent potentiellement avoir accès à un certain nombre d’informations, dont certaines sont sensibles. Face à l’accumulation des documents au fil des années – espaces collaboratifs, messageries, applications métiers… –, les directions des systèmes d’information n’ont d’autre choix que de repenser la gestion des droits d’accès.

Chez Meritis, cabinet de conseil en transformation des systèmes d’information, le diagnostic est sans détour. « Notre principal enjeu en matière de gestion documentaire porte sur la gouvernance des données, résume Laurent Plagnes, DSI de l’entreprise. Elle inclut notamment l’identification des propriétaires, des droits d’accès fondés sur le moindre privilège et revues régulières, la classification, la gestion du cycle de vie de la donnée, sans oublier le volet réglementaire... Rien de fondamentalement nouveau mais le moindre oubli peut désormais être facilement révélé par l’IA. »

La migration comme occasion de tout remettre à plat

Pour Meritis, l’occasion est venue d’un projet d’infrastructure lorsque l’entreprise a migré ses serveurs de fichiers sur site vers SharePoint Online. « La bascule s’est faite entité par entité. La dernière, en cours, concerne les équipes commerciales, avec un objectif précis : repenser l’organisation des données afin d’aider les métiers, et faciliter la gestion des droits d’accès », explique Laurent Plagnes.

Le DSI ne cache pas l’ampleur de la tâche. « Nous en avons également profité pour revoir la gestion des droits d’accès de chacun. » Pour ne pas avoir à reproduire cet exercice, particulièrement long et fastidieux, à chaque mouvement de personnel, la DSI a misé sur l’automatisation afin d’attribuer les droits à partir de la fonction ou du périmètre de chaque collaborateur. Cela « permet d’accorder des accès au plus juste en fonction du rôle du collaborateur, lequel peut évoluer au cours de sa vie au sein de l’entreprise ».

Ce point n’est pas un détail. Les comptes et les droits orphelins constituent l’un des angles morts les plus répandus. Selon le rapport 2025 sur l’état de la sécurité des données de Varonis, mené auprès de 1 000 organisations dans une quinzaine de pays, 88 % des entreprises conservent des comptes « fantômes » toujours actifs, et 90 % ont des fichiers sensibles accessibles à l’ensemble des salariés via Microsoft 365 Copilot.

Les métiers en première ligne

La principale difficulté n’est pourtant pas technique. « C’est revoir les usages de chacun dans son environnement », souligne Laurent Plagnes. Chez Meritis, l’organisation des espaces a été confiée aux équipes elles-mêmes. « C’est leur espace de stockage : à elles de l’organiser selon leurs besoins, dans le cadre que nous définissons. » La DSI fixe le cadre et automatise ce qui peut l’être. Les métiers décident du classement et de qui doit accéder à quoi.

L’automatisation sert aussi la conformité. « Toute la partie légale, notamment le RGPD et la durée de vie des données, est importante, rappelle le DSI. C’est pourquoi nous avons automatisé un maximum de processus dans nos environnements afin de respecter ces obligations, par exemple en appliquant automatiquement des durées de conservation, avec archivage ou suppression à échéance. »

L’IA voit ce que l’utilisateur ne cherchait pas

Si le chantier remonte aujourd’hui dans les priorités, c’est à cause de l’IA. « La vérification des accès est d’autant plus importante avec l’arrivée de l’IA », observe Laurent Plagnes, qui constate « une forte demande de la part des utilisateurs à laquelle la DSI doit pouvoir répondre sans exposer l’entreprise ». Il résume le risque ainsi : « Un agent IA connecté à un environnement documentaire peut introduire ou révéler des failles qu’un humain ne verrait pas. » Dans n’importe quelle entreprise, un dossier mal protégé, longtemps resté hors de vue, peut ainsi ressortir dans la réponse d’un assistant.

Les usages vont plus vite que les règles. Selon le Baromètre Phygital Workplace 2026 de Julhiet Sterwen mené par l’Ifop, 62 % des salariés de grandes entreprises utilisent l’IA, contre 38 % en 2024. Seuls 34 % déclarent pourtant que des règles d’usage formalisées existent dans leur entreprise.

Le shadow IA illustre bien ce manque de règles d’utilisation en entreprise, comme le souligne Olivier Iteanu, avocat spécialisé en droit du numérique. « Chaque entreprise essaie d’encadrer l’usage de l’intelligence artificielle, car, avec l’externalisation des postes de travail, que ce soit en télétravail ou en déplacement, son utilisation pose de nombreux problèmes de sécurité, de protection du savoir-faire, de propriété intellectuelle et de secrets des affaires ». Un document confié à un outil non maîtrisé échappe à toute règle de droits d’accès, aussi bien conçue soit-elle.

Penser cycle de vie plutôt que stockage

Quel conseil donner à un DSI qui n’a pas encore ouvert ce chantier ? « Penser gouvernance avant de penser stockage, répond Laurent Plagnes, classifier ses données, identifier un propriétaire pour chaque espace, automatiser tout ce qui peut l’être, et tester un périmètre restreint avant de brancher l’IA à grande échelle ».

L’IA a remis la gouvernance au centre de la gestion documentaire. Si les outils existent pour automatiser les droits et les durées de conservation, le travail de fond, lui, reste humain : connaître, service par service, qui a accès à quoi.

Sources

  • Varonis, State of Data Security Report 2025 (version française)
  • The Media Leader, Baromètre Phygital Workplace 2026, Julhiet Sterwen et Ifop, avril 2026

Article 4 sur 9

NIS 2 : sans attendre la loi, les ETI doivent déjà rendre des comptes à leurs clients

Par Violaine Cherrier · Rédaction Le Monde InformatiquePublié le 21 octobre 20264 min de lecture

« Le plus important dans les contrats [...], c’est que les clauses soient précisées et caractérisées en pratique. » Olivier Iteanu, avocat spécialisé en droit du numérique

Dans la nuit du 11 au 12 octobre 2026, au moins 300 magasins Intermarché et Netto, moins d’une centaine de magasins du réseau Coopérative U, ainsi que plusieurs supermarchés E.Leclerc et une trentaine de Monoprix ont découvert des chambres froides poussées jusqu’à 50 °C. Les attaquants ont modifié à distance les paramètres de systèmes de régulation fournis par Danfoss. Selon le groupe industriel danois, l’incident concerne des équipements obsolètes ou dont le logiciel n’était pas à jour.

L’épisode rappelle qu’un équipement connecté, fourni et maintenu par un tiers, peut paralyser toute une activité. Et aucun ne fait exception. Les multifonctions, avec leur firmware, leur stockage interne et leur télémaintenance, relèvent de la même catégorie. « Nous avons eu deux ou trois cas d’accès frauduleux à un système via le Wi-Fi d’un système d’impression », rapporte Olivier Iteanu, avocat spécialisé en droit du numérique.

Une loi toujours en suspens

C’est précisément ce que vise NIS 2 au sein de l’Union européenne. « L’objectif est de sécuriser l’ensemble de la chaîne. Et l’impression est dans la chaîne », résume l’avocat. La directive impose aux entités concernées de sécuriser leurs relations avec leurs fournisseurs et leurs prestataires directs.

En France, sa transposition se fait toujours attendre. Le projet de loi Résilience, qui devait être examiné à l’Assemblée nationale à partir du 7 octobre, a été retiré de l’ordre du jour la veille, sine die. L’échéance européenne était fixée au 17 octobre 2024. Le texte concernera plus de 15 000 entités dans 18 secteurs, dont de nombreuses ETI.

Concernées ou non, les ETI en première ligne

Néanmoins, les ETI qui ne sont pas directement soumises au champ d’application de la directive n’y échapperont pas pour autant : dès lors qu’elles travaillent pour des entités régulées, elles en hériteront par contrat. Pour Olivier Iteanu, attendre la loi serait une erreur. « Il faut s’attendre à ce que les ETI et les PME se voient imposer, par leur donneur d’ordre, des obligations ‘‘back-to-back’’, c’est-à-dire que les obligations des grandes entreprises vont nécessairement se reporter sur leurs sous-traitants. »

L’avocat s’appuie sur deux précédents. Le RGPD d’abord : ce report des obligations aux sous-traitants « a été l’un des principaux moteurs de la mise en conformité ». Le règlement DORA, ensuite, applicable au secteur financier depuis janvier 2025 : « Les éditeurs de logiciels, les entreprises de services numériques, etc., ainsi que tous les prestataires des banques sont soumis aux règles, pratiques et obligations techniques, opérationnelles et fonctionnelles imposées par DORA. Cela se passera probablement de la même manière pour NIS 2, notamment pour les prestataires d’impression. »

Le mécanisme est simple. Une entité sanctionnée pour manquement aux obligations issues de la directive se retournera contre son sous-traitant, en invoquant les engagements contractuels qu’il a signés. Et les entreprises ont de bonnes raisons de s’en inquiéter. Selon le baromètre 2026 du Cesin, 34 % d’entre elles ont subi un vol de données lié à une faille de sécurité chez un tiers, et 30 % ont été perturbées par un rançongiciel ciblant un tiers. 35 % ont également subi une attaque indirecte par l’intermédiaire d’un tiers. Chiffre s’élevant à 43 % pour les grandes entreprises.

Savoir ce que l’on peut promettre

Concrètement, à quoi les entreprises doivent-elles s’engager ? L’article 21 de NIS 2 reprend la logique du RGPD : « Les États membres veillent à ce que les entités essentielles et importantes prennent des mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées pour gérer les risques qui pèsent sur le système de gestion de la sécurité. » Une formule que les donneurs d’ordre sont tentés de recopier telle quelle dans leurs contrats.

Olivier Iteanu met en garde contre ce manque de précision. « Le plus important dans les contrats, pour un prestataire d’impression comme pour n’importe quel prestataire vis-à-vis de son donneur d’ordre, c’est que les clauses soient précisées et caractérisées en pratique. Le donneur d’ordre doit pouvoir déterminer facilement si le prestataire est en mesure de se conformer à cette obligation. » Pour une ETI sous-traitante, une clause précise est aussi une protection : elle sait ce qu’elle peut garantir, et ce qu’elle doit refuser.

L’impression, un exemple de périmètre à couvrir

L’ensemble du système d’information est concerné par ces engagements, y compris les équipements qui ne relèvent pas de sa responsabilité directe. Le parc d’impression en est un bon exemple : souvent loué et maintenu à distance par un prestataire, il peut échapper aux inventaires de sécurité. Une ETI devra donc, à son tour, imposer des exigences précises à ce prestataire. « Pour un prestataire d’impression, cela peut consister à sécuriser le Wi-Fi, à authentifier les mots de passe, à imposer une longueur minimale aux mots de passe, etc. Le détail de ces mesures se retrouve dans certaines normes, telles que l’ISO 27001 et SecNumCloud », précise l’avocat.

Les prestataires d’impression « vont très certainement être touchés. Donc ils doivent anticiper », conclut Olivier Iteanu. Pour les ETI, la priorité est la même : inventorier dès maintenant leurs équipements connectés et les prestataires qui les maintiennent, afin de savoir ce qu’elles peuvent garantir à leurs clients, sans attendre la loi.

Sources :

Le Monde Informatique, « Une cyberattaque perturbe les installations frigorifiques de centaines de supermarchés », 13 octobre 2026

11ᵉ édition du baromètre annuel du CESIN, État des lieux de la cybersécurité des entreprises françaises, réalisé par OpinionWay, janvier 2026

Article 5 sur 9

Papier et numérique : la sécurité juridique, dernier frein au zéro papier

Par Violaine Cherrier · Rédaction Le Monde InformatiquePublié le 21 octobre 20264 min de lecture

En 2025, la production d’imprimés en France était en baisse de 36 % en volume par rapport à 2010. La dématérialisation et le déclin de la presse papier restent les principaux moteurs de cette contraction. Dans les entreprises, la tendance est la même.

Chez Meritis, cabinet de conseil en transformation des systèmes d’information, le DSI, Laurent Plagnes, décrit une trajectoire typique : « Nous avons toujours eu un volume d’impression plutôt léger. Mais la crise sanitaire a accentué la tendance. On imprime encore moins depuis la Covid. »

La transition s’est faite par étapes. Le nombre d’imprimantes a été réduit, les serveurs d’impression ont été migrés vers du cloud print et, enfin, l’impression sécurisée par badge a été mise en place. L’évolution des usages a aidé : « La plupart de nos collaborateurs sont, de base, plus habitués au support numérique qu’au papier. »

Le budget avant la RSE

La motivation de départ n’était pas environnementale, même si l’entreprise est aujourd’hui labellisée B Corp. « À l’époque de la crise sanitaire, il y a six ans, la question budgétaire était prioritaire, reconnaît Laurent Plagnes. Mais cette réduction s’inscrit aujourd’hui pleinement dans notre démarche RSE et B Corp. »

La gestion des coûts reste l’enjeu numéro 1 de la gestion de l’impression. Selon l’étude Managed Print Services Landscape 2025, menée par Quocirca en août 2025 auprès de 400 organisations en France, au Royaume-Uni, en Allemagne et aux États-Unis, le contrôle des coûts est le premier défi rencontré dans la gestion de l’impression, cité par 41 % des répondants. En France, 39 % des entreprises placent la réduction de leur impact environnemental parmi leurs priorités.

Les métiers qui impriment encore

Le zéro papier reste pourtant hors d’atteinte. « On ne peut pas non plus s’en affranchir complètement, car il existe toujours des métiers qui l’exigent », poursuit Laurent Plagnes. Parmi lesquels : les fonctions RH, ADV, le service juridique ou encore les commerciaux. L’impression concerne en général certains documents contractuels.

Autrement dit, ce qui reste imprimé, ce sont surtout les documents qui engagent la responsabilité de l’entreprise. Ce n’est pas un hasard. Pour Olivier Iteanu, avocat spécialisé en droit du numérique, la question qui revient le plus souvent dans sa pratique est celle de la preuve juridique.

Papier ou numérique, le juge tranche

En théorie, le droit ne fait pas de distinction entre le papier et le numérique. Depuis la loi du 13 mars 2000, l’article 1366 du Code civil prévoit que : « L’écrit électronique a la même force probante que l’écrit sur support papier, sous réserve que puisse être dûment identifiée la personne dont il émane et qu’il soit établi et conservé dans des conditions de nature à en garantir l’intégrité. » Le support ne constitue donc pas, à lui seul, un motif de rejet pour le juge.

Toutefois, explique Olivier Iteanu, « il peut [les écarter] s’il n’est pas convaincu. Il doit motiver son rejet du document. À ce moment-là, c’est une question d’appréciation du juge souverain ». Or l’enjeu est de taille : « Pas de pièce, pas de preuve, pas de droit. »

La dématérialisation engendre de nouveaux risques. Certaines entreprises peuvent en effet se trouver engagées, malgré elles, par des écrits de leurs employés. Par exemple, des collaborateurs qui passent une commande avec une signature électronique alors qu’ils n’ont pas les autorisations requises. L’entreprise se trouve alors engagée à l’égard des tiers.

Deux mondes qui cohabitent

La facturation électronique, obligatoire en réception pour toutes les entreprises et en émission pour les grandes entreprises et les ETI depuis le 1er septembre 2026, illustre cette période de transition. Chez Meritis, la bascule a été facilitée du fait que les factures n’étaient déjà plus sur papier. Il restait néanmoins tout le volet plateforme agréée à mettre en place. Mais nombre d’ETI jonglent encore entre les deux formats.

C’est « un très bon exemple de cohabitation entre ces deux mondes », estime Olivier Iteanu. Et cette cohabitation perdurera. « Nous venons d’un monde papier qui s’est fissuré petit à petit. Aujourd’hui, nous entrons dans un monde quasi exclusivement numérique. Il va falloir trouver un système à mi-chemin qui tienne compte de la nécessité de sécurité juridique ».

Et de mettre en garde contre les excès, dans un sens comme dans l’autre : « En trente ans de pratique, nous sommes passés d’un système où l’on pouvait observer une espèce de technophobie, qui entraînait une résistance à toute évolution, à une technophilie tout aussi extrême ».

La confiance ne se décrète pas

Pourquoi une telle défiance ? Parce que la technologie ne suffit pas à créer la confiance. « La confiance, ce n’est ni la sécurité technique ni la sécurité fonctionnelle, insiste Olivier Iteanu. Ce qui donne confiance, ce sont des pratiques acceptées par l’ensemble de la communauté des utilisateurs et qui, culturellement, deviennent acceptables par tous. »

Le dernier papier ne disparaîtra donc pas par décret. « En matière numérique, le top-down, c’est-à-dire ce qui vient d’en haut, ne fonctionne pas toujours. C’est la communauté des utilisateurs qui décide », conclut l’avocat. Pour les DSI, le chantier n’est plus tant de réduire les volumes que de sécuriser, sur le plan juridique, les documents qui restent.

Source

  • Quocirca Managed Print Services Landscape, 2025

Article 6 sur 9

Gouvernance documentaire : pourquoi les meilleurs outils ne suffisent pas

Par Rédaction Le Monde InformatiquePublié le 21 octobre 20264 min de lecture

Qu’il s’agisse de numériser davantage, d’optimiser le stockage ou de retrouver plus rapidement un document, le premier réflexe est souvent de chercher une réponse technologique. Ces dernières années, la GED s’est enrichie de l’ECM (Enterprise Content Management), puis des approches de records management et d’archivage électronique. Aujourd’hui, la vague IA va encore plus loin : capture intelligente, IDP (Intelligent Document Processing), OCR augmenté par l’IA, classification automatique, voire agents capables d’exploiter les contenus de l’entreprise.

Ce foisonnement technologique n’est pas une mauvaise chose en soi. À condition qu’il ne fasse pas oublier une règle fondamentale : un système ne pourra jamais automatiser correctement une politique documentaire qui n’existe pas.

La gouvernance avant l’outillage

Reprenons les bases et penchons-nous sur les principaux référentiels. Que disent-ils ? Loin de réduire le sujet à un système informatique, la norme de référence pour la gestion des documents d’activité, ISO 15489, englobe notamment les politiques, les responsabilités, la surveillance, la formation et l’analyse du contexte métier. ISO 30301 va plus loin en considérant le système de gestion des documents comme un dispositif destiné à soutenir la mission, la stratégie et les objectifs de l’organisation, avec des mécanismes de mesure et d’amélioration de la performance.

Cet impératif de gouvernance est d’autant plus visible dans le contexte actuel, où factures, commandes, candidatures, courriers, pièces justificatives et autres formulaires web pullulent et arrivent par une multitude de canaux. Le document n’est plus simplement un fichier à ranger dans une GED : il constitue souvent le point de départ d’un processus métier. Une facture doit alimenter un processus comptable. Une candidature doit rejoindre un processus RH. Une demande d’usager doit être identifiée, qualifiée, orientée et tracée.

Le problème n’est donc plus simplement de « capturer » le document. Il faut savoir ce qu’il contient, ce qu’il signifie, ce qu’il peut déclencher, qui peut y accéder, combien de temps il doit être conservé et dans quelles conditions il pourra être supprimé ou archivé. À ce niveau, l’IA et les technologies de traitement intelligent des documents ont un intérêt indéniable, à condition qu’elles soient intégrées à des règles et des processus clairement définis.

De l’analyse du document à l’automatisation du processus

Le marché propose aujourd’hui une chaîne technologique de plus en plus complète pour automatiser le traitement documentaire. En amont, l’OCR et la capture intelligente convertissent les documents numérisés et en extraient les informations clés, avec des acteurs comme ABBYY ou Kofax. Les plateformes d’IDP (Intelligent Document Processing) vont plus loin en classant les contenus, en identifiant les données pertinentes et en les confrontant à des référentiels ; UiPath et Hyperscience figurent parmi les acteurs positionnés sur ce terrain.

À cette chaîne s’ajoutent les technologies de NLP, capables d’analyser le langage pour orienter automatiquement e-mails et messages selon les entités ou les intentions détectées. Microsoft avec Azure AI, ou Google avec ses services d’IA documentaire et de langage, illustrent cette convergence.

En aval, les moteurs de règles permettent d’appliquer des politiques métier aux informations extraites, tandis que la RPA prend en charge les tâches répétitives. Automation Anywhere et UiPath comptent parmi les acteurs historiques de cette automatisation. Enfin, les plateformes BPM et low-code orchestrent les workflows, les files de traitement et les SLA, avec des solutions comme ServiceNow ou Appian.

Le marché ne manque donc pas de briques technologiques. Reste à savoir sur quel socle elles viennent se greffer.

Le vrai défi : fiabiliser la chaîne documentaire

Référentiels cohérents, métadonnées structurées, contrôles à l’entrée et gestion des versions constituent les premières garanties de qualité. La gouvernance fixe ensuite les règles du jeu en matière de responsabilités, droits d’accès, durées de conservation, etc. Bien évidemment, la sécurité doit suivre le même niveau d’exigence.

Avec l’IA, l’enjeu est aussi de rendre les traitements traçables et auditables. Dans des processus où un document peut déclencher une action, accorder un droit ou engager une organisation, savoir ce qui a été détecté, sur quelles règles le traitement s’est appuyé et comment le résultat a été obtenu devient aussi important que l’automatisation elle-même. L’AI Act européen renforce d’ailleurs cette exigence d’explicabilité pour les systèmes à haut risque, avec notamment des obligations de journalisation, de documentation, de traçabilité et de contrôle humain.

D’un autre côté, le RGPD impose de maîtriser les durées de conservation des données personnelles, tandis que le cadre eIDAS prévoit désormais un régime spécifique pour les services d’archivage électronique qualifiés. Ces exigences doivent donc être prises en compte dès la conception du dispositif, et non ajoutées a posteriori.

La démarche doit enfin rester pragmatique. Plutôt que d’empiler les outils, mieux vaut partir des processus les plus critiques, identifier leurs volumes, leurs ruptures et leurs exceptions, puis tester l’automatisation sur un périmètre maîtrisé. Une fois le modèle éprouvé, le déploiement peut s’élargir progressivement.

Avant de se précipiter dans la rédaction d’un cahier des charges, il faut donc définir une trajectoire claire : quelles informations sont pertinentes et comment les exploiter, qui peut y accéder et combien de temps doivent-elles être conservées ? La technologie vient ensuite : non pour définir la politique documentaire, mais pour la rendre opérationnelle à l’échelle.

Article 7 sur 9 · Contenu Partenaire

Sécurité du SI : pourquoi l’imprimante mérite toute votre attention

Proposé par KyoceraPublié le 21 octobre 20265 min de lecture

Contenu Partenaire

Longtemps considéré comme un simple périphérique, l’équipement d’impression est devenu un maillon du SI, avec ses propres enjeux d’accès, de protection des données, de sécurité réseau et de supervision.

L’incident survenu lors du sommet Trump-Poutine d’août 2025 en Alaska en a fourni une illustration particulièrement parlante : des documents préparés pour l’organisation de la rencontre ont été retrouvés dans l’imprimante d’un hôtel. Ils contenaient notamment des informations pratiques sur le sommet et les coordonnées de trois membres du personnel américain.

Mais le risque n’est pas seulement celui du document oublié. Les échanges entre le multifonction et les autres composants du SI constituent eux aussi une surface à sécuriser.

Un équipement trop souvent hors du radar du RSSI

« Historiquement, la gestion des copieurs et imprimantes ne relevait pas des systèmes informatiques, mais des plutôt de achats ou des services généraux. » rappelle Benjamin Claus, Directeur Marketing chez Kyocera Document Solutions France. Dès lors que les équipements sont devenus connectés au réseau, cette séparation a progressivement perdu son sens. Le RSSI est d’ailleurs de plus en plus associé aux projets, constate-t-il, mais parfois encore trop tard, « en fin de consultation ».

Selon le cabinet d’étude Quocirca[1], 67 % des organisations interrogées en France, en Allemagne, au Royaume-Uni et aux États-Unis déclarent avoir subi une perte de données liée à l’impression au cours des douze derniers mois. Dans le même temps, l’infrastructure d’impression reste moins souvent considérée comme une priorité de sécurité que d’autres actifs IT.

Le premier réflexe doit donc être simple : faire entrer le parc d’impression dans l’inventaire des actifs à protéger et dans les politiques de sécurité existantes

Quand le document attend son propriétaire…

Lorsqu’un collaborateur lance une impression depuis son poste, le document peut être exposé avant même qu’il arrive devant l’imprimante. Le risque est encore plus évident en environnement hybride, lorsque l’impression est déclenchée à distance.

L’impression sécurisée avec libération à la demande permet d’éviter ce scénario. Le document reste en attente jusqu’à ce que son propriétaire s’identifie devant le multifonction, par badge, code ou autre moyen d’authentification.

La même logique vaut pour la copie et la numérisation. « Il faut d’abord identifier l’utilisateur qui se trouve devant le copieur, puis lui attribuer les droits correspondant à son profil », explique Benjamin Claus. Un utilisateur peut ainsi être autorisé à imprimer et copier, sans pouvoir scanner un document vers l’extérieur.

Le contrôle des accès doit donc couvrir l’ensemble des fonctions sensibles du multifonction, et pas seulement la libération des impressions.

Ne pas négliger la mémoire

La confidentialité ne s’arrête pas lorsque le document quitte le bac de sortie. « Un copieur, c’est aussi un ordinateur », rappelle Benjamin Claus : mémoire, processeur et stockage permettent aux opérations d’impression, de copie ou de numérisation de laisser des traces sur l’équipement.

La protection passe par plusieurs mécanismes : chiffrement des données stockées, effacement ou écrasement des informations, contrôle des accès au stockage et sécurisation des communications.

Il faut aussi penser au devenir des équipements lors de leur réemploi ou reconditionnement. « Appliquer une logique d’économie circulaire est une excellente initiative, mais lorsqu’un copieur passe chez un autre client, il faut s’assurer que toutes les informations ont bien été effacées », souligne Benjamin Claus.

Une porte d’entrée vers le réseau

Le risque ne concerne pas uniquement les données présentes dans la machine. Connecté au réseau, le multifonction peut aussi servir de point d’appui pour atteindre d’autres ressources.

C’est le cas typique de l’attaque « par rebond » : « L’objectif du hacker n’est pas nécessairement d’attaquer le copieur lui-même, mais de l’utiliser comme point d’entrée pour accéder au reste du réseau » précise Benjamin Claus. La réponse consiste à limiter son exposition : restreindre ses communications aux seuls services nécessaires, sécuriser les échanges et contrôler ses accès réseau, comme pour tout autre équipement connecté. Sa configuration doit également être régulièrement vérifiée : mots de passe administrateur robustes, mises à jour et désactivation des fonctions inutiles.

La philosophie n’est pas de considérer chaque multifonction comme une menace potentielle, mais de ne plus lui accorder une confiance particulière au seul motif qu’il s’agit d’une imprimante.

Sécuriser ne suffit pas : il faut aussi surveiller

Sécuriser un parc ne consiste pas seulement à le configurer correctement. Encore faut-il pouvoir détecter ce qui s’y passe et réagir en cas d’anomalie. Journaux d’événements, alertes de sécurité et remontées centralisées permettent de suivre l’activité des équipements et d’intégrer les incidents d’impression dans les dispositifs de supervision du SI.

Benjamin Claus cite notamment le protocole Syslog, qui permet de faire remonter les événements de sécurité des équipements vers un système central : « Une alerte détectée sur le multifonction peut ainsi être transmise au système de gestion des événements de sécurité de l’entreprise. » Le multifonction peut alors être supervisé selon les mêmes principes que les autres équipements connectés.

Cette intégration répond à une évolution plus large. Dans l’étude « Print Security Landscape 2026 » précitée, Quocirca indique que 84 % des décideurs IT interrogés jugent importante l’intégration des plateformes de gestion des identités avec les dispositifs de contrôle d’accès à l’infrastructure d’impression.

La sécurité d’un parc d’impression se construit donc dans la durée : elle suppose de pouvoir détecter, centraliser et traiter les événements au même titre que ceux des autres actifs du SI.

Sécuriser l’impression : 5 questions essentielles à se poser

  1. Les impressions sont-elles libérées après authentification ? Si ce n’est pas le cas, les documents confidentiels peuvent rester accessibles sur le bac de sortie.
  2. Qui peut utiliser les fonctions de copie et de numérisation ? L’authentification doit permettre d’appliquer des droits différenciés selon les utilisateurs.
  3. Que deviennent les données stockées dans les équipements ? Chiffrement, effacement et procédure de fin de vie doivent être vérifiés.
  4. Les équipements sont-ils protégés et surveillés comme les autres actifs du SI ? Les communications, les paramètres de sécurité, les journaux et les alertes doivent faire partie du dispositif de contrôle.
  5. Le fournisseur et les logiciels de gestion du parc sont-ils eux-mêmes évalués ? Une plateforme de gestion ou un agent installé dans le réseau de l’entreprise constitue lui aussi un élément de la chaîne de sécurité.

[1] Source : Quocirca Print Security Landscape 2026

Article 8 sur 9 · Contenu Partenaire

Des imprimantes multifonctions dopées à l’IA : quels bénéfices concrets ?

Proposé par KyoceraPublié le 21 octobre 20264 min de lecture

Contenu Partenaire

Du document vers une information exploitable

L’OCR, désormais bien connu dans l’univers documentaire, reste la première brique du traitement intelligent des documents. « Quand on scanne un document, on obtient une image. Les moteurs de reconnaissance des caractères transforment ensuite cette image en texte en associant reconnaissance des formes et dictionnaires », explique Benjamin Claus. Autrement dit, le système ne se contente plus de conserver l’image du document : il en rend le contenu lisible et exploitable par un traitement informatique.

Les capacités de reconnaissance vont aujourd’hui plus loin, avec l’identification de l’écriture manuscrite, du type de document ou d’informations particulières. Une facture peut ainsi être reconnue comme telle et certains de ses éléments, comme une date, identifiés automatiquement. Le document commence alors à être qualifié en fonction de son contenu.

L’intelligence peut également intervenir sur la qualité de l’image capturée. Les multifonctions KYOCERA intègrent ainsi des fonctions d’upscaling capables de reconstruire des pixels manquants dans une image de faible résolution afin d’en améliorer le rendu. Le système peut aussi détecter certaines anomalies de numérisation, par exemple lorsqu’une feuille pliée risque de masquer une partie de l’information, et alerter l’utilisateur.

Extraire l’information pour automatiser le traitement

Identifier un document constitue une première étape. Pour automatiser son traitement, il faut ensuite extraire les informations pertinentes, les structurer et les transmettre au système capable de les exploiter.

Sur un bon de livraison, par exemple, l’IA peut identifier les champs utiles (fournisseur, date, références, quantités…) puis les extraire pour alimenter directement l’application de gestion concernée. Le même principe s’applique aux formulaires, aux justificatifs de notes de frais ou aux factures qui échappent encore à la facturation électronique obligatoire.

« L’idée, en arrière-plan, est d’alimenter des outils métiers », poursuit Benjamin Claus. L’automatisation permet ainsi d’éviter la ressaisie des informations et de réduire à la fois le temps consacré aux tâches répétitives et le risque d’erreur. L’intérêt devient particulièrement tangible lorsque les volumes sont importants : quelques minutes gagnées sur chaque document peuvent représenter, à l’échelle d’un service, des dizaines ou des centaines d’heures économisées sur une année.

Reste à adapter le traitement à la nature du document. Benjamin Claus décrit ainsi une approche d’« IA composite », qui consiste à choisir le traitement en fonction de sa complexité. Un document très structuré, toujours présenté de la même manière, peut être traité à partir de zones prédéfinies : le système sait où chercher l’information et peut automatiser sa lecture. À l’autre extrémité, un document totalement dépourvu de structure, comme une simple photo, nécessite des capacités d’analyse beaucoup plus importantes. « L’idée, c’est de choisir la bonne IA selon la complexité du document ». Dans ce dernier cas, l’IA générative peut notamment être mobilisée pour analyser le contenu.

Cette approche permet d’automatiser le traitement des documents courants tout en conservant une intervention humaine lorsque le système rencontre un document ou une information qu’il ne parvient pas à interpréter avec suffisamment de certitude.

Maintenance des équipements : passer du réactif au prédictif

Au-delà du document lui-même, l’IA peut également analyser les données produites par les équipements : volumes d’impression et de numérisation, taux d’utilisation, incidents ou autres informations de fonctionnement. Dans un environnement de Managed Print Services, cette analyse sert notamment à détecter des signaux précurseurs et à intervenir avant l’arrêt de l’équipement. « Avec l’IA, toutes les données des multifonctions sont analysées en temps réel afin d’anticiper les pannes », résume Benjamin Claus.

Ces données permettent aussi d’affiner la gestion du parc en identifiant les équipements sous-utilisés ou, au contraire, susceptibles d’être mieux dimensionnés. La maintenance prédictive s’accompagne enfin de capacités de diagnostic et d’assistance à distance, qui évitent dans certains cas le déplacement d’un technicien, avec à la clé une réduction des interventions sur site et un bénéfice environnemental.

Détecter certains documents à risque

Les capacités d’analyse peuvent également être utilisées directement par le multifonction pour détecter des documents sensibles. « Grâce au machine learning, nous avons appris à nos périphériques à reconnaître certains mots-clés, comme “confidentiel”, précise le Directeur Marketing.

Une fois cette fonction activée, le périphérique analyse le document au moment de sa copie ou de sa numérisation. La détection d’une mention sensible peut alors déclencher différentes actions selon les règles définies : bloquer l’opération, demander une authentification complémentaire ou enregistrer l’événement dans le journal de sécurité.

Le multifonction peut ainsi adapter son comportement au contenu qu’il détecte et intégrer directement cette analyse aux mécanismes de protection des documents.

De l’équipement qui analyse à l’information qui circule

Avec l’IA, le document peut désormais être reconnu, interprété et traité au plus près de l’équipement. Mais sa valeur ne s’arrête pas à cette étape : les informations qu’il contient doivent ensuite rejoindre le bon outil, le bon processus et le bon utilisateur. Se pose alors la question de la circulation de la data dans l’entreprise, de son orchestration et de son intégration aux applications métiers.

Article 9 sur 9 · Contenu Partenaire

Du document au processus métier : faire circuler et gouverner l’information

Proposé par KyoceraPublié le 21 octobre 20263 min de lecture

Contenu Partenaire

Le récent déploiement du « choc numérique » par le ministère de la Justice donne une illustration concrète de cet enjeu dans le secteur public. Son plan « zéro papier » vise notamment à numériser les procédures encore transmises sur papier dans les parquets, afin d’éviter les délais et les ruptures dans la circulation de l’information. Mais le véritable défi consiste à faire entrer cette information dans le flux numérique de la procédure, pour qu’elle puisse être exploitée par les différents acteurs et systèmes de la chaîne judiciaire.

Faire circuler l’information, pas les documents

Une fois intégrée au processus, l’information doit encore être orientée vers le bon interlocuteur. Dans une entreprise, une facture numérisée peut par exemple être identifiée puis adressée au collaborateur chargé de sa validation, avant de poursuivre automatiquement son parcours.

Le document devient alors le point de départ d’une série d’actions plutôt qu’un fichier à faire circuler. « Il permet d’attribuer une tâche à un utilisateur », explique Benjamin Claus. Plutôt que de faire passer le document d’un interlocuteur à l’autre, le système attribue à chacun l’action qu’il doit réaliser et fait avancer le processus en conséquence.

Cette logique s’appuie sur des workflows capables de gérer les différentes étapes et les intervenants. Everteam, filiale de Kyocera spécialisée dans l’ECM et la gouvernance de l’information, propose notamment des fonctions de gestion de dossiers et de workflows pour organiser les processus documentaires et automatiser l’enchaînement des tâches.

Connecter le document aux applications métiers

Le workflow ne s’arrête toutefois pas à l’intervention d’un collaborateur. Une fois la facture validée, l’information doit pouvoir rejoindre le système qui prendra en charge la suite du traitement (comptabilité, gestion RH…) puis être conservée et archivée selon les règles définies.

Les fonctions d’intégration permettent alors de relier les documents aux applications de l’entreprise, notamment via des connecteurs ou des API REST. Everteam propose par exemple des interfaces avec différents référentiels et systèmes du SI, dont SAP, SharePoint et Microsoft 365. Pour une DSI aux ressources contraintes, cette capacité d’intégration est particulièrement importante : la gestion documentaire doit s’insérer dans les outils existants, pas s’y ajouter.

Quand l’IA s’attaque au « vrac numérique »

À mesure que l’information circule entre les différents systèmes de l’entreprise, une autre difficulté apparaît : la retrouver. Documents, espaces collaboratifs, messageries, applications métiers et services cloud ont multiplié les lieux où elle peut être stockée. L’information est partout, mais sa localisation devient parfois difficile à maîtriser.

Comment retrouver rapidement le bon document lorsque son nom, son emplacement ou son classement ne suffisent plus ? « Sur ce terrain, l’IA apporte de nouvelles capacités », indique Benjamin Claus. Elle intervient à deux niveaux. Dès l’entrée, l’Intelligent Document Processing (IDP) reconnaît le type de document, en extrait les données utiles et l’oriente vers le bon processus. Ensuite, en analysant le contenu et en enrichissant les métadonnées, l’IA permet de rechercher un document d’après ce qu’il contient, et non plus seulement d’après la manière dont il a été nommé ou rangé.

L’objectif est de passer d’un ensemble de documents dispersés à une information identifiée, structurée et exploitable.

De la technologie à la gouvernance de l’information

Derrière la capture, les workflows et les technologies d’IA, une question reste centrale : qui maîtrise l’information, ses usages et son cycle de vie ? « Bien gouverner l’information, c’est aussi définir comment elle est classée, qui peut y accéder, combien de temps elle est conservée et à quel moment elle doit disparaître », souligne Benjamin Claus.

Cette maîtrise devient critique avec l’IA. Un assistant comme Microsoft 365 Copilot s’appuie sur les droits d’accès existants : des permissions mal définies peuvent ainsi conduire à faire apparaître des informations sensibles dans les réponses fournies à un utilisateur. Plus largement, automatiser le traitement d’une information mal qualifiée ou soumise à de mauvaises règles ne fait qu’accélérer le problème.

C’est aussi là que l’accompagnement d’un partenaire prend tout son sens : définir les règles, intégrer les outils au SI et inscrire leur usage dans la durée. Car l’efficacité de l’automatisation repose d’abord sur une information bien maîtrisée et correctement gouvernée.