Aller au contenu

Préférences et cookies

Afin d’améliorer votre expérience sur notre site et de réaliser des statistiques de visites, nous utilisons des cookies. Rien n’est déposé sans votre accord, et le refus n’enlève l’accès à aucun contenu. Ce choix peut être modifié à tout moment.

Gérer les traceursVos données

Personnaliser
Cybersécurité & ConformitéGrand dossier9 articlesPublié le

SASE, une approche indispensable pour la sécurité des entreprises ?

Dossier de la rédaction

Le Monde Informatique

Créé en 2019 par le Gartner, le modèle SASE (Secure Access Service Edge) se veut être le point unique de convergence dans le cloud des services réseaux et de sécurité. En effet, le cabinet d'études part du constat que les applications métier et les charges de travail migrent inexorablement vers le cloud.

Aller au sommaire
SASE, une approche indispensable pour la sécurité des entreprises ?

Article 1 sur 9

SASE : enfin une approche globale de la sécurité
Par Benoît HuetPublié le 12 février 20214 min de lecture

SASE : enfin une approche globale de la sécurité
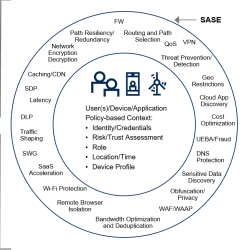
Le concept SASE est l'exact opposé des architectures sécurité en étoile conventionnelles .

Théorisé par le cabinet Gartner en 2019, SASE (Secure Access Service Edge) est un concept qui consiste à faire converger les fonctions réseaux et sécurité au sein d’un service cloud natif et unifié. « L’idée du Gartner est de disposer d’une plateforme capable d’intégrer différentes fonctionnalités (Zero Trust, firewalling, Proxy, SD-WAN, inspection SSL, DNS, etc.) et de proposer un accès sécurisé au plus proche de l’utilisateur », résume Ivan Rogissart, directeur avant-ventes Europe du Sud de Zscaler.

L’objectif de SASE est donc de fournir un accès sécurisé, quel que soit l'emplacement des utilisateurs, des données, des applications ou des périphériques. SASE est l’exact opposé de nos architectures en étoile conventionnelles qui ne peuvent plus suivre le rythme des demandes croissantes de l'informatique centrées sur la périphérie. « Le contexte actuel est très favorable au modèle SASE, nous avons de plus en plus de demandes de projets pour couvrir la mobilité et la sécurité des salariés », reconnaît Raphaël Bousquet, VP Europe du sud de Palo Alto. « C’est bien l’évolution du move to cloud qui oblige les entreprises à repenser la gestion du trafic entre les sites distants et les sites centraux, d’autant que 80% du trafic va sur l’Internet. Comment je gère ce trafic sur Internet », renchérit Bruno Caille, directeur technique de Cisco France.

SASE fait le plein de technologies

Sur le papier, Gartner estime qu’une architecture SASE regroupe plusieurs fonctionnalités et technologies dont du SD-WAN, un accès réseau Zero Trust (ZTNA), du firewall as a service, une passerelle Web sécurisée ou encore un courtier en sécurité dans le cloud (CASB). En pratique, aucune offre du marché ne peut prétendre aujourd’hui être qualifiée de full SASE. Et pour cause, plusieurs typologies d’acteurs s’opposent sur ce marché, ceux qui viennent de la sécurité, ceux qui viennent du SD-WAN, ceux qui viennent du routage et du réseau, d’autres, plus opportunistes, qui montent des offres suite à diverses acquisitions… , sans oublier les géants de l’IT comme Microsoft (lien vers ). « Difficile d’être full SASE, plusieurs approches co-existent, rappelons que le modèle SASE est une vision », reconnaît, à ce titre, Ivan Rogissart. C’est pour cela que certains éditeurs prônent aussi l’ouverture de leur plateforme à des acteurs tiers pour proposer à leurs clients l’offre SASE la plus complète possible.

Vers une fusion des équipes ?

Enfin, un autre point reste en suspens, c’est la fusion des équipes réseaux (notamment celles du WAN) et sécurité dans les organisations et les entreprises. Historiquement, ces équipes restent assez indépendantes et autonomes dans leur façon de faire. Pour Ivan Rogissart de Zscaler, les choses bougent néanmoins : « Le SASE suscite l’intérêt de nos clients, lesquels commencent à fusionner leurs équipes en mettant en place des tâches et des rôles spécifiques ». Un avis que partage Xavier Daspre, Cloud Security Architects EMEA Lead chez Akamai et qui ajoute : « Même si les fondements entre les équipes sont différents, elles partagent souvent la même plateforme d’orchestration avec des processus automatisés ».

Au sein des entreprises, les RSSI commencent à scruter plus dans le détail ce concept du SASE et n’hésitent d’ailleurs pas à mettre en parallèle les solutions qu’ils ont déjà déployées en interne qui puissent rentrer dans ce modèle. Ils font en quelque sorte une checklist en s’appuyant sur leurs solutions existantes pour savoir à quel niveau leur entreprise se situe par rapport au SASE. Dans ce contexte, les décideurs pourraient aussi être tentés de réduire leur nombre de fournisseurs et le modèle SASE les encourage dans cette phase de rationalisation. En effet, il est sûrement plus simple de disposer d’une plateforme unique pour gérer tous les outils de sécurité et le réseau, au risque de mettre tous ses œufs dans le même panier.

 Des acteurs sur le qui-vive

Côté fournisseurs, quels ont ceux qui seront reconnus dans le futur Magic Quadrant autour du SASE par le cabinet Gartner ? Impossible de répondre pour l’heure, il n’existe pas de Magic Quadrant, cela ne devrait pas tarder peut-être dans les mois à venir... Une chose est sûre, les éditeurs s’activent, à ce rythme, il est probable que nous assistions à une plus forte rationalisation du marché où toutes ces fonctions embarquées vont se consolider sous un nombre plus réduit d’acteurs. En attendant, Gartner estime que d’ici à 2024, 40 % des entreprises et des organisations pourraient adopter une politique SASE. On comprend donc mieux cette frénésie.
Article 2 sur 9

Le spécialiste du CDN Akamai concentre ses efforts vers la sécurité

Par Benoît HuetPublié le 12 février 20211 min de lecture

Le spécialiste du CDN Akamai concentre ses efforts vers la sécurité
Xavier Daspre, Cloud Security Architects EMEA Lead chez Akamai

De son côté, Akamai, d’abord un fournisseur du CDN avec ses milliers de serveurs Edge répartis chez les fournisseurs d’accès Internet s’intéresse aussi de près à l’approche SASE du Gartner. « Nous concentrons aussi nos efforts sur la sécurité en renforçant nos offres autour du WAF (Web Application Firewall), de la gestion des bots ou encore du Zero Trust par exemple », indique Xavier Daspre, Cloud Security Architects EMEA Lead chez Akamai. D’ailleurs, les services de sécurité KSD (Kona Site Defender), qui incluent aussi la plateforme CDN Ion, sont désormais prioritairement mis en avant pour répondre aux besoins des entreprises comme l’accès à leurs environnements de manière sécurisée. Pour se rapprocher de toutes les fonctionnalités que renferme SASE, le fournisseur n’hésite pas à signer des partenariats comme il est actuellement en train de le faire avec un fournisseur CASB. De même, l’éditeur propose un outil d’administration (ACC pour Akamai Control Center) qui supervise toutes ses offres, cet outil est fortement ouvert vers l’extérieur grâce à un jeu d’API.

Article 3 sur 9

Cisco, une maîtrise de bout en bout ou presque

Par Benoît HuetPublié le 12 février 20211 min de lecture

Cisco, une maîtrise de bout en bout ou presque
Bruno Caille, directeur technique de Cisco France.

À la fois acteur du réseau et de la sécurité, Cisco est tout naturellement bien positionné pour répondre à un modèle SASE de bout en bout. Déjà avec les offres SD-WAN (Viptela et Meraki), le fournisseur vient donc les compléter par les solutions Remote Access (EasyConnect) et Zero-Trust/gestion des identités (ISE et Duo Security pour l’authentification multifacteur). Bien sûr, Cisco prend en compte toute la partie sécurité pour protéger les accès Internet avec Umbrella (DNS), Bruno Caille, directeur technique de Cisco France confirme qu’un service DLP viendra d’ici peu compléter le service Umbrella. En outre, la firme met en avant ses solutions AMP (Advanced Malware Detection) qui s’enrichissent des analyses et des informations provenant du service Talos (8% de trafic mondial analysé via Talos) et la protection des workloads avec Tetration via la microsegmentation automatisée. L’analyse du trafic et sa visibilité sont assurées par Stealthwatch. Quant à la plateforme SecureX, elle représente le point unifié dans une gestion automatisée de toutes les solutions de sécurité de Cisco et de leurs mises à jour.

Article 4 sur 9

Citrix monte en puissance dans ce modèle SASE

Par Benoît HuetPublié le 12 février 20211 min de lecture

Citrix monte en puissance dans ce modèle SASE
Guillaume Reffet, ingénieur avant-ventes chez Citrix.

Depuis 30 ans, Citrix est un acteur reconnu dans la publication d’applications, toutefois, comme le rappelle Guillaume Reffet, ingénieur avant-ventes chez Citrix, Citrix a su adapter son offre aux nouveaux usages (cloud, Saas, mobilité ou encore télétravail) en se rapprochant ainsi aujourd’hui au plus près de ce que demande le Gartner avec SASE. L’éditeur répond donc au modèle SASE avec trois offres : Citrix Secure Workspace Access et Citrix Secure Internet Access complétées par Citrix SD-WAN, la solution SD-WAN de l’éditeur. D’un point de vue utilisateur, Citrix Secure Workspace Access procure un accès Zero Trust (sans VPN) aux applications Web et Saas depuis des terminaux gérés par l’entreprise ou personnels. « Nous vérifions les identités au départ et derrière, nous monitorons les accès en permanence pour vérifier des connexions suspectes », résume Guillaume Reffet. Dans le cas d’applications non maîtrisées, le service Citrix Secure Internet Access agit sur plusieurs niveaux de sécurité grâce à ses diverses fonctionnalités intégrées comme la passerelle Web sécurisée, un pare-feu nouvelle génération, un CASB (Cloud Access Security Broker), un DLP, ainsi que des fonctions de sandboxing et de détection des attaques grâce à l’IA. Bien sûr, si ces offres fonctionnent avec Citrix SD-WAN, elles sont aussi interopérables avec des infrastructures SD-WAN tierces.

Article 5 sur 9

Palo Alto, un catalogue déjà bien fourni

Par Benoît HuetPublié le 12 février 20211 min de lecture

Palo Alto, un catalogue déjà bien fourni
Raphael Bousquet, VP Europe du sud de Palo Alto.

« Chez Palo Alto, notre positionnement est complet par rapport au SASE, nous avons consolidé nos services sur notre plateforme unique Prisma Access », indique Raphael Bousquet, VP Europe du sud chez le fournisseur californien. Prisma Access est conçu autour d’une solide base de firewall as a service auquel se greffent diverses fonctions (CASB, DNS, DLP et bien d’autres outils autour de l’IoT par exemple). La plateforme de Palo Alto s’est même enrichie, il y a quelques mois, d’un service SD-WAN suite au rachat de CloudGenix. A ce titre, Raphael Bousquet confirme que ce service a d’ailleurs été un élément décisif dans le choix récent d’une entreprise du CAC 40 qui veut équiper ses 400 sites en SD-WAN et en fonctions de sécurité. Suite au rachat de Sinefa, Palo Alto a également ajouté à sa plateforme des KPI pour mesurer la qualité de service de l’utilisateur. « Notre but est bien d’améliorer l’expérience de l’utilisateur en récoltant des données. Nous pouvons ainsi identifier les points de contention, ça sert aussi à valider un projet SASE », souligne Eric Antibi, directeur technique de la société.

Article 6 sur 9

Le SD-WAN comme socle du SASE chez Versa Networks

Par Benoît HuetPublié le 12 février 20211 min de lecture

Le SD-WAN comme socle du SASE chez Versa Networks
Hector Avalos, VP Sales Europe du Sud chez Versa Networks

Versa Networks, plutôt reconnu comme un acteur du SD-WAN, s’est démarqué très tôt de ses concurrents SD-WAN par l’apport de fonctions natives de sécurité dans son offre (filtrage, prévention DDoS, IPS, proxy, UTM, pare-feu, etc.). Et comme le mentionne Hector Avalos, VP Sales Europe du Sud chez Versa Networks, la plateforme de Versa est ouverte à d’autres éditeurs tiers pour couvrir un plus large spectre de fonctions qui va dans le sens de la politique SASE d’une entreprise. Versa Networks peut aussi compter sur son outil d’orchestration Versa Director. « Depuis notre plateforme logicielle d’orchestration et management centralisée, nous pilotons et activons les fonctions de SD-WAN (comme la priorisation des flux applicatifs) et les différents services de sécurité dans les sites distants », relève Hector Avalos. Dans son approche SASE, le fournisseur cible aussi les petites et moyennes entreprises avec sa solution Titan. Pour répondre aux besoins des PME, l’éditeur a simplifié l’interface, ainsi, en quelques clics, il est possible de déployer un service SD-WAN avec des fonctions de sécurité basiques. De même, Versa Networks met sur le marché Work For Home, une solution SD-WAN sécurisée pour les travailleurs à domicile.

Article 7 sur 9

Zscaler mise d'abord sur sa passerelle Internet sécurisée

Par Benoît HuetPublié le 12 février 20211 min de lecture

Zscaler mise d'abord sur sa passerelle Internet sécurisée
Ivan Rogissart, directeur avant-ventes Europe du Sud de Zscaler

Le fournisseur mise sur plusieurs solutions dont sa plateforme cloud Secure Web Gateway avec Zscaler Internet Access, d’ailleurs identifiée par le Gartner comme solution leader dans son Magic Quadrant autour des solutions Secure Web Gateway. Zscaler Internet Access exploite donc une pile de fonctions pour sécuriser l’Internet comme le proxy pour  inspecter le trafic chiffré, le firewalling/IPS, le CASB ou encore le sandboxing et le DLP. Le brasseur belgo-brésilien Anheuser-Busch Inbev exploite, à ce titre, cette solution pour sécuriser ses accès Internet et ses applications (Salesforce, Workday, Office 365, etc.) majoritairement dans le cloud et donc hors de son périmètre. Dans son approche SASE, la société propose également une solution Zero Trust avec Private Access. «Zscaler Private Access embarque une intelligence pour contrôler le trafic entre les interconnexions de tunnel et gérer les microsegmentations du trafic, c’est un mécanisme intelligent du routage en fonction des besoins des utilisateurs », explique Ivan Rogissart, directeur avant-ventes Europe du Sud de Zscaler.

Article 8 sur 9

Le point avec Gérôme Billois, administrateur du Clusif et associé au cabinet Wavestone

Par Benoît HuetPublié le 12 février 20213 min de lecture

Le point avec Gérôme Billois, administrateur du Clusif et associé au cabinet Wavestone
Gérôme Billois est administrateur du Clusif et associé au cabinet Wavestone.

En tant qu’administrateur du Clusif, à quelle problématique répond le modèle SASE du Gartner ?

Au-delà du business que ce modèle va générer pour les fournisseurs, SASE répond à une vraie problématique d’efficacité de moyens de protection en place. En effet, les RSSI se retrouvent souvent face à des dizaines de fournisseurs de solutions dans une logique de Best of Breed, sans oublier une infrastructure d’un autre temps centrée sur le périmètre de l’entreprise. Dans ce contexte, SASE va amener une vision plus intégrée en prenant vraiment en compte les usages actuels comme le cloud, la mobilité et le télétravail.

Existe-t-il une seule approche SASE ?

Non, il n’y pas d’acteurs magiques 100 % SASE avec une approche unique, n’oublions pas que c’est un nouveau concept ; de plus, les fournisseurs viennent d’horizons différents avec leurs spécialités, ceux issus du réseau, d’autres de la sécurité avec pour chacun leurs forces et leurs faiblesses. Les éditeurs sont plus positionnés aujourd’hui dans une logique de veille, mais ils ont raison de s’emparer de ce sujet avec chacun leur vision. Cela dit, certains acteurs, très en pointe sur ce sujet, sont plus avancés que d’autres.

De par votre expérience personnelle au sein du cabinet de conseil Wavestone, comment réagissent les grandes entreprises face au SASE ?

À l’heure actuelle, nous ne pouvons pas dire qu’il y a un emballement autour du SASE chez les grands comptes, juste quelques expérimentations. Comme je le mentionnais précédemment, ce concept est encore très récent ; les entreprises sont dans une phase de décryptage de l’approche et de la technologie ainsi que d’analyse des solutions associées. Ceci dit, ce concept SASE suscite un intérêt auprès des décideurs, tout comme le Zero Trust, car ils font face à une demande toujours pressante des métiers et de leurs partenaires vers plus d’ouverture du SI. Et se pose toujours la question de la sécurité qui va bien au-delà du simple périmètre de l’entreprise.

Est-il aussi simple et rapide pour une entreprise de basculer vers un modèle SASE ?

Pas vraiment, il n’y aura pas d’effet big bang du jour au lendemain. Les décideurs ont signé des contrats avec leurs fournisseurs qui ne s’arrêtent pas tous en même temps, certains se chevauchant avec d’autres. Il faudra du temps et une volonté portée au plus haut niveau. Mais avec SASE, les entreprises pourraient gagner sur deux tableaux : la simplicité avec une seule console d’administration et une réduction des compétences dans le temps et donc des coûts.

Avec le SASE, nous entendons souvent parler de rapprochement entre les équipes réseaux et sécurité, qu’en pensez-vous, va-t-on assister à un tel rapprochement ?

Pour la gouvernance, il y aura toujours une équipe dédiée au réseau et une liée à la sécurité. Je ne vois pas de fusion des équipes pour le moment. L’enjeu des équipes réseau est de garder tous les liens (LAN, WAN, MAN et réseaux de datacenters) fonctionnels et disponibles même si, avec le télétravail qui se généralise, elles n’ont plus forcément la main sur certains réseaux. L’équipe de sécurité garantit bien sûr l’étanchéité du réseau, mais la sécurité intervient à tous les niveaux (applications, données, etc.). Quoi qu’il en soit, ces équipes travaillent déjà ensemble pour plus de fluidité et d’agilité sans pour autant parler de fusion des équipes. 

Article 9 sur 9

La SNCF suit, à son rythme, son propre modèle SASE

Par Benoît HuetPublié le 12 février 20212 min de lecture

La SNCF suit, à son rythme, son propre modèle SASE
Pour mettre en place son SASE, la SNCF travaille avec plusieurs fournisseurs dont Palo Alto Networks. (Crédit R.Möller))

« Depuis 5 ans environ, la SNCF fait évoluer ses infrastructures et ses applications vers le cloud, le Saas et la mobilité », indique Antoine Ancel, Antoine est d'ailleurs Directeur Cyber Sécurité Opérationnelle du groupe SNCF. C’est donc dans ce contexte de transformation numérique que le groupe revoit aussi sa politique de sécurité en conciliant son héritage applicatif et l’ouverture de son SI vers l’extérieur. Bien sûr, comme le rappelle le responsable sécurité, le groupe n’a pas attendu les modèles marketing SASE ou Zero Trust pour apporter une réponse sécuritaire adaptée, mais il admet que ces approches vont dans le bon sens. « Le but n’est pas d’opérer un big bang mais d’y aller étape par étape, n’oublions pas qu’il faut assurer une continuité de service en parallèle », souligne Antoine Ancel. Renforcer la gestion des identités et des habilitations, assurer la protection des devices et des sous-ensembles applicatifs font, entre autres, partie des priorités du groupe, et pour ce faire, le groupe SNCF travaille sur l’un des volets sécurité - suite à un vaste appel d’offres plus global - avec Palo Alto.

Bien entendu, Palo Alto est l’un des fournisseurs du groupe comme le sont aussi StormShield ou encore Fortinet. Avec Palo Alto, la SNCF s’affranchit désormais des accès distants par VPN avec la solution Prisma Access (reconnue comme un service de périmètre d’accès sécurisé de type SASE) et bénéficie des capacités de Proxy et de split tenneling. Aujourd’hui, les déploiements se mesurent en dizaines de milliers de postes via Prisma Access, la crise sanitaire et le télétravail qui en résulte ont accéléré les choses comme le rappelle Antoine Ancel. Ce dernier reconnaît, à ce titre, que le service de Palo Alto proposé en mode cloud a facilité la bascule en télétravail, pas de saturation liée au VPN. Plus généralement, dans cette phase de mutation, SNCF souhaite aussi réduire le nombre de ses partenaires en se recentrant sur les vraies priorités de la sécurité de ses infrastructures.