ArticlePoste de travail
Android ciblé par ADB.Miner, un malware de cryptominage
En moins de 48 heures, un botnet très virulent a attaqué des terminaux animés par Android pour installer à l'insu des propriétaires un malware de minage de cryptomonnaie.
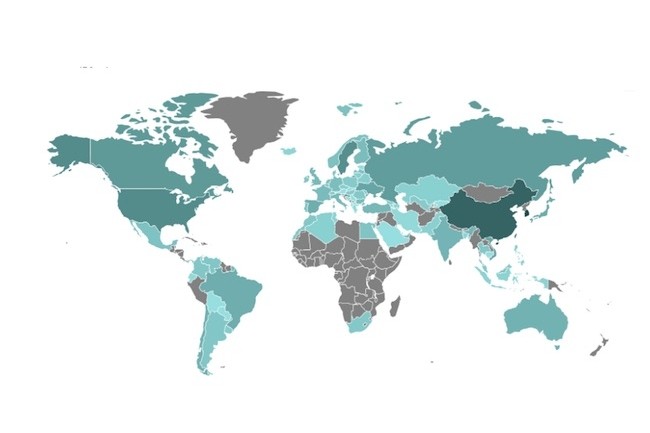
Le port 5555 des smartphones Android est depuis 48 heures la cible d’un botnet essayant d’installer le malware baptisé ADB.Miner contribuant au minage de la cryptomonnaie Monero. Exploitant une faille provoquée par l’outil de développement Android Debug Bridge, ce botnet, apparu le week-end dernier, a déjà infecté des milliers de mobiles. Le port 5555 est normalement fermé, mais l’outil Android Debug Bridge ouvre ce port pour effectuer une série de tests de diagnostic. Le malware de type ver se propage avec peu ou pas d'interaction utilisateur, ont écrit des chercheurs de la société de sécurité chinoise Netlab dans un billet de blog publié dimanche. Une fois infectés, les smartphones Android et les boîtiers TV scannent les réseaux à la recherche d'autres appareils dont le port Internet 5555 est ouvert.
Le laboratoire de Netlab a été scanné par des terminaux infectés à partir de 2 750 adresses IP uniques au cours des 24 premières heures d'activité du botnet, chiffre qui a amené les chercheurs à conclure que le malware se répand extrêmement rapidement. « Dans l'ensemble, nous pensons qu'il existe un nouveau ver actif ciblant l'extension de l'interface de débogage ADB des systèmes Android, et ce ver a probablement infecté plus de 5 000 dispositifs en seulement 24 heures », ont écrit des chercheurs de Netlab. « Ces appareils infectés essaient activement de répandre du code malveillant. »
Un malware gourmand en ressources CPU
Une fois infectés, les appareils sont munis d'une application qui travaille au minage de la cryptomonnaie Monero pour le compte des hackers. Le minage est une opération faisant un usage intensif des ressources processeur, ce qui peut entrainer un impact important sur les performances générales du terminal. Pour se protéger, il est nécessaire de vérifier que le port 5555 est bien bloqué et de scanner son terminal avec un antimalware. Une opération très facile avec un smartphone, un peu moins avec un boitier TV Android.