
ArticleDonnées & IA
Une variante de Zombieload fragilise les puces Intel Cascade Lake
Après Spectre et Meltdown, une autre vulnérabilité touche les processeurs Intel. Une variante de l'attaque Zombieland ciblerait les puces sous micro-architecture Cascade Lake.
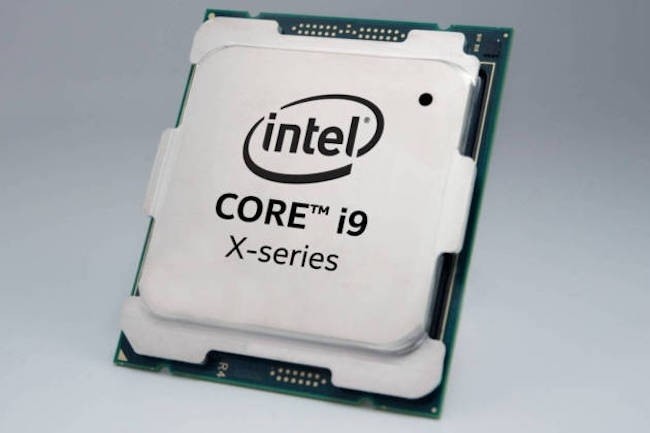
En matière de sécurité informatique, le risque est maintenant partout y compris sur les couches basses comme les processeurs. Après la découverte de Spectre et Meltdown, la même équipe de chercheurs a mis en avant une autre vulnérabilité touchant cette fois-ci les puces Intel sous micro-architecture Cascade Lake. C’est-à-dire à la fois les puces Xeon pour les serveurs et les séries Core pour le grand public.
Elles sont sensibles à une variante de l’attaque Zombieland. Cette dernière avait été mise en évidence en mai dernier par des chercheurs de la Vrije Universitet Amsterdam. Ils avaient nommé leur technique d’attaque par canal latéral Rogue In-Flight Data Load ou RIDL. La vulnérabilité se situe au sein du TAA (Transactional (TSX) Asynchronous Abort), c’est-à-dire la façon la puce tente d’anticiper les impacts des futures commandes. Cette technique connue sous le nom d’exécution spéculative, accélère le fonctionnement des puces. Mais un design défectueux donne aux pirates la capacité d’extraire des données potentiellement sensibles. Le délicat équilibre entre performance et sécurité !
Un correctif incomplet
Intel avait à cette époque corrigé la faille, mais selon les chercheurs le patch est incomplet. « Les modifications de conception des puces Cascade Lake n’ont pas été suffisantes pour se protéger des attaques par canal latéral. Sermonnée, la firme de Santa Clara a annoncé la disponibilité d’un correctif pour ces récentes puces en désactivant TSX.
Elle reconnait néanmoins que ce patch ne garantit pas une protection absolue et que d’autres attaques via canal latéral restent possibles. Intel veut néanmoins rassurer car elle n’a pas observé des « exploits actifs basés sur ces vulnérabilités ».