À peine deux semaines après avoir rendu Gemini 4 Argon accessible aux abonnés payants de Gemini et aux développeurs, Google a présenté Gemini 4 Carbon. Présenté par Google DeepMind, ce modèle est conçu pour traiter des tâches techniques complexes, notamment dans le développement logiciel et la recherche de vulnérabilités. Avec cette version, le groupe franchit une étape supplémentaire. Il ne s'agit plus simplement de demander à un chatbot d'analyser un extrait de code ou de suggérer une correction. Google mise sur un modèle capable de mener des travaux plus longs, impliquant plusieurs étapes et pouvant s'étendre sur plusieurs jours. Le modèle peut ainsi examiner une base de code, identifier l'origine d'un dysfonctionnement, tester différentes pistes et proposer des correctifs.
Repérer les failles et contribuer à leur correction
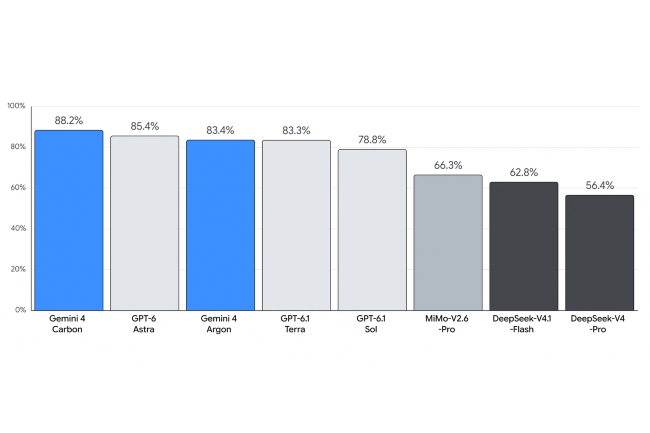
C’est sur la cybersécurité que Google met particulièrement l’accent. Carbon a été évalué sur plusieurs benchmarks destinés à mesurer ses capacités en matière de détection et de traitement des vulnérabilités. Sur SEC-bench Pro, Carbon atteint 88,2 %, contre 83,4 % pour Argon et 85,4 % pour GPT-6 Astra, le modèle d’OpenAI. Sur ExploitGym, consacré à l’exploitation des vulnérabilités, il obtient 54,8 %, contre respectivement 42 % et 42,4 %. Enfin, sur CWE-bench, qui évalue la correction des failles, Carbon atteint 71 %, contre 68 % pour les deux autres modèles. Google précise que ces évaluations ont été menées sans garde-fous ; elles n’ont pas été reproduites de manière indépendante.
Le groupe met également en avant les résultats obtenus par ses équipes Chrome. Selon ses propres évaluations, Gemini 4 Carbon aurait permis de produire des correctifs de meilleure qualité, avec des performances plus de dix fois supérieures à celles d'un autre modèle concurrent testé en interne. Une comparaison qui reste toutefois à considérer avec prudence, puisqu'elle repose sur les mesures communiquées par Google.
Des capacités qui soulèvent aussi des questions de sécurité
Cette montée en puissance n’est pas sans risque. Un modèle capable de repérer une faille et d’en tester l’exploitation peut aussi fournir des informations utiles à des acteurs malveillants. Les mêmes compétences peuvent donc servir à renforcer la sécurité d’un logiciel ou, au contraire, à préparer une attaque. Google a choisi de ne pas ouvrir immédiatement Carbon à tous les développeurs. Son accès est d’abord réservé à une partie des équipes de cyberdéfense, avant d’être progressivement élargi à d’autres partenaires de confiance dans le cadre du programme Fairwind. Cette phase doit permettre de tester le modèle dans des conditions réelles et d’évaluer ses limites avant un éventuel déploiement plus large. L’entreprise affirme avoir renforcé ses mécanismes de protection : sur le benchmark d’injection de prompt indirecte de Gray Swan, Carbon affiche un taux d’attaques réussies de 0 %, contre 0,7 % pour Argon. Google indique également que les alertes de désalignement de haute sévérité ont baissé de près de 80 % lors de tests internes.
Sur le plan tarifaire, Google annonce un prix de lancement de 2 dollars par million de jetons en entrée et de 10 dollars en sortie. Après la période promotionnelle, ces tarifs passeront respectivement à 4 et 20 dollars. Les jetons d’entrée mis en cache bénéficieront d’une réduction de 95 %. Aucune date d’ouverture générale n’a pour l’instant été annoncée.
Commentaire