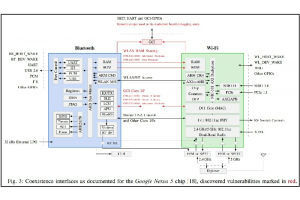
Les puces WiFi et Bluetooth cumulent les bugs
Une étude menée par plusieurs chercheurs des universités de Darmstadt et de Brescia met en évidence une multitude de failles dans les puces WiFi et Bluetooth de terminaux mobiles.
Exploitée activement par les cybercriminels, la faille Log4j touche beaucoup de systèmes. Constructeurs, fournisseurs et éditeurs ont communiqué sur l'impact de la vulnérabilité...
Pour sensibiliser et former les collaborateurs aux risques cyber, MailinBlack intègre dans sa solution de sécurité Phishing Coach une fonction de simulation de cyberattaque par...
Arrivée en février 2021 en tant que RSSI de Reddit, Allison Miller veut donner plus de moyens aux développeurs grâce à une gestion proactive des risques. Elle souhaite également...
L'exploit Log4Shell issu de la vulnérabilité dans la librairie de journalisation Apache Log4j n'en finit pas de monter en puissance. Entre victimes de plus en plus nombreuses,...
Le centre de défense contre le phishing (Phishing Defense Center) de Cofense a repéré deux types d'attaques par hameçonnage ces dernières semaines à l'encontre des clients de...
Le CDSE et l'ANSSI publient un guide pratique consacré aux cyber-crises pour anticiper sa venue et ensuite savoir la gérer.
Des cybercriminels exploitent activement une faille critique dans Apache Log4j. Cette librairie de journalisation est utilisée par des millions d'applications Java. Les...
Le NIST a publié son rapport sur le nombre de failles recensées pendant l'année 2021. L'organisme a trouvé plus de 18 300 vulnérabilités, un record par rapport à 2020. Seule...
Très largement connu pour ses produits agroalimentaires, Kraft Heinz a rencontré des problèmes de sécurité que beaucoup de groupes connaissent. Faisant état d'un programme de...
Une version cloud managée de la solution de détection et réponse à incident Carbon Black de VMware est disponible pour les centres de sécurité opérationnelle internes. Objectif :...
S'attaquant à ses victimes en volant et chiffrant leurs données puis en menaçant de les publier en cas de non versement de rançon, BlackCat se présente comme digne successeur des...
L'université de Bretagne Sud (UBS) annonce qu'elle vient d'obtenir le financement européen pour un master en cybersécurité. De niveau international, le programme Erasmus Mundus...
S'attaquant aux postes Windows et protégeant son activité en utilisant la blockchain, le botnet Glupteba est impliqué dans plus d'un million de compromissions de systèmes. Google...
Une vulnérabilité critique a été découverte dans le logiciel de support à distance des PC et serveurs, Desktop Central de ManageEngine à destination des MSP. La faille est...
L'enquête sur le vol de données au sein d'Ubiquiti pointe la responsabilité d'un employé. Ce dernier a dérobé des données de l'entreprise, demandé une rançon à son employeur, puis...
Le cybergang Nobelium derrière la cyberattaque majeure Solarwinds fin 2020 n'a pas compromis seulement des organisations privées et publiques étrangères. Dans un dernier rapport,...