Deux failles dans Forticloud SSO à corriger
Des vulnérabilités ont été découvertes dans le système d'authentification de Forticloud. En attendant l'application des correctifs, Fortinet recommande aux utilisateurs de...
Un chercheur en sécurité alerte que de nombreuses applications .NET seraient vulnérables à l'écriture de code malveillant dans des fichiers à cause de classes de proxy http de...
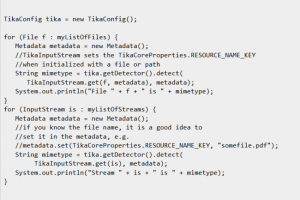
Le framework open source de détection et d'extraction de type de contenu a été corrigé cet été pour les formats PDF. Mais la faille dans Tika s'étend à d'autres modules,...
Microsoft a publié son lot mensuel de correctifs de sécurité mensuels dont un répare une faille zero-day dans Windows déjà exploitée.
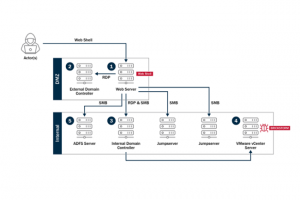
La Cisa et la NSA avertissent que des pirates informatiques soutenus par l'État chinois déploient un malware baptisé Brickstorm sur des serveurs vCenter de VMware. Ils peuvent...
Après la découverte d'une faille critique dans React Server Components, des chercheurs ont signalé plusieurs cas d'exploitation. Il est donc urgent d'appliquer les derniers...
Une faille critique dans la bibliothèque React a été corrigée et les développeurs sont invités à l'actualiser rapidement ainsi que le framework Next.js. Une urgence similaire à la...
En tant que partenaire des « écoles cyber Microsoft by Simplon », l'intégrateur de solutions de cybersécurité Metsys accueille des demandeurs d'emploi pour 16 mois de formation en...
Après avoir déjà subi un piratage l'été dernier, France Travail a été visé par une cyberattaque via la compromission du compte d'un agent. Les données d'1,6 million de jeunes en...
Pour diffuser des logiciels malveillants, les auteurs de la cyberattaque Contagious Interview ont associé GitHub, Vercel et npm dans un pipeline de développement et de livraison...
La dernière fonction de Teams pour chatter avec n'importe quelle personne à l'aide d'une adresse mail externe au domaine d'une entreprise, désactive toutes les protections de...
Des experts en sécurité ont découvert une campagne menée par le groupe Scattered Lapsus$ Hunters ciblant les utilisateurs de Zendesk avec de faux domaines.
Certes, le volume d'attaques dans les environnements OT/IoT est largement inférieur à celui lié à l'IT, ces réseaux OT n'étant pas aussi nombreux, mais ils sont bien plus...
Le fournisseur de services d'IA a admis avoir été touché par un vol de données affectant les utilisateurs de ses services API. Une cyberattaque par phishing sur Mixpanel, un...
Des partenariats entre différents groupes de rançongiciel ont entrainé une augmentation des attaques. Ces dernières devraient s'accentuer à l'approche des fêtes de fin d'année.
Les équipes de Cato Networks ont découvert une technique baptisée HashJack qui ajoute un prompt malveillant à la suite d'une URL. Cette méthode piège les navigateurs basés sur...
Les développeurs se servent d'utilitaires en ligne pour les aider à coder. Le problème selon une étude, c'est qu'ils laissent des données sensibles sur ses sites qui ne sont pas...