Les experts en cybersécurité et cloud très recherchés en 2026
La cybersécurité devient la compétence IT la plus recherchée par les recruteurs de l'Hexagone en 2026, selon une étude publiée par Robert Half. La moitié des entreprises, PME et...
Une chercheuse a trouvé un paquet npm qui installe en secret l'agent OpenClaw (ex Molbot). S'il n'a pas été utilisé à des fins malveillantes, l'accès étendu de l'agent au système...
Un groupe APT chinois a mené une campagne d'attaques sur des environnements VMware pendant plus d'un an et demi. Il a exploité une faille dans l'outil RecoverPoint de Dell depuis...
Un renforcement de l'éditeur de texte open source Notepad++ a été effectué après la compromission de ses mises à jour à l'aide d'une porte dérobée personnalisée.
Délivré sur le campus rennais de l'école d'informatique Eni, le parcours de « technicien en réseaux sécurisés et veilleur de cybersécurité » prépare des demandeurs d'emploi à un...
Le temps nécessaire pour exploiter une faille est descendu à 72 minutes, selon des chercheurs de Palo Alto Networks qui pointent du doigt l'impact de l'IA. Mais ils soulignent...
La direction générale des finances publiques a alerté d'un piratage du fichier national des comptes bancaires (Ficoba) affectant 1,2 million de comptes. Des coordonnées bancaires...
Ces attaques, détectées par des chercheurs, ont compromis des appliances de support à distance de Bomgar dont beaucoup ont atteint leur fin de vie. Un problème pour l'application...
Activement exploitée, une vulnérabilité découverte dans le navigateur web de Google donne la possibilité à des pirates d'en prendre à distance le contrôle. Une mise à jour est à...
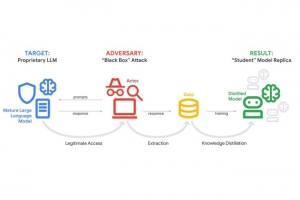
Plus de 100 000 prompts identifiées par Google pourraient avoir été conçus pour extraire les capacités de raisonnement du LLM Gemini. Les cybercriminels peuvent ainsi s'en servir...
Des chercheurs ont trouvé une campagne de phishing se servant d'une extension pour Outlook. Abandonnée depuis 2022, elle a permis de voler 4 000 identifiants au service de...
Selon une étude de Microsoft, les boutons « Résumer avec l'IA » présents sur différents sites peuvent être manipulés pour donner des réponses biaisées en fonction des préférences...
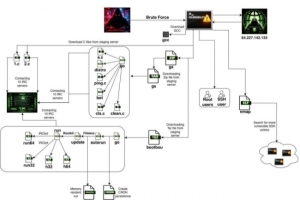
Selon des chercheurs, un botnet cible particulièrement les serveurs Linux dont l'authentification SSH est faible. Par force brute, il a réussi à compromettre 7000 machines.
La piraterie numérique et sa déclinaison maritime ont une même logique de prédation dans un espace sans frontières, avec des réseaux, des techniques communes et parfois la...
S'inspirant des OS mobiles, Microsoft souhaite déployer un système de consentement préalable des utilisateurs pour les applications dans Windows 11. L'objectif est renforcer ainsi...
Dans sa dernière salve de correctifs, Microsoft a patché 59 failles dont 6 sont exploitées et 5 classées critiques. Bonne nouvelle : ces problèmes sont faciles à résoudre et ne...
Une intrusion sophistiquée a ciblé les PC d'entreprises en utilisant un pilote Windows signé mais obsolète pour désactiver les EDR et accéder à l'ensemble du système.