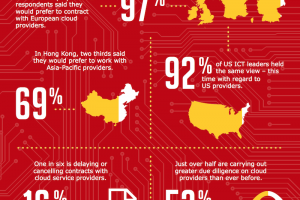
L'affaire Snowden a changé la perception de la sécurité dans le cloud
Selon une étude publiée par NTT Communications, la localisation précise des données conservées dans le cloud est devenue une des préoccupations des DSI depuis l'affaire Snowden.
Selon une étude du Ponemon Institute, les entreprises ne font pas grand-chose pour empêcher les attaques par injection de commandes SQL.
Une partie du foisonnant catalogue d'Oracle est touchée par le bug Heartbleed d'OpenSSL. En dehors des correctifs déjà livrés, l'éditeur en prépare d'autres et continue d'examiner...
Des chercheurs berlinois ont réussi à déverrouiller le Galaxy S5 de Samsung à l'aide du moulage d'une empreinte digitale relevée sur l'écran d'un smartphone. Un test préoccupant...
Kaspersky Lab met en garde contre les correctifs d'urgence livrés par les fabricants. Selon un chercheur de l'entreprise de sécurité, entre l'application du correctif et le...
La plupart des risques de sécurité auxquels sont exposées les applications viennent d'erreurs de configuration plutôt que de failles dans le code, selon le rapport Cyber Risk...
VMware confirme que 27 de ses produits peuvent être potentiellement touchés par la vulnérabilité Heartbleed. Des patchs de sécurité sont progressivement mis à disposition.
Dell, HP et IBM, tous sortent des mises à jour matérielles et logicielles pour les serveurs affectés par la faille de sécurité Heartbleed.
Deux premiers sites, l'un canadien (l'administration fiscale CRA) et l'autre britannique, ont admis publiquement avoir été victimes de la faille de sécurité découverte dans...
En moins de 15 minutes, Willem Pinckaers, chercheur en sécurité, a trouvé plusieurs failles dans le code OpenSSL modifié utilisé depuis une décennie par Akamai.
Alors que les professionnels de la sécurité invitent les administrateurs de sites à patcher leur plate-forme OpenSSL pour combler la faille Heartbleed , certaines informations...
Les experts en sécurité informatique conseillent aux administrateurs de corriger une faille critique dans OpenSSL, une librairie Open Source de protocoles de chiffrement qui est...
Selon un chercheur en sécurité, les mots de passe et les règles de sécurité des comptes des propriétaires des véhicules Tesla sont faibles. Des pirates pourraient s'en servir pour...
ImmuniWeb ouvre sa bêta. Proposée par High Tech Bridge, firme implantée à Genève en Suisse, cette solution permet de tester la sécurité des applications d'un site Internet.
La main invisible du marché a encore frappé chez Symantec qui voit le départ de son actuel CEO Steve Benett. Moins de deux ans après l'éviction brutale d'Enrique Salem en juillet...
A travers plusieurs malwares, des cybercriminels ont infecté plus de 25 000 serveurs web fonctionnant sous Linux ou Unix depuis 3 ans. Le botnet Windigo touche chaque jour plus de...
Selon la loi sur la cybersécurité votée hier par le Parlement européen, l'obligation de signaler les intrusions ou les piratages ne concernera que les entreprises « qui possèdent,...