Un infostealer contourne le chiffrement ABE de Chrome
Baptisé « VoidStealer », le malware utilise une méthode inédite pour extraire la clé de déchiffrement de Chrome sans élévation de privilèges.
Face au développement des agents IA, Cisco a présenté plusieurs outils pour en garantir la sécurité. Parmi eux, DefenseClaw, un framework open source conçu pour sécuriser le...
Selon AWS, le groupe de ransomware Interlock a commencé à exploiter la vulnérabilité CVE-2026-20131 dans la console de gestion de pare-feu de Cisco en tant que zero day dès le...
Des chercheurs ont découvert une campagne menée par le groupe Glassworm qui exploite les relations de dépendance entre les extensions dans le registre Open VSX pour diffuser...
Rapid7 et Microsoft ont détecté des campagnes mixant des sites WordPress et des leurres d'ingénierie sociale pour diffuser des logiciels de vol d'informations.
Dans son dernier panorama annuel de la cybermenace, l'agence nationale de la sécurité des systèmes d'information souligne un plateau haut des incidents de cybersécurité après...
Une opération impliquant des services de police et de justice, Europol et des fournisseurs dont Microsoft en Europe et aux Etats-Unis, a porté un coup dur à Tycoon2FA. 330...
Dans son dernier rapport annuel Threat Intelligence Index, le groupe de chercheurs en sécurité X-Force d'IBM montre que la rapidité, l'ampleur et l'efficacité des attaques...
Un groupe APT chinois a mené une campagne d'attaques sur des environnements VMware pendant plus d'un an et demi. Il a exploité une faille dans l'outil RecoverPoint de Dell depuis...
Activement exploitée, une vulnérabilité découverte dans le navigateur web de Google donne la possibilité à des pirates d'en prendre à distance le contrôle. Une mise à jour est à...
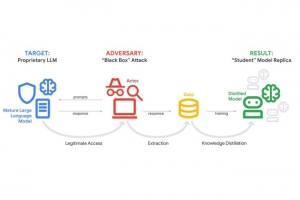
Plus de 100 000 prompts identifiées par Google pourraient avoir été conçus pour extraire les capacités de raisonnement du LLM Gemini. Les cybercriminels peuvent ainsi s'en servir...
Selon une étude de Microsoft, les boutons « Résumer avec l'IA » présents sur différents sites peuvent être manipulés pour donner des réponses biaisées en fonction des préférences...
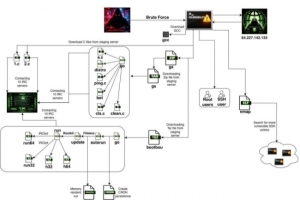
Selon des chercheurs, un botnet cible particulièrement les serveurs Linux dont l'authentification SSH est faible. Par force brute, il a réussi à compromettre 7000 machines.
La piraterie numérique et sa déclinaison maritime ont une même logique de prédation dans un espace sans frontières, avec des réseaux, des techniques communes et parfois la...
Dans sa dernière salve de correctifs, Microsoft a patché 59 failles dont 6 sont exploitées et 5 classées critiques. Bonne nouvelle : ces problèmes sont faciles à résoudre et ne...
Une intrusion sophistiquée a ciblé les PC d'entreprises en utilisant un pilote Windows signé mais obsolète pour désactiver les EDR et accéder à l'ensemble du système.
Dans un travail de recherche, Microsoft développe un scanner capable d'analyser les LLM ouverts et détecter des charges malveillantes cachées.