Un modèle IA malveillant piége les utilisateurs sur Hugging Face
En seulement 18 heures, le dépôt malveillant Open-OSS/privacy-filter a été massivement téléchargé sur Hugging Face et a attiré des milliers d'interactions, au point d'atteindre la...
Après avoir pris le contrôle du compte de courriel d'un mainteneur inactif, des pirates ont publié de nouvelles versions du paquet npm node-ipc contenant un malware pour voler des...
Des chercheurs en sécurité alertent sur une faille dans l'extension Claude dans Chrome d'Anthropic capable de détourner l'assistant IA et exécuter des actions non autorisées dans...
Dans un contexte marqué par une recrudescence des actions cybercriminelles en France et à l'étranger, l'Agence nationale de la sécurité des systèmes d'information a multiplié les...
Dans une série de tests de sécurité, des experts d'Okta ont constaté la persistance des faiblesses dans les protections des agents OpenClaw. Ils ont réussi à récupérer et à...
VMware lance la dernière version version de son offre phare VCF avec dans cette 9.1 jusqu'à 500 clusters Kubernetes par superviseur et 5 000 hôtes ESX supportés et du tiering...
Une vulnérabilité critique dans les panneaux de contrôle Linux cPanel et WHM utilisés par les hébergeurs web est activement exploitée. Mettant à risque plus d'un million de sites...
Selon un chercheur en cybersécurité la fonction Recall dans Windows demeure vulnérable à de l'extraction complète de données malgré une refonte de sécurité majeure. Depuis son...
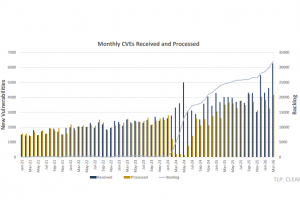
Suite à un afflux de failles à traiter, l'Institut national des normes et des technologies compte désormais donner la priorité à celles dont l'exploitation est avérée ou affectant...
Après Anthropic et son LLM Claude Mythos orienté cybersécurité, son concurrent OpenAI annonce un modèle taillé pour la découverte de failles et de la rétro-ingénierie. Le...
Pour ce mois d'avril, Microsoft a publié un très grosse salve de correctifs pour 165 vulnérabilités dont une activement exploitée dans Sharepoint Server. Parmi les failles...
L'équipementier serait en pourparlers pour acquérir la start-up israélienne Astrix Security. Elle fournit une plateforme capable de détecter automatiquement tous les agents IA...
Des cybercriminels exploitent une vulnérabilité affectant l'application Acrobat Reader d'Adobe depuis des mois et incitent les employés à télécharger des documents PDF infectés...
Dans son rapport d'activité 2025, Cybermalveilance.gouv.fr fait état de 504 810 demandes d'assistance réalisées sur sa plateforme, en hausse de 20 % sur un an. Celles émanant des...
Les organisations publiques et privées concernées par la directive NIS 2 peuvent maintenant s'appuyer sur un document de l'Agence nationale de la sécurité des systèmes...
Pour répondre aux besoins de protection et de conservation long terme des données et des sauvegardes des entreprises ayant des environnements IT décentralisés, Datacore lance une...
Récemment découvert, le malware exploite une fonctionnalité de Visual Studio Code pour s'exécuter automatiquement à partir de projets de développement et les compromettre sans...